
El fabricante de hardware cripto Ledger SAS está revisando sus políticas y procesos sobre cómo se venden sus dispositivos a los consumidores, después de que el spyware implantado en algunas billeteras provocara un robo estimado de US$90mil (RM367mil) en criptomonedas.
breaking
Un hackeo de spyware de US$90mil provoca una revisión de las ventas de billeteras cripto
Un hackeo de spyware de US$90mil provoca una revisión de las ventas de billeteras cripto The Star
The Star
Publisher
Oct 15, 2026 at 8:00 AM UTC · Updated hace 21 días · 2 min de lectura
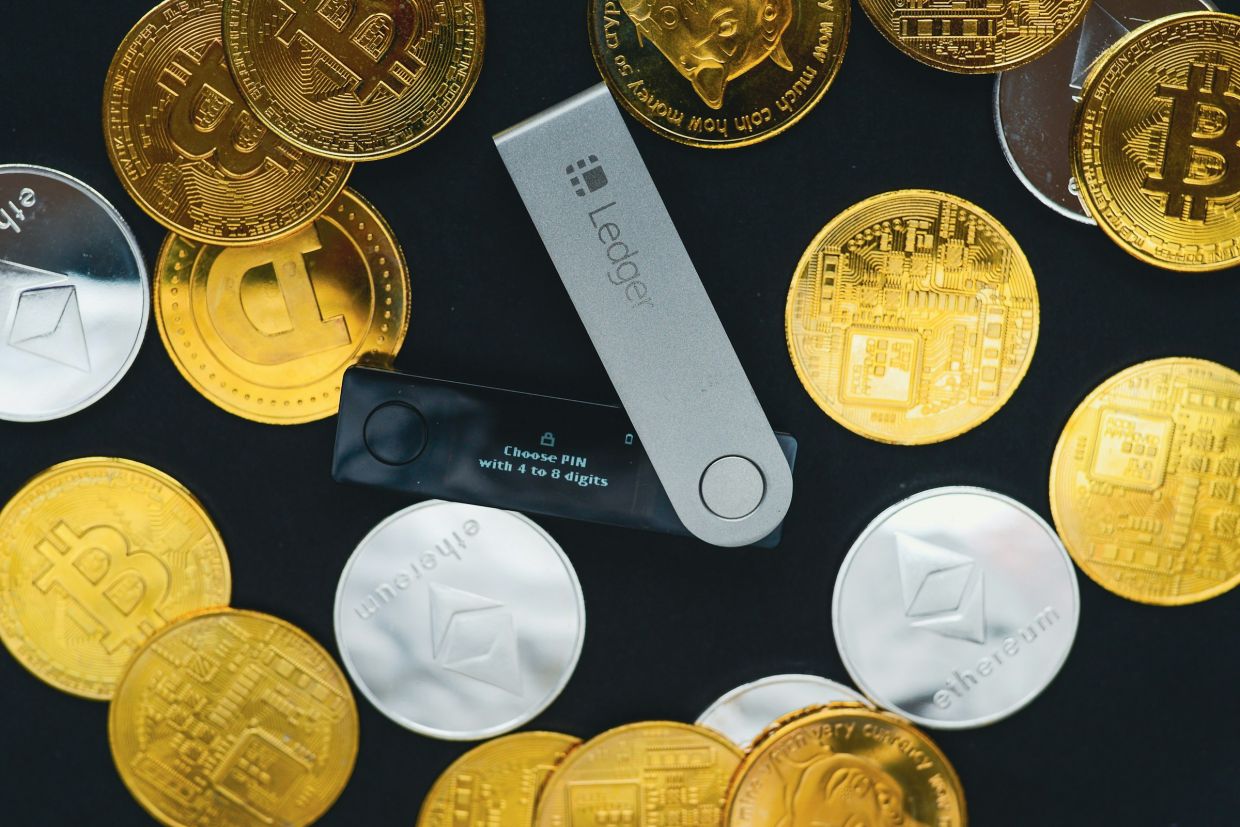
La firma con sede en París también está evaluando sus protecciones contra la manipulación, dijo el director de tecnología de Ledger, Charles Guillemet, en una publicación en redes sociales el Oct 13. Pidió a los usuarios que sospecharan que sus dispositivos habían sido manipulados que revisaran las pautas de Ledger sobre cómo abrir su hardware de forma segura antes de hacerlo, y que enviaran cualquier dispositivo sospechoso a Ledger para un examen más detallado.
"La manipulación física de la cadena de suministro es un riesgo para toda la industria”, añadió Pascal Gauthier, director ejecutivo de Ledger, en otra publicación. "Estamos revisando los controles que se aplican a nuestras ventas directas y a los revendedores, y compartiremos lo que podamos”.
El incidente está impulsando a otros proveedores de billeteras de hardware cripto a reevaluar cómo trabajan con revendedores externos, con OneKey y Trezor tomando medidas para detener o revisar algunas relaciones con revendedores, según publicaciones de las empresas en redes sociales. Para OneKey, con sede en Hong Kong, los cambios podrían resultar en la pérdida de los ingresos de todo un año, dijo su CEO Yishi Wang.
Article Intelligence
Topics
Related Coverage
 PolicyFed, OCC check US banks after Binance hack as experts flag security riskshace una hora · 3 min read
 CryptoOctober crypto-tracker hack: Access cracked, law enforcement tokens packedhace una hora · 1 min read
 CryptoAre Users Returning? Binance Gains $3.4B in Tracked Assets After Hackhace 2 horas · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium