
AWS는 AI 에이전트를 통해 사용자 권한 부여 컨텍스트를 전파하는 접근 방식을 상세히 설명하여, 에이전트 자체에 의존하는 대신 인프라 및 다운스트림 서비스에서 액세스 제어를 적용할 수 있도록 했습니다.
AWS, 조작 시에도 AI 에이전트의 데이터 액세스 제한
AWS는 조작된 상황에서도 AI 에이전트의 데이터 액세스를 제한합니다 - Help Net Security
Help Net Security
Publisher
Aug 20, 2026 at 11:17 AM UTC · Updated 2달 전 · 2 분 소요
Amazon Bedrock AgentCore를 사용하는 고객은 Amazon DynamoDB 테이블, 문서 저장소, SaaS 플랫폼 및 내부 지식 베이스에서 정보를 가져와 질문에 답변하고 워크플로우를 자동화하는 AI 에이전트를 구축할 수 있습니다. 그러나 요청을 하는 사용자를 인식하지 못하면 에이전트가 사용자가 볼 권한이 없는 정보를 반환할 수 있습니다.
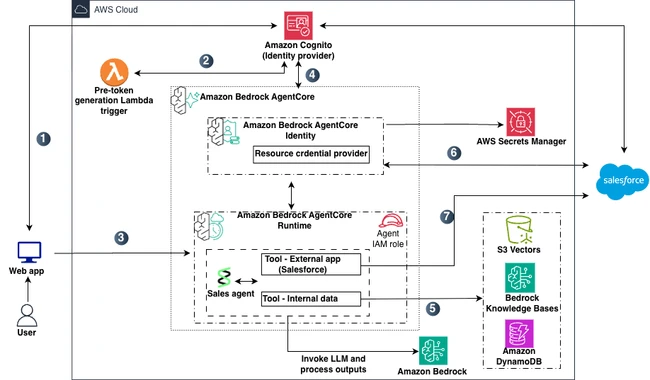
다음 다이어그램은 이 시연에 사용된 아키텍처를 보여줍니다. (출처: AWS)
“에이전트는 게이트키퍼가 아니라 오케스트레이터 역할을 합니다.”라고 AWS는 설명했습니다. “권한 부여는 다운스트림 서비스에 의해 강제됩니다.”
CRM 액세스 제어 사용 사례
AWS는 영업 및 재무 부서의 직원이 동일한 AI 에이전트와 상호 작용하여 고객 정보에 액세스하는 CRM 애플리케이션을 통해 이 접근 방식을 설명합니다.
영업 직원은 고객 계약, 가격 책정 전략 및 영업 파이프라인 데이터에 대한 액세스가 필요한 반면, 재무 직원은 송장, 결제 기록 및 재무 보고서에 대한 액세스가 필요합니다.
에이전트는 Amazon DynamoDB, Amazon Bedrock Knowledge Bases에 저장된 문서 및 Salesforce와 같은 외부 서비스에서 정보를 검색할 수 있습니다.
예를 들어 영업 직원이 고객 계약서를 보여달라고 요청하면 에이전트는 재무 데이터가 아닌 영업 부서에서 사용 가능한 정보만 검색할 수 있어야 합니다.
AWS는 에이전트 외부에서 이러한 제한을 적용하면 에이전트가 프롬프트 주입(prompt injection)을 통해 조작되거나 애플리케이션 버그의 영향을 받더라도 보호 기능을 제공한다고 밝혔습니다.
사용자 ID 및 권한 부여
직원은 먼저 회사 자격 증명으로 인증합니다. AWS는 예시에서 ID 제공업체로 Amazon Cognito를 사용하지만, Microsoft Entra ID 및 Okta도 사용할 수 있습니다.
부서와 같은 직원에 대한 정보는 인증 토큰에 추가되어 에이전트에 대한 요청과 함께 전달됩니다.
Amazon Bedrock AgentCore Runtime은 요청이 에이전트에 도달하도록 허용하기 전에 사용자의 토큰을 확인하고 권한 부여 정보를 확인합니다.
구성된 요구 사항을 충족하지 않는 사용자의 요청은 에이전트가 실행되기 전에 거부될 수 있습니다.
Article Intelligence
Key Entities
Bedrock
Topics
Regulation Signal
in progressUpdated 2달 전
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 PolicyTighter AI data access could cost Germany €155 billion a year, ifo says한 시간 전 · 1 min read
 Artificial IntelligenceWorkday's Trusted Agent Platform Now Delivers Headless Access to HR and Finance, Letting Customers Build and Run Lawful AI Agents5시간 전 · 7 min read
 PolicyOpenAI Accused of Taking Minors’ Data Without Parental Consent43분 전 · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium