
Aave üzerine inşa edilen üçüncü taraf bir borç verme adaptörü, yaklaşık 114 ETH (300.000 dolardan fazla değerde) çalmak için istismar edildi, protokolün kendisi ise etkilenmeden kaldı.
Kripto hackerlar 114 ETH çalmak için üçüncü taraf Aave aracını istismar etti
Kripto hackerlar 114 ETH çalmak için üçüncü taraf Aave aracını istismar etti CryptoRank
CryptoRank
Publisher
Oct 2, 2026 at 8:35 PM UTC · Updated 3 gün önce · 2 dk okuma

Key Signal
114.09 ETH Estimated direct loss
Entities
ethereum, aave
Last Updated
3 gün önce
2 Ekim'de, blok zinciri güvenlik firması SlowMist, saldırganın Aave v3 pozisyonlarıyla kullanılan FlashLoopAdapter'daki bir açık aracılığıyla iki Safe multisig cüzdanını ele geçirdiğini söyledi.
SlowMist, doğrudan kaybın yaklaşık 114,09 ETH olduğunu tahmin etti. Saldırı sırasında pozisyonlara bağlı teminatın kilidini açmak için yaklaşık 1.300 WETH tutarında borcun da geri ödendiğini belirtti.
Aave kurucusu Stani Kulechov, olayın Aave v3'ün temel akıllı sözleşmelerini içermediğini söyledi. Şunları kaydetti:
“Bu bir Aave v3 sözleşmesi değil, Aave üzerine inşa edilmiş üçüncü taraf bir harici adaptör, Aave v3 üzerinde sıfır etkisi var.”
Bu ayrım, 33 milyar dolardan fazla toplam kilitli değere sahip en büyük merkeziyetsiz borç verme protokolü olan Aave için önemlidir. İstismar, Aave'nin üzerine katmanlanmış altyapıyı etkiledi.
Sahte Safe bypass'ı teminata erişim sağladı
SlowMist, güvenlik açığının izini FlashLoopAdapter'ın open() ve close() fonksiyonlarına kadar sürdü; bu fonksiyonlar, çağıran Safe'in adaptörü bir modül olarak etkinleştirip etkinleştirmediğini kontrol ediyordu.
Market Context
Ethereum
ETH
$2,722
+0.85% (24H)
Market Cap
$331.9B
24H Volume
$7.3B
24H High
$2,739
Article Intelligence
Related Coverage
 CryptoBitmine Immersion Technologies reports $17.4B crypto and cash holdings, 6.02M ETH treasury26 dakika önce · 1 min read
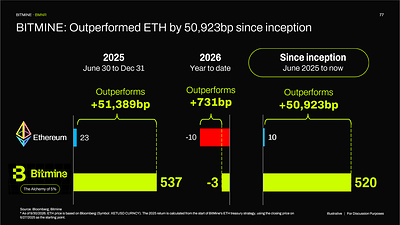 CryptoBitmine Immersion Technologies (BMNR) Announces ETH Holdings Reach 6.02 Million Tokens, and Total Crypto and Total Cash & Marketable Securities Holdings of $17.4 Billion | Corporate40 dakika önce · 8 min read
 CryptoIs It Too Late to Buy Ethereum at $2,724 With ETH Still 45% Below Its High?2 saat önce · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium