
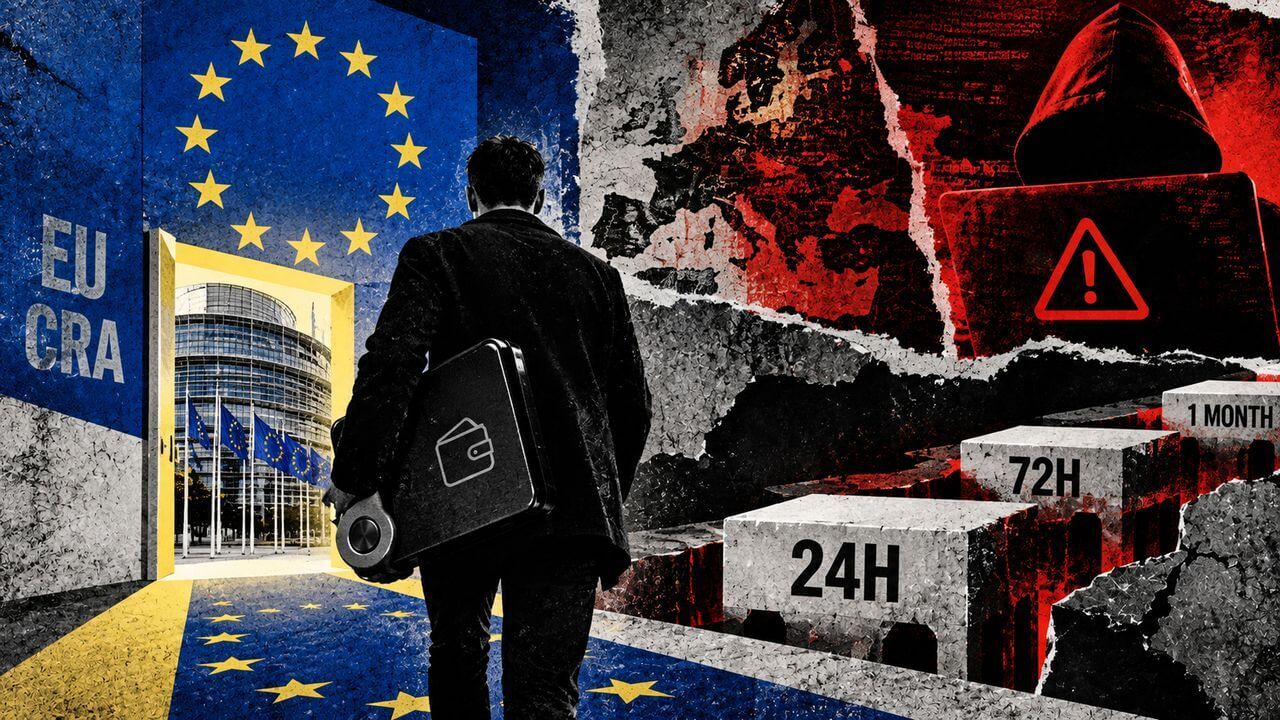
연결된 하드웨어 지갑이나 지갑 소프트웨어가 유럽 연합의 제품 테스트를 통과한 상업용 제조업체는 이제 활발히 악용되는 취약점이나 심각한 보안 사고를 발견한 후 24시간 이내에 사이버 당국에 경고해야 합니다.
가상자산 지갑 개발사, 결함 악용 시 24시간 이내에 규제 당국에 보고해야
가상자산 지갑 개발사는 이제 결함이 악용될 경우 24시간 이내에 규제 당국에 통보해야 한다. CryptoSlate
CryptoSlate
Publisher
Sep 13, 2026 at 11:45 AM UTC · 2 분 소요
Key Signal
24 hours Initial exploit warning deadline
Last Updated
3일 전
이 요건은 EU의 사이버 복원력 법(Cyber Resilience Act, CRA)에 따라 Sept. 11, 2026에 발효되었습니다. 유럽 위원회의 보고 지침에 따르면 이 시한은 디지털 요소가 포함된 제품의 제조업체에 적용됩니다.
CRA는 수평적 제품법입니다. 위원회의 이행 FAQ에 따르면 이 법은 EU 시장에서 제공되는 하드웨어 및 소프트웨어에 적용됩니다. 법적 테스트는 또한 제품의 의도된 또는 합리적으로 예측 가능한 용도에 기기나 네트워크에 대한 직접 또는 간접적인 데이터 연결이 포함될 것을 요구합니다.
상업적으로 공급되는 연결된 하드웨어 지갑이나 다운로드 가능한 지갑 앱이 해당 테스트를 충족할 수 있습니다. 그러나 EU 지침은 특정 지갑 브랜드를 명시하거나 모든 지갑 서비스 또는 프로젝트가 대상이라고 선언하지 않습니다. 적용 범위는 특정 제품, 공급 방식 및 적용 가능한 예외 사항에 따라 달라집니다.
제조업체가 보고해야 할 사항
첫 번째 제출은 조기 경고로, 제조업체가 취약점이나 사고를 인지한 후 부당한 지체 없이 24시간 이내에 이루어져야 합니다. 해당되는 경우 제품이 출시된 것으로 알려진 회원국을 명시해야 합니다. 심각한 사고의 경우, 불법적이거나 악의적인 행위가 의심되는지 여부도 경고에 포함되어야 합니다.
관련 정보가 이미 제공되지 않은 경우 72시간 이내에 더 상세한 통지를 제출해야 합니다. 활발히 악용되는 취약점의 경우, 해당 제출물에는 제품, 익스플로잇 및 취약점에 대한 일반 정보와 수정 또는 완화 조치가 추가됩니다. 심각한 사고의 경우 사고의 성격, 초기 평가 및 가용한 완화 정보가 추가됩니다.
최종 마감 기한은 이벤트에 따라 다릅니다. 취약점 보고서는 수정 또는 완화 조치가 가능해진 후 14일 이내에 제출해야 합니다. CRA는 규정에 명시된 대로 72시간 통지 후 1개월을 심각한 사고의 최종 보고서 마감 기한으로 설정하고 있습니다.
제조업체는 EU 사이버 보안 기구인 ENISA가 출시한 단일 보고 플랫폼을 통해 한 번만 제출하면 됩니다. 이 포털은 지정된 조정 컴퓨터 보안 사고 대응팀에 통지를 보내고 정보를 ENISA가 이용할 수 있도록 한 다음, 다른 관련 국가 팀으로의 배포를 지원합니다. 제조업체는 또한 조치가 필요한 경우 영향을 받는 사용자 및 적절한 경우 모든 사용자에게 취할 수 있는 조치를 포함하여 알려야 합니다.
Article Intelligence
Topics
Related Coverage
 CryptoRevolut breach specifically targeted 680 crypto whales28분 전 · 1 min read
 CryptoRevolut breach targeted 680 crypto whales36분 전 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium