
攻撃者は偽のAI暗号資産トレーディングエージェントのウェブサイトを構築し、それを使用して、被害者のブラウザウォレットを、ウォレットのパスワードを攻撃者に送信するコピーに置き換えるマルウェアであるNeedle Stealerをインストールさせました。HPは2026年4月から6月の間にこのキャンペーンを捕捉しました。
偽のAIトレーディングエージェント、暗号資産ウォレットのパスワードを窃取
偽のAIトレーディングエージェントが暗号資産ウォレットのパスワードを窃取したとHelp Net Securityが報じる
Help Net Security
Publisher
Sep 17, 2026 at 8:00 AM UTC · Updated 3日前 · 3 分で読める
Key Signal
Apr–Jun 2026 campaign detection period
Last Updated
3日前
Needleキャンペーンは、検索結果や広告からAIエージェントをダウンロードする人々、およびMetaMask、Coinbase Wallet、Phantomを含む7つのブラウザウォレット拡張機能のユーザーを標的にしています。HPはまた、被害者をスマートフォンへと誘導するQR code phishingも捕捉しました。
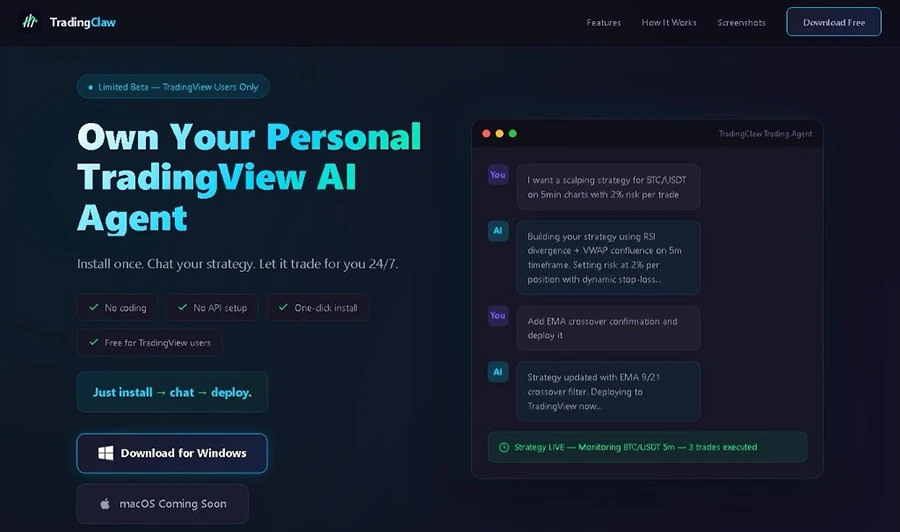
AIトレーディングエージェントのインストーラーを約束するウェブサイトの例(出典:HP)
インストーラーは正規のMicrosoftソフトウェア
そのサイト、tradingclaw[.]proは、ボットに有名なAIアシスタントを彷彿とさせる名前を付け、24時間体制で暗号資産を取引するエージェントを約束しました。ダウンロードされたZIP内にあるTrading Agent.exeは、Microsoftの署名済みプログラムであるOLEViewであり、Windows SmartScreenのレピュテーションチェックで信頼されます。その唯一の目的は、そのチェックを回避することです。実行されると、その隣にある悪意のあるファイルであるiviewers.dllをロードします。これはDLL side-loadingと呼ばれる手法です。
そのDLLは、process hollowingと呼ばれる手法を用いて、新たに開始された正規のプロセス内でNeedle Stealerを実行します。Needleは7つのウォレット拡張機能のいずれかを探し、ブラウザを強制終了させ、悪意のあるコピーを拡張機能のフォルダに解凍します。偽の拡張機能はその後、攻撃者のコマンドサーバーに連絡し、被害者が入力したパスワードを渡します。ウォレットIDとパスワードがあれば、攻撃者は資金をコントロールできます。
ブラウザに暗号資産ウォレットを入れている場合、見慣れたロック解除画面が表示されたとしても、その拡張機能がインストールしたものであるとは限りません。HPは、検証できないエージェントアプリにウォレットのパスワードや決済業務を入れないことを推奨しています。
QRコードが被害者をスマートフォンに誘導する
研究者はまた、QRコードの背後にぼかされた文書を表示するPDFの請求書を電子メールで送信し、受信者にスマートフォンでスキャンするよう指示する、quishingとして知られる手法を用いた複数のキャンペーンを捕捉しました。スキャンすると、偽の電子メールセキュリティスキャナーや、人間がページをロードしていることを確認するCloudflare Turnstileチェックを含むリダイレクトを経て、Microsoftの認証情報を求めるOneDriveに似たページに着地します。
Article Intelligence
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium