
Die Google Threat Intelligence Group (GTIG) gab bekannt, dass sie zum ersten Mal Angreifer identifiziert hat, die KI-Frameworks für große Sprachmodelle (LLM) nutzen, um die Entdeckung und Ausnutzung von Software-Schwachstellen ohne schrittweise menschliche Anleitung zu automatisieren.
breaking
Google: Hacker nutzen KI-Agenten zum Finden und Ausnutzen von Software-Schwachstellen
Google gibt an, dass Angreifer KI-Agenten nutzen, um Software-Schwachstellen automatisch zu finden und auszunutzen, wodurch die Zeit für Unternehmen zum Einspielen von Patches verkürzt wird.
Cointelegraph by Zoltan Vardai
Publisher Cointelegraph
Nov 17, 2026 at 10:05 AM UTC · 2 Min. Lesezeit
Key Signal
22 Zero-days in August
Entities
polygon
Last Updated
vor einem Tag
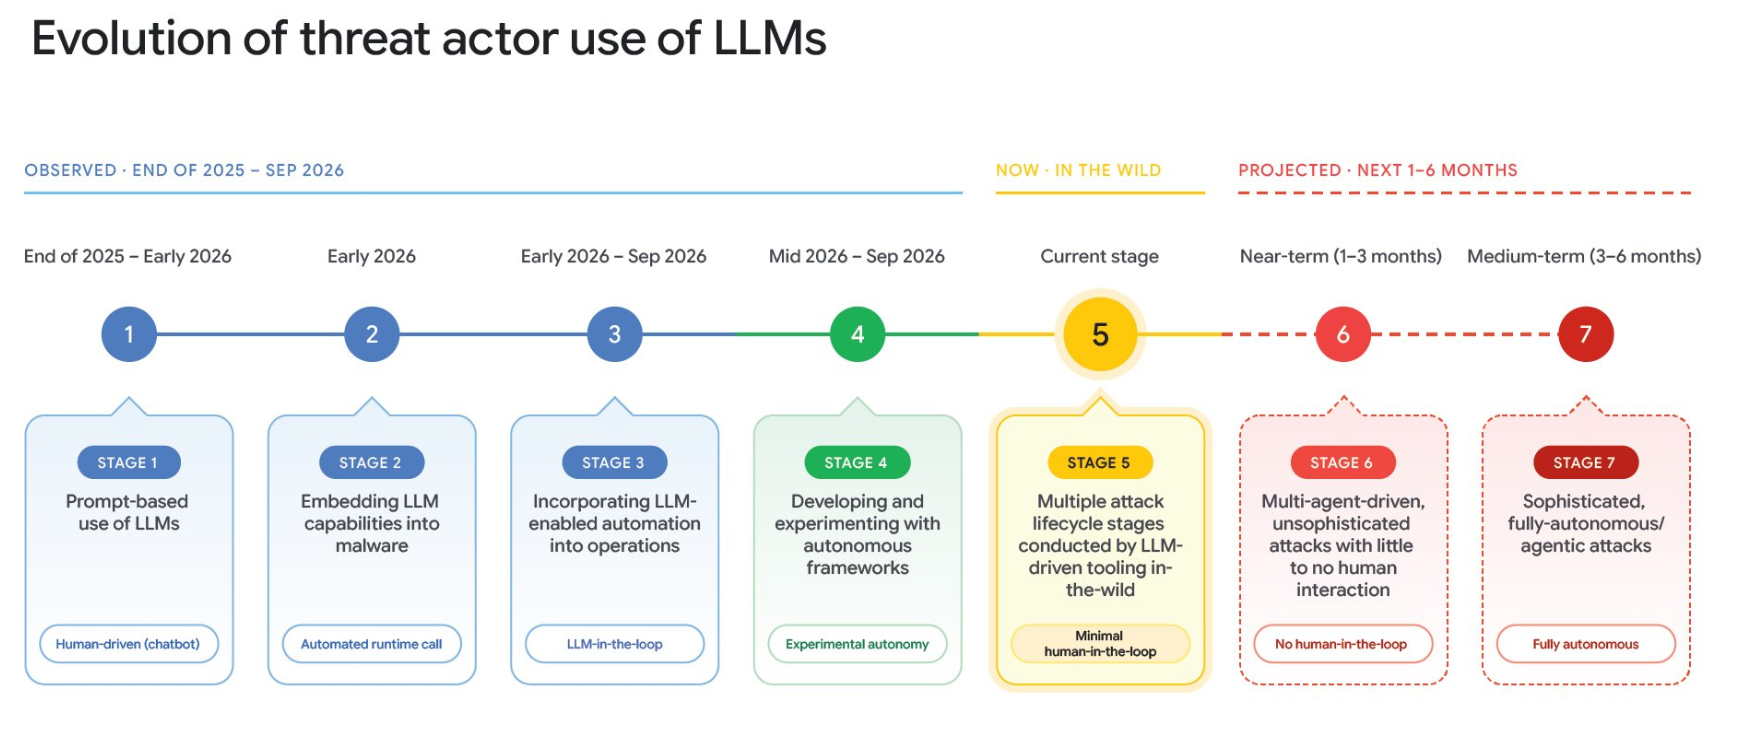
In einem am Montag veröffentlichten Bericht beschrieben die Forscher ein auf einem exponierten Staging-Server gefundenes Tool, das Softwareversionen verglich, potenzielle Fehler identifizierte sowie Exploit-Code generierte und ausführte.
„Im vergangenen Quartal identifizierte GTIG zum ersten Mal Bedrohungsakteure, die LLM-Frameworks nutzen, um die Entdeckung und Ausnutzung von Schwachstellen vollständig zu automatisieren, ohne dass ein Mensch im Prozess beteiligt ist“, so die Forscher.
GTIG identifizierte einen exponierten Staging-Server, auf dem ein Multi-Agenten-Framework zur Schwachstellenforschung und Bewaffnung gehostet wurde, das so konfiguriert war, dass es kontinuierliche Differenzialanalysen durchführte und den Code vor und nach Patch-Ankündigungen bei beliebten Webanwendungen verglich. Das Modell entdeckte und nutzte Software-Schwachstellen autonom aus.
Google warnte davor, dass diese automatisierten Arbeitsabläufe Unternehmen weniger Zeit geben, Sicherheits-Patches einzuspielen, bevor Angreifer Wege entwickeln, um anfällige Systeme auszunutzen.
Article Intelligence
Key Entities
Topics
Related Coverage
 Artificial IntelligenceGoogle finds self-running AI hacking tool with Russian comments in its filesvor 5 Stunden · 1 min read
 Artificial IntelligenceEigenOrbit Develops Quantum-Inspired Method for Robust Medical Image AIvor 4 Stunden · 2 min read
 CryptoCoinbase ChatGPT Trade Vs Pancake Rebrand: Binance Rivalry?vor einer Stunde · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium