
Ledgerはまた、過去90日間にCryptoBilisからデバイスを購入した顧客に対し、セットアップをまだ完了していない場合は初期化しないよう助言しました。
breaking
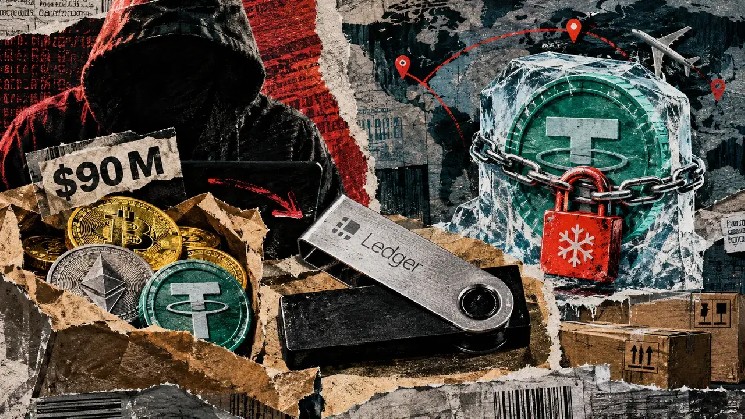
Ledgerハックの懸念が$90 millionに迫る中、Tetherが盗難USDTの凍結へ
Ledgerハックの懸念が$90 millionに迫る中、Tetherが盗難されたUSDTの凍結に動いています。Cryptonews.net
Cryptonews.net
Publisher
Oct 9, 2026 at 11:16 PM UTC · 3 分で読める
Entities
tether
Last Updated
6日前
すでにウォレットを設定済みのユーザーは、新しいリカバリーフレーズで初期化された新しいLedgerデバイスに暗号資産を移管することを検討するよう促されました。
CryptoBilisは公認のLedgerリセラーです
CryptoBilisは、マレーシア、インドネシア、フィリピンにおけるLedgerの公式リセラーディレクトリに掲載されています。正規の流通チャネルを通じて購入する顧客は、通常、偽造品や侵害されたハードウェアを受け取るリスクを軽減するために、そうした関係を信頼しています。
この事件はBinanceの創設者であるChangpeng Zhaoの注目を集めており、同氏は特に最近Ledgerデバイスを購入したユーザーに対して注意を払うよう警告しました。
同氏はXに次のように投稿しました:
「これまでの情報に基づくと、特定の1つのベンダーを対象としたサプライチェーン攻撃に限定されているようです。」
同氏は、Ledgerの長年にわたるセキュリティの評判を強調しつつ、限られた数の顧客が偽造品や改ざんされたデバイスを受け取った可能性があると示唆しました。
Zhaoはまた、疑わしい攻撃者を特定し、盗まれた資産を回収するために、暗号資産業界全体での協力を呼びかけました。
同氏はさらに付け加えました:
「すべてのBNBエコシステムのプレイヤー(および業界全体)が資金の追跡と回収を支援することを期待し、確信しています。」
一方、元Mt. GoxのCEOであるMark Karpelèsは、顧客に配布されたデバイスに悪意のあるハードウェアコンポーネントが挿入されたかどうかを調査しています。
KarpelèsはCryptoBilisに対し、売れ残っているLedgerウォレットの一部を開封し、内部の回路基板にスパイ用インプラントやその他の不正な改造がないか検査できるよう要請しました。
この懸念は、Ledgerのハードウェア認証プロセスの限界に注目を集めています。
同社のセキュリティドキュメントでは、同社のGenuine CheckシステムはデバイスのSecure Elementを検証するものの、元のセキュリティチップが損なわれていなければ、ハードウェアの他の場所での物理的な改造を必ずしも特定できるわけではないことを認めています。
つまり、物理的に改造されたデバイスであっても、不正なコンポーネントが含まれていながら認証を通過する可能性があるということです。
悪意のあるハードウェアのインプラントが報告された盗難の原因であるという確定的な証拠は示されていません。Ledgerは、何台のデバイスが侵害された可能性があるかを明らかにしていません。また、この事件が偽造ハードウェア、物理的な改ざん、あるいは別の攻撃手法によるものかどうかも確定していません。
Article Intelligence
Key Entities
Topics
Related Coverage
View all related
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium