
OpenAI 正在向早期客户展示私密安全处理(Private Safety Processing)的预览版。随着 AI 系统变得更加强大,这些客户正寻求关于其数据将如何得到保护的更大确定性。该系统可以识别相关交互中的模式,同时限制 OpenAI 人员访问底层内容。该公司计划在 9 月开始推广该系统并发布一份技术白皮书。
OpenAI 预览用于检测 AI 滥用的隐私保护系统
OpenAI 预览用于检测 AI 滥用的隐私保护系统 Help Net Security
Help Net Security
Publisher
Aug 20, 2026 at 9:09 AM UTC · 2 分钟阅读
“没有哪家 AI 实验室能独自应对新出现的风险。私密安全处理体现了这一方针,并且正在由跨行业、跨地区、不同规模公司的客户共同塑造,”OpenAI 写道。
对于使用零数据保留(ZDR)的合格 API 客户,提示词和模型响应在请求处理后不会被保留。被标记为潜在 CSAM 的图像是一个例外,这类图像可能会被保留用于人工审核和报告。OpenAI 表示,除非客户选择加入,否则企业客户数据不会用于训练其模型。
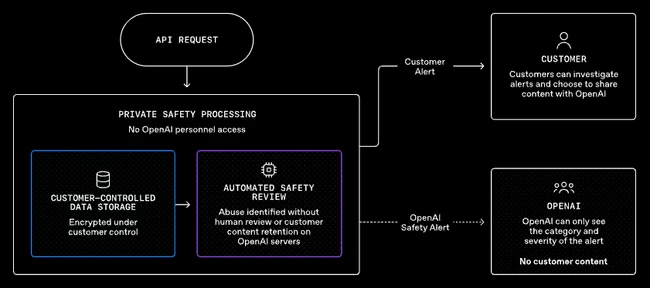
内容访问控制(来源:OpenAI)
ZDR 部署将内容保存在由客户控制的基础设施上。OpenAI 正在开发另一种方案,即使用客户控制的加密密钥将内容存储在该公司的基础设施上。在两种配置中,自动化系统都可以在不泄露提示词或响应的情况下,识别潜在的滥用行为并返回有限的安全信号。
跨交互的安全性分析
私密安全处理建立在 ZDR 和其他部署中使用的自动化保护基础之上。现有的安全防护措施是对单个请求进行评估,而新系统则通过分析相关活动来检测潜在滥用的模式。
“在医疗保健领域,保护海量的敏感数据并确保其准确性和完整性,是赢得临床医生和患者信任的基石。能有机会直接与 OpenAI 的产品、工程、政策和领导团队合作,共同塑造这些实践,造就了无与伦比的伙伴关系。在信任和安全方面的这种协作程度是非常罕见的。他们倾听、他们采取行动,这赋予了我们对 OpenAI 的信心。这种在信任和安全方面的伙伴关系真的很不寻常,”Abridge 的 CISO Zach Powers 表示。
该系统可以分析存储在客户控制的基础设施上或通过 OpenAI 计划中的加密存储方案存储的数据。当它检测到潜在风险时,公司会收到一个定义的信号,指示所涉及的活动类型。该信息可以为执行决策提供依据。
客户可以利用其自身系统中可用的信息来调查预警,并与 OpenAI 分享相关细节,以对决策提出申诉、澄清合法活动,或支持对已证实的滥用行为进行调查。
Sourced by
Originally reported by Help Net Security
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Regulation Signal
in progressUpdated 2 个月前
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceAn OpenAI model hacked a government site, grabbed 24 years of hospital data and kept it quiet5 小时前 · 1 min read
 Artificial IntelligenceThe Dual Voids: SEC Reg CA and the AI Agent Liability Gap14 小时前 · 1 min read
 PolicyCrypto Giants Feature In $210 Million Political Donations Report As Regulatory Scrutiny Grows2 小时前 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium

