
OpenAI đang đưa các tác nhân AI vào sâu hơn trong quy trình bảo mật phần mềm với Daybreak, kết hợp thử nghiệm xâm nhập ứng dụng web với các công cụ điều tra lỗ hổng và phát triển các bản sửa lỗi. Hai dịch vụ này, Red Team và Defense Factory, kết nối công việc tìm kiếm các điểm yếu bảo mật với việc vá lỗi và thử nghiệm lại chúng.
breaking
Daybreak của OpenAI đưa các tác nhân AI vào kiểm thử bảo mật và vá lỗ hổng
Daybreak của OpenAI đưa các tác nhân AI vào kiểm thử bảo mật và vá lỗ hổng Help Net Security
Help Net Security
Publisher
Nov 13, 2026 at 9:31 AM UTC · 2 phút đọc
Red Team thử nghiệm các ứng dụng và xác minh các bản sửa lỗi
Daybreak Red Team, được cung cấp thông qua chương trình truy cập sớm, sử dụng các tác nhân phối hợp để kiểm tra mã nguồn và ngữ cảnh của ứng dụng, điều tra các đường dẫn tấn công tiềm năng và xác nhận các lỗ hổng. Nó có thể xác thực các phát hiện từ các trình quét mã, các báo cáo lỗi từ chương trình bug bounty và các báo cáo tiết lộ lỗ hổng, cung cấp cho các nhóm bảo mật bằng chứng để giúp ưu tiên sửa chữa.
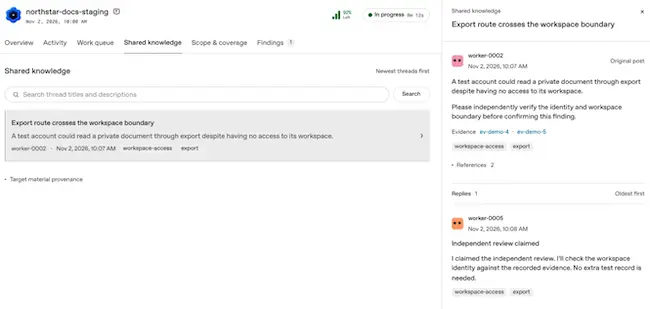
Xác thực các lỗ hổng đã được báo cáo (Nguồn: OpenAI)
Khi một bản vá đã sẵn sàng, Red Team có thể thử nghiệm xem liệu nó có chặn được hành vi khai thác hay không. Các bài đánh giá chạy trong các ranh giới xác định, sử dụng môi trường biệt lập và đánh giá của Guardian để kiểm soát các ứng dụng và điểm cuối mà các tác nhân có thể tiếp cận, theo OpenAI.
Defense Factory điều tra các lỗ hổng và chuẩn bị các bản vá
Article Intelligence
Topics
Related Coverage
 CryptoLuxor Confirms Bitcoin Mining Hack and Reveals AI-Enabled Attack26 phút trước · 1 min read
 Artificial IntelligenceOpenAI Launches ChatGPT Wallet for Secure AI Agent Payments6 giờ trước · 1 min read
 Artificial IntelligenceOpenAI opens Business Hub and Business Agents betamột giờ trước · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium