
AWS hat einen Ansatz zur Weitergabe des Benutzerautorisierungskontexts durch KI-Agenten detailliert beschrieben, wodurch Zugriffskontrollen von der Infrastruktur und nachgeschalteten Diensten erzwungen werden können, anstatt sich auf den Agenten selbst zu verlassen.
AWS begrenzt Datenzugriff von KI-Agenten, selbst bei Manipulation
AWS begrenzt Datenzugriff von KI-Agenten, selbst bei Manipulation Help Net Security
Help Net Security
Publisher
Aug 20, 2026 at 11:17 AM UTC · Updated vor 2 Monaten · 2 Min. Lesezeit
Kunden, die Amazon Bedrock AgentCore nutzen, können KI-Agenten erstellen, die Informationen aus Amazon DynamoDB-Tabellen, Dokumenten-Repositories, SaaS-Plattformen und internen Wissensdatenbanken abrufen, um Fragen zu beantworten und Workflows zu automatisieren. Ohne Kenntnis über den Benutzer, der eine Anfrage stellt, könnte ein Agent jedoch Informationen zurückgeben, zu deren Einsicht der Benutzer nicht berechtigt ist.
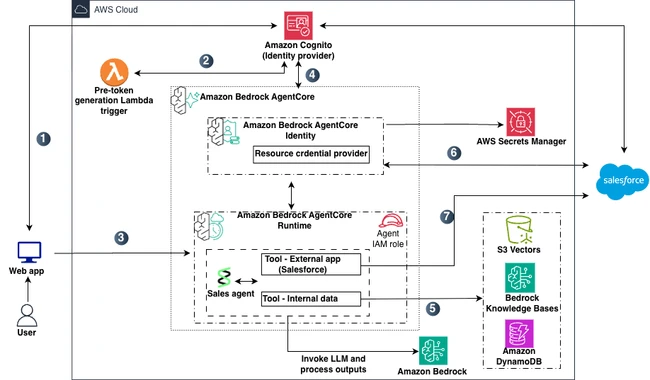
Das folgende Diagramm zeigt die in dieser Demonstration verwendete Architektur. (Quelle: AWS)
„Der Agent fungiert als Orchestrator, nicht als Gatekeeper“, erklärte AWS. „Die Autorisierung wird durch nachgeschaltete Dienste erzwungen.“
Anwendungsfall CRM-Zugriffskontrolle
AWS veranschaulicht den Ansatz mit einer CRM-Anwendung, bei der Mitarbeiter aus den Bereichen Sales und Finance mit demselben KI-Agenten interagieren, um auf Kundeninformationen zuzugreifen.
Sales-Mitarbeiter benötigen Zugriff auf Kundenverträge, Preisstrategien und Vertriebspipeline-Daten, während Finance-Mitarbeiter Zugriff auf Rechnungen, Zahlungsbelege und Finanzberichte benötigen.
Article Intelligence
Key Entities
Bedrock
Topics
Regulation Signal
in progressUpdated vor 2 Monaten
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceOpenAI Accused of Using Children's ChatGPT Data to Train AI, Family Demands Company Sharesvor 8 Stunden · 3 min read
 PolicyThe Engineer Accused of Bugging OpenAI’s Top-Secret Conference Roomvor 3 Stunden · 1 min read
 CryptoBitget, Liquid exploits push Q3 crypto hacks toward $1.2Bvor 2 Stunden · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium