
Crypto-Phishing verrät sich fast jedes Mal an der gleichen Stelle: in dem, was die Nachricht von Ihnen will. Eine echte Krypto-Börse fragt niemals nach Ihrer Seed-Phrase, niemals nach Ihrem Private Key und niemals nach dem Code in Ihrer Authenticator-App. Jede E-Mail, Textnachricht oder Social-Media-Nachricht, die nach einem dieser drei Dinge fragt, ist ein Betrugsversuch, egal wie authentisch der Absender und das Design auch aussehen mögen. Alles, was folgt, ist das Handwerk, diesen einen Satz zuverlässig im täglichen Gebrauch anzuwenden.
breaking
Krypto-Phishing nach einem Datenleck: Warnzeichen in gefälschten Exchange-Mails
Krypto-Phishing nach einem Datenleck: Die Warnzeichen in einer gefälschten Exchange-E-Mail CryptoTicker
CryptoTicker
Publisher
Sep 20, 2026 at 3:15 PM UTC · 14 Min. Lesezeit
Anlass für diesen Leitfaden ist die Situation im Spätsommer 2026. Große Datenverluste bei Finanz- und Wallet-Anbietern führen dazu, dass Kriminelle ihre Versuche nicht mehr blind streuen müssen. Sie kennen die Namen, Adressen, Telefonnummern und in einigen Fällen sogar die Kontostände ihrer Ziele. Ein plumper Massenversand wird so zu einer persönlich zugeschnittenen Nachricht, die auf den ersten Blick überzeugt. Der vom Bundesamt für Sicherheit in der Informationstechnik veröffentlichte IT-Sicherheitslagebild 2026 beziffert, wie weit verbreitet dies inzwischen ist: elf Prozent der Internetnutzer waren allein im Vorjahr von einer Online-Straftat betroffen, Phishing machte zwölf Prozent dieser Fälle aus, und jeder dritte Betroffene berichtet von einem finanziellen Verlust.
Article Intelligence
Topics
Related Coverage
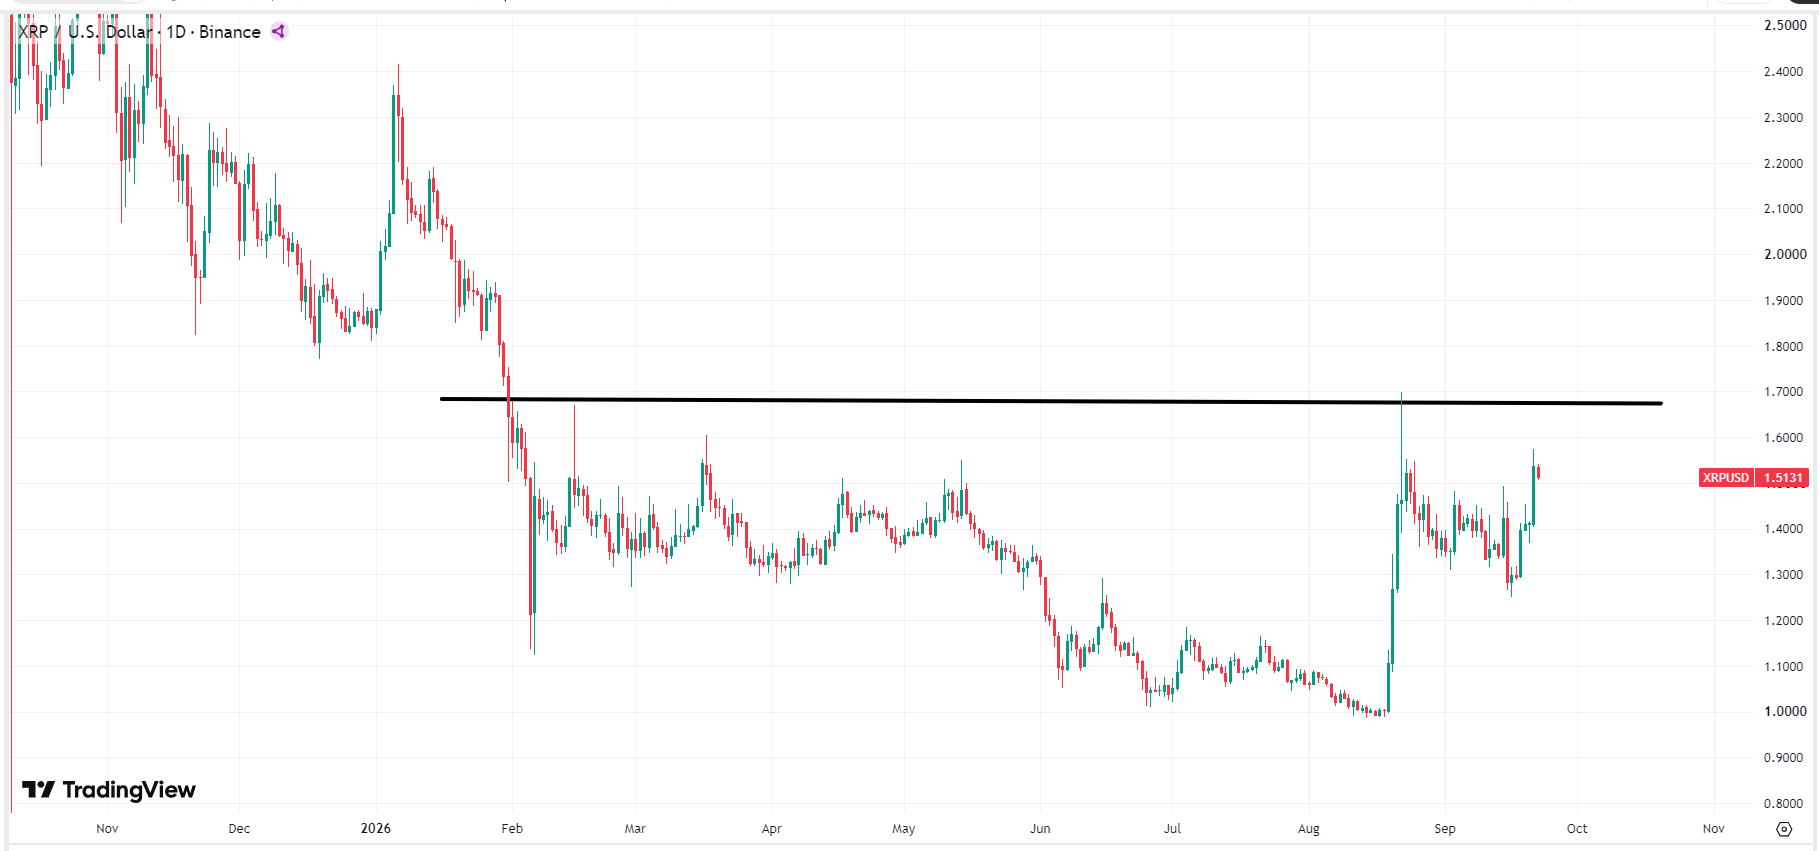 MarketsXRP Price Prediction: XRP Surges 7% to Breach $1.5 Level, Officially Kicking Off a One-Sided Bull Market?vor 2 Stunden · 2 min read
 CryptoBitcoin Pauses After Breaching $87,000... Short Squeeze and SEC Deregulation Fuel Rallyvor einer Stunde · 4 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium