
Sicherheitsforscher haben eine neue Malware zum Diebstahl von Informationen für macOS entdeckt, die über ClickFix Social-Engineering-Angriffe verbreitet wird.
Go-basierte macOS-Malware stiehlt Krypto und Geheimnisse
Infosecurity Magazine berichtet über Go-basierte Malware, die macOS-Nutzer angreift, um Kryptowährungen und sensible Informationen zu stehlen. Die Malware verdeutlicht die anhaltenden Risiken für digitale Wallets und persönliche Geheimnisse auf Apple-Geräten.
Infosecurity Magazine
Publisher
Aug 10, 2026 at 10:00 AM UTC · 1 Min. Lesezeit
Der Spezialist für Managed Detection and Response (MDR), Huntress, gab an, dass er im Juni 2026 auf die Malware gestoßen sei.
„Bei einem ClickFix-Angriff wird dem Computerbenutzer ein Pop-up-Fenster angezeigt, das wie eine Art CAPTCHA-Abfrage aussieht“, hieß es.
„Das Fenster weist das Ziel an, den Text einer langen Befehlszeile zu kopieren und in die Terminal-Anwendung auf dem Computer einzufügen. Die Befehlszeile lädt normalerweise die erste Phase des Angriffs herunter und führt sie aus.“
Mehr über ClickFix lesen: ClickFix-Angriffe steigen 2025 um 517 %
Bei diesem speziellen Angriff lud der Befehl einen Bash-Profiler/-Loader herunter, der Systemdetails sammelte und anschließend eine Mac-native Mach-O-Payload abrief, die auf die Prozessorarchitektur des Opfers abgestimmt war.
„Mach-O ist das von macOS verwendete ausführbare Format, und in diesem Fall wurde der Go-basierte Stealer entwickelt, um Browser-Passwortspeicher, Apple Keychain-Daten und zwischengespeicherte Anmeldedaten vom infizierten System abzugreifen“, so der Blogbeitrag weiter.
Article Intelligence
Topics
Related Coverage
 CryptoLiquid Network Hackers Return Most of $320M Bitcoin Haulvor einer Stunde · 3 min read
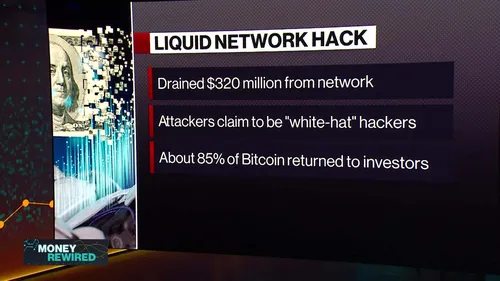 CryptoWatch New Bitcoin Hack Exposes Cracks In Cryptovor einer Stunde · 1 min read
 CryptoHackers drain 95% of Liquid Network's Bitcoin reserevevor 2 Stunden · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium