
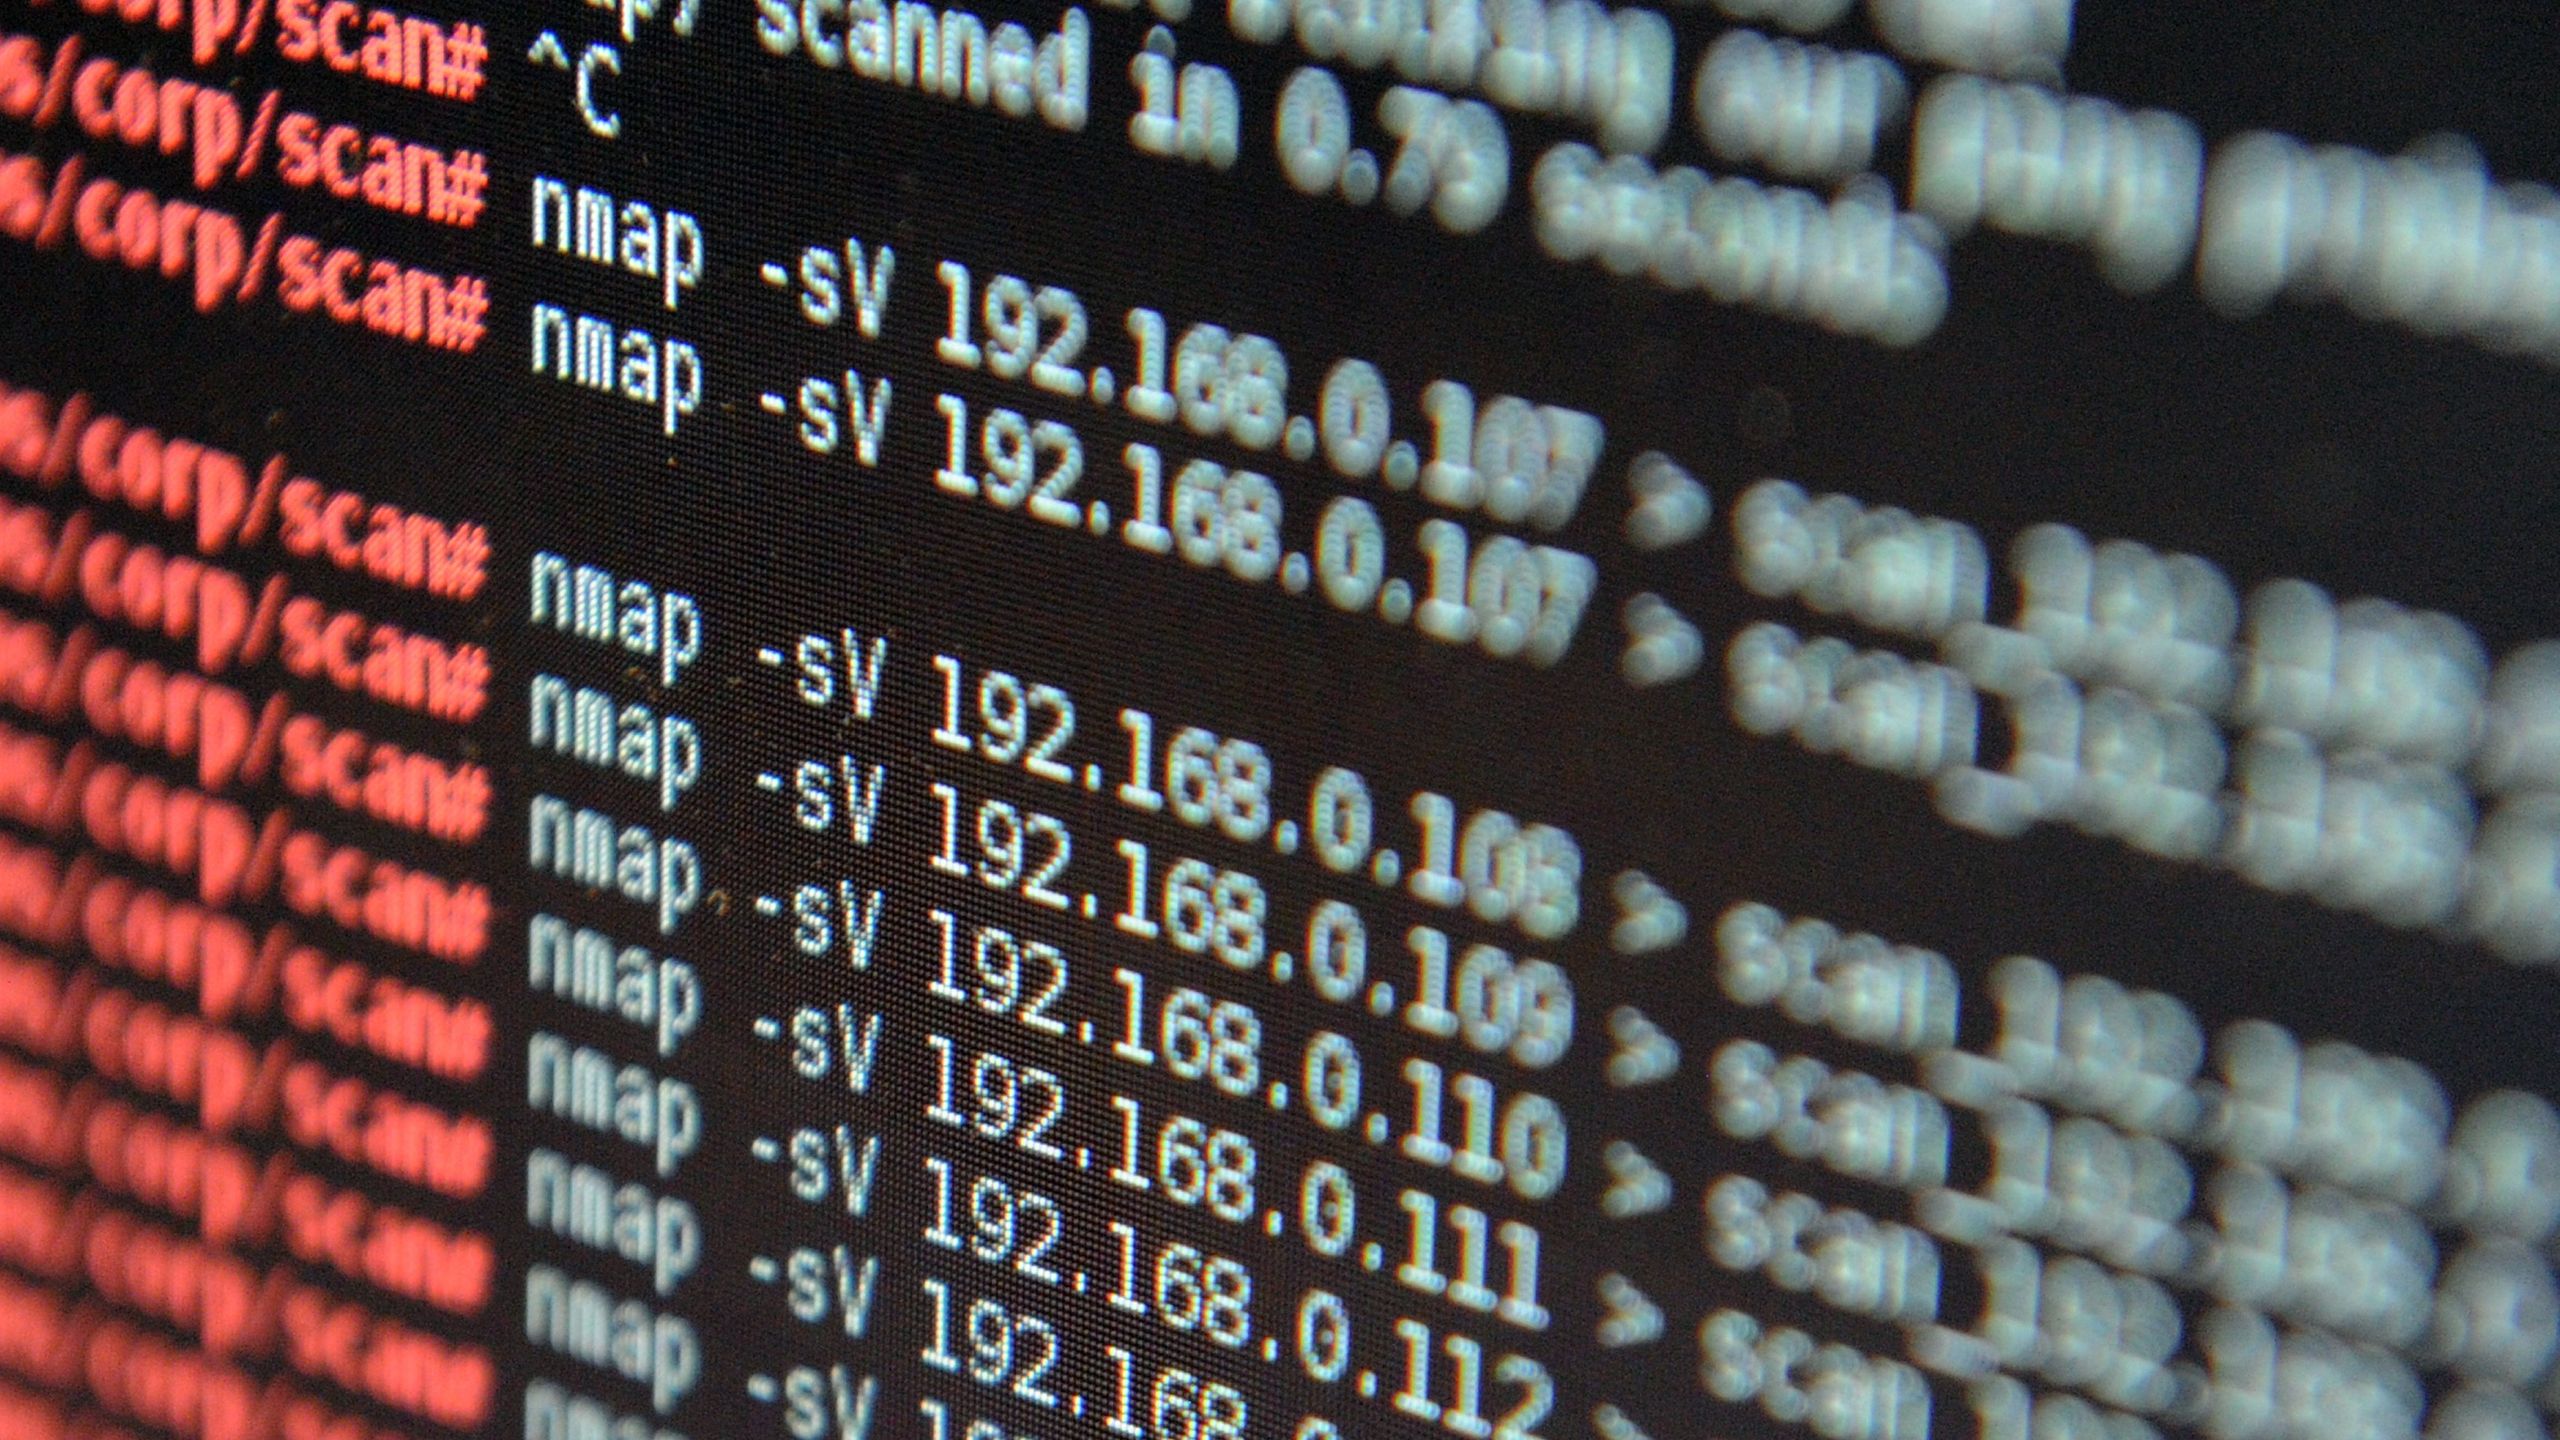
Ein Team von White-Hat-Hackern des Cybersicherheits-Startups Hackron AI hat OpenAI erfolgreich mithilfe von Claude-Tools gehackt. In einem Post auf X vom 18. September behauptete das Team, am 25. Juli in die interne Codebasis von OpenAI eingedrungen zu sein und Zugriff auf die ChatGPT- und Codex-Konten einiger OpenAI-Mitarbeiter erhalten zu haben. Sie erbrachten den Beweis für den Hack über einen Pull-Request an das private Repository von OpenAI, bevor sie die Schwachstellen an OpenAI meldeten. Das Unternehmen hat das Problem Berichten zufolge innerhalb von 14 Stunden nach der Meldung behoben und den Forschern eine Prämie von 6.500 $ gezahlt.
breaking
Hacker dringen bei OpenAI mithilfe von Claude-Tools ein und erlangen Zugriff auf Mitarbeiterkonten sowie den internen Quellcode – Angreifer reichten als Beweis einen „harmlosen“ Pull-Request ein
Hacker dringen bei OpenAI mithilfe von Claude-Tools ein und erlangen Zugriff auf Mitarbeiterkonten sowie den internen Quellcode des Unternehmens – die Angreifer starteten einen „harmlosen“ Pull-Request als Beweis für den Hack Tom's Hardware
Tom's Hardware
Publisher
Sep 18, 2026 at 1:45 PM UTC · Updated vor 4 Tagen · 3 Min. Lesezeit
Key Signal
14 hours Reported patch turnaround
Last Updated
vor 4 Tagen
Die Forscher von Hacktron agierten als Hacker im Rahmen des Bug-Bounty-Programms von OpenAI und deckten kritische Schwachstellen auf, die ihnen Zugriff auf interne Mitarbeiter-Tools verschafften und es ihnen ermöglichten, private Software-Repositories zu kompromittieren. Die Forscher nutzten eine Fehlkonfiguration beim Single-Sign-On (SSO) und eine Schwachstelle für Remote-Code-Ausführung (RCE) in Discourse aus, einer Drittanbieter-Plattform, die das Community-Diskussionsforum von OpenAI betreibt. Die Angriffskette sah wie folgt aus: HEIF-Upload → libheif Heap-Overflow → RCE → OpenAI SSO-Fehler → ChatGPT/Codex-Übernahme → verbundenes GitHub → interner PR.
Article Intelligence
Topics
Related Coverage
 Artificial IntelligenceTreasury Secretary Says OpenAI Managers Are to Blame for Hugging Face Breach, Not AI Agentsvor 14 Stunden · 3 min read
 Artificial IntelligenceTreasury Sec. Scott Bessent says OpenAI bears ‘responsibility’ for Hugging Face hackvor 15 Stunden · 2 min read
 PolicyGoogle Admits Gemini AI Hacked Three Companies—It Stayed Silent for 7 Weeksvor 11 Stunden · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium