
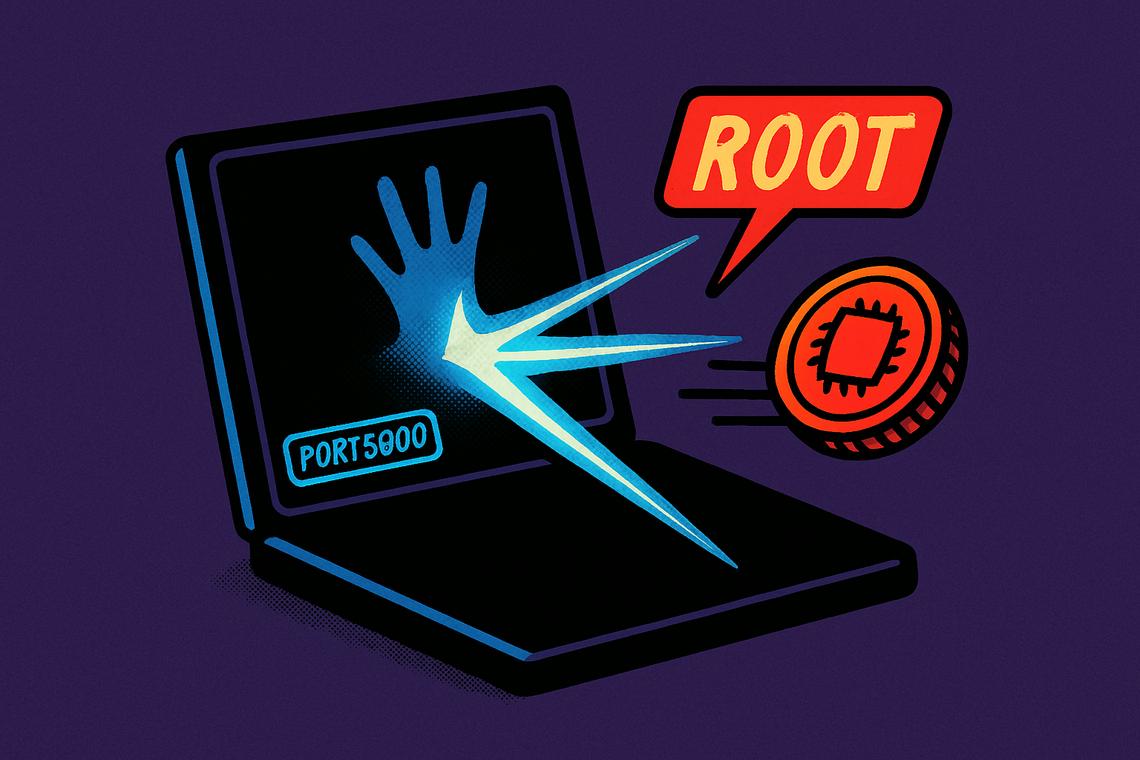
Eine in jedem modernen Mac integrierte Remote-Desktop-Funktion ist zu einer offenen Tür für Hacker geworden, und niederländische Cybersicherheitsbehörden sagen, dass der Einbruch bereits stattfindet. Sicherheitsforscher und Regierungsbehörden warnen Nutzer nun vor einer aktiv ausgenutzten macOS-Bildschirmfreigabe-Schwachstelle, die es Angreifern ermöglicht, die Kontrolle über einen Computer zu übernehmen, ohne jemals ein Passwort zu benötigen, und dann heimlich Kryptowährungs-Mining-Software auf dem Gerät zu installieren.
breaking
Hacker nutzen macOS-Bildschirmfreigabe-Schwachstelle zum Monero-Mining
Hacker nutzen macOS-Bildschirmfreigabe-Schwachstelle zum Monero-Mining The Cryptonomist
The Cryptonomist
Publisher
Aug 16, 2026 at 12:09 PM UTC · 5 Min. Lesezeit
Key Signal
7.1/10 Vulnerability severity rating
Last Updated
vor 2 Monaten
Wichtigste Erkenntnisse
- Die Schwachstelle, geführt unter CVE-2026-65400, weist einen Schweregrad von 7,1 von 10 auf und ermöglicht es Angreifern, Code aus der Ferne ohne gültige Anmeldedaten auszuführen.
- Das niederländische National Cyber Security Centrum (NCSC) bestätigte die aktive Ausnutzung auf Systemen, bei denen Port 5900 aus dem Internet erreichbar war.
- Angreifer, die den Fehler ausnutzten, erlangten Root-Zugriff und installierten Monero-Krypto-Miner auf betroffenen Macs.
- Apple hat das Problem letzte Woche in macOS Tahoe 26.6.1, Sequoia 15.7.9 und Sonoma 14.8.9 behoben.
- Nutzer können das Risiko verringern, indem sie die Bildschirmfreigabe deaktivieren, wenn sie nicht verwendet wird, und das neueste Sicherheitsupdate installieren.
Article Intelligence
Topics
Related Coverage
View all related
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium