
Los atacantes crearon un sitio web para un agente de trading de criptomonedas con IA falso y lo utilizaron para instalar Needle Stealer, un malware que reemplaza la billetera del navegador de la víctima con una copia que envía la contraseña de la billetera al atacante. HP detectó la campaña entre abril y junio de 2026.
Falso agente de trading con IA roba contraseñas de billeteras cripto
Un falso agente de trading con IA roba contraseñas de billeteras cripto Help Net Security
Help Net Security
Publisher
Sep 17, 2026 at 8:00 AM UTC · Updated hace 3 días · 3 min de lectura
Key Signal
Apr–Jun 2026 campaign detection period
Last Updated
hace 3 días
La campaña Needle se dirige a personas que descargan agentes de IA de los resultados de búsqueda o anuncios, y a usuarios de siete extensiones de billetera de navegador, entre ellas MetaMask, Coinbase Wallet y Phantom. HP también detectó phishing de códigos QR que traslada a las víctimas a sus teléfonos.
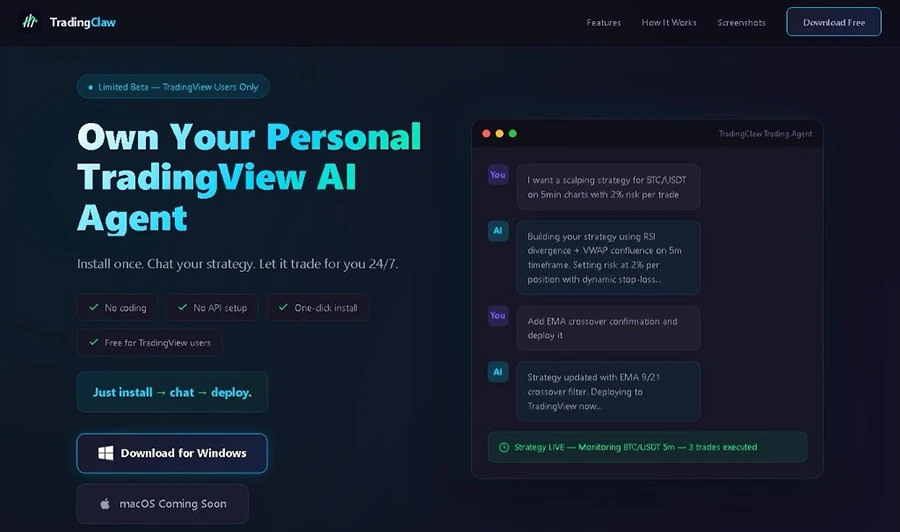
Ejemplo de un sitio web que promete un instalador para un agente de trading de IA (Fuente: HP)
El instalador es software original de Microsoft
El sitio, tradingclaw[.]pro, le dio a su bot un nombre que evoca a un asistente de IA muy conocido y prometió un agente que opera con criptomonedas las 24 horas del día. Dentro de la descarga ZIP, Trading Agent.exe es OLEView, un programa firmado por Microsoft, por lo que la verificación de reputación de Windows SmartScreen confía en él. Su único propósito es superar esa verificación. Cuando se ejecuta, carga iviewers.dll, el archivo malicioso que lo acompaña, un truco llamado DLL side-loading.
Article Intelligence
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium