
Hackers vulneran webmail gubernamental mientras ejecutan fraude cripto paralelo
Hackers vulneran webmail gubernamental mientras ejecutan fraude cripto paralelo BleepingComputer
BleepingComputer
Publisher
Aug 13, 2026 at 6:15 PM UTC · 4 min de lectura
Key Signal
15 government webmail tenants compromised
Last Updated
hace 2 meses
El grupo de hackers Jewelbug ha estado llevando a cabo operaciones de espionaje dirigidas a gobiernos y fuerzas armadas, al tiempo que participa en fraudes de criptomonedas.
Aunque el actor de amenazas ha atacado agencias gubernamentales y organizaciones en sectores críticos, incluidos defensa, telecomunicaciones, educación y aviación, su actividad relacionada con las criptomonedas sugiere que también podrían operar como un grupo de "hackeo por encargo" que busca beneficiarse del cibercrimen.
En una operación reciente, Jewelbug (también conocido como Earth Alux y REF7707) comprometió cuentas de correo web pertenecientes a 15 inquilinos gubernamentales como parte de una campaña dirigida a un país del Medio Oriente.
Investigadores de Symantec descubrieron que la campaña de espionaje y el fraude de criptomonedas se llevaron a cabo desde el mismo panel de control.
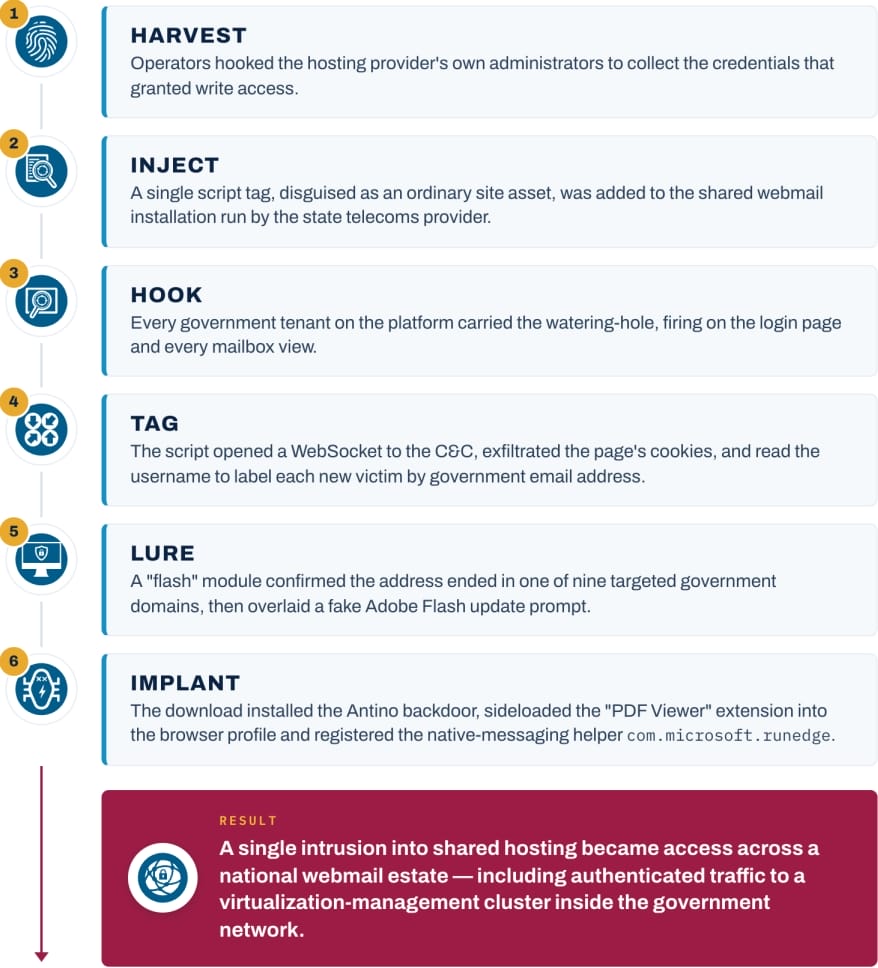
El grupo de hackers con sede en China obtuvo acceso de escritura a la instalación compartida de correo web e insertó un script malicioso en su plantilla común. El script se ejecutó luego en las páginas de inicio de sesión y en las vistas de buzones de correo de los 15 inquilinos.
Fuente: Symantec
Tras la ejecución, el script estableció una conexión WebSocket con el servidor de comando y control (C2) del atacante, exfiltró cookies de correo web y recuperó la dirección de correo electrónico del usuario para determinar si pertenecía a un dominio gubernamental específico.
Article Intelligence
Topics
Related Coverage
View all related
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium