
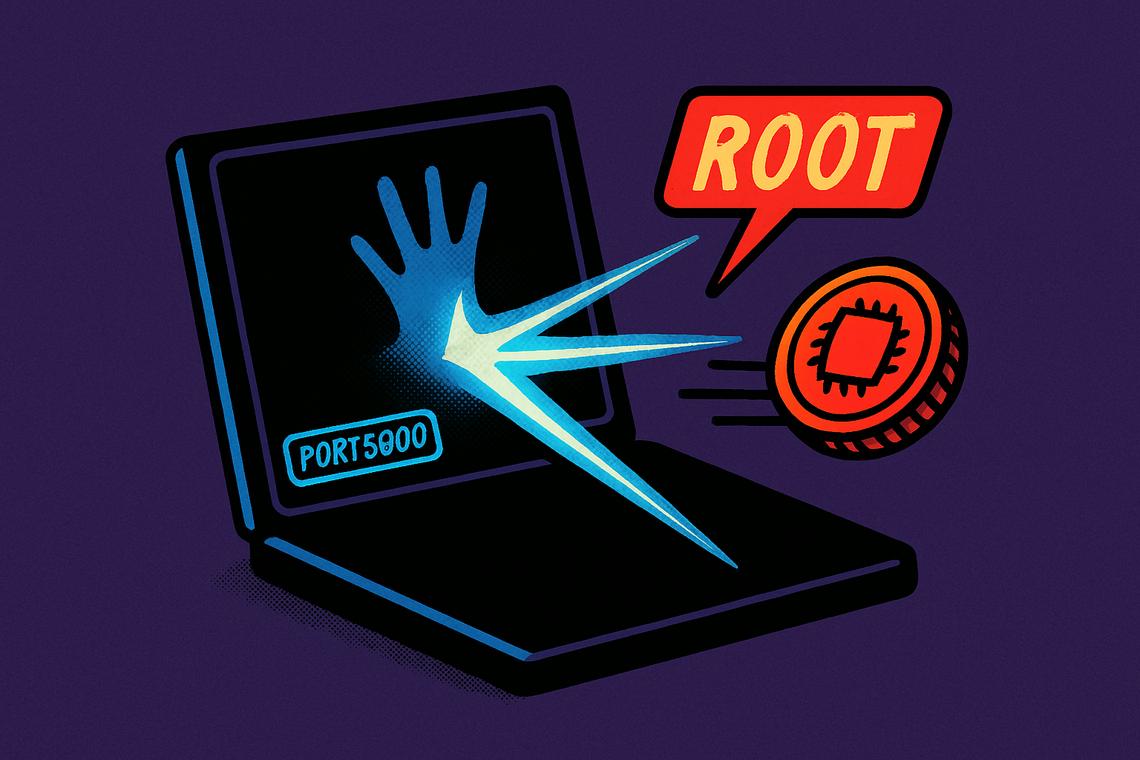
Una función de escritorio remoto integrada en cada Mac moderno se ha convertido en una puerta abierta para los piratas informáticos, y los funcionarios de ciberseguridad holandeses afirman que la intrusión ya se está produciendo. Investigadores de seguridad y agencias gubernamentales advierten ahora a los usuarios sobre una vulnerabilidad de pantalla compartida de macOS activamente explotada que permite a los atacantes tomar el control de un ordenador sin necesidad de una contraseña, para luego instalar silenciosamente software de minería de criptomonedas en la máquina.
breaking
Hackers explotan una vulnerabilidad de pantalla compartida en macOS para minar Monero
Hackers explotan una vulnerabilidad de pantalla compartida en macOS para minar Monero The Cryptonomist
The Cryptonomist
Publisher
Aug 16, 2026 at 12:09 PM UTC · 5 min de lectura
Key Signal
7.1/10 Vulnerability severity rating
Last Updated
hace 2 meses
Conclusiones clave
- La falla, identificada como CVE-2026-65400, tiene una calificación de gravedad de 7.1 sobre 10 y permite a los atacantes ejecutar código de forma remota sin credenciales válidas.
- El Centro Nacional de Ciberseguridad de los Países Bajos (NCSC) confirmó la explotación activa en sistemas donde el puerto 5900 era accesible desde internet.
- Los atacantes que explotaron el error obtuvieron acceso root e instalaron mineros de criptomonedas Monero en los Mac afectados.
- Apple corrigió el problema la semana pasada en macOS Tahoe 26.6.1, Sequoia 15.7.9 y Sonoma 14.8.9.
- Los usuarios pueden reducir el riesgo desactivando Compartir Pantalla cuando no esté en uso e instalando la última actualización de seguridad.
Article Intelligence
Topics
Related Coverage
 CryptoGoldpesatoken Hit by $114.9K Exploit Loss as Flaws Revealedhace 3 horas · 1 min read
 CryptoCASE STUDY | This Hack Has Exposed Crypto’s Permissionless Idealismhace 2 horas · 2 min read
 CryptoEl Salvador Receives $139 Million IMF Funding Despite Bitcoin Limit Breachhace 3 horas · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium