
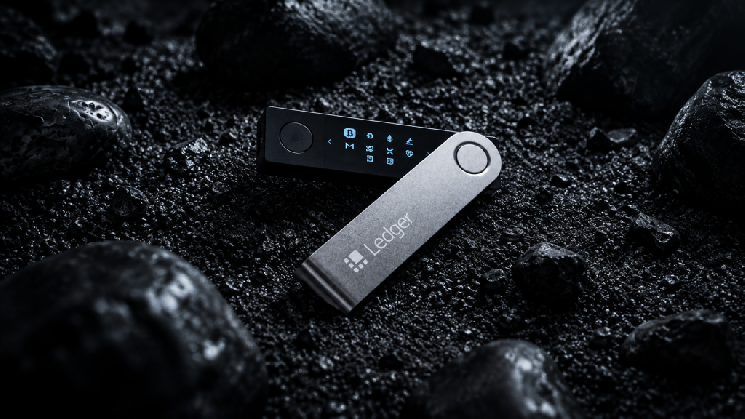
Uno de los aspectos más sorprendentes del incidente es que los dispositivos modificados pudieron pasar la prueba oficial Genuine Check de Ledger. Esto se debe a que los atacantes pudieron instalar hardware adicional sin alterar el chip de seguridad original del dispositivo. Si bien el sistema de verificación de Ledger puede comprobar la autenticidad del chip de seguridad, no puede detectar todas las modificaciones físicas realizadas en el dispositivo.
Surgen detalles poco conocidos sobre el hackeo de Ledger – Se responde a la pregunta “¿Por qué ahora?”
Surgen detalles poco conocidos sobre el hackeo de Ledger – Se responde a la pregunta “¿Por qué ahora?” Cryptonews.net
Cryptonews.net
Publisher
Oct 10, 2026 at 11:11 AM UTC · 1 min de lectura
Noticias Relacionadas Alegaciones de un Hackeo Masivo en uno de los Monederos de Criptomonedas más Grandes — Se Ha Robado una Cantidad Sustancial, CZ Emite una Advertencia
Según una teoría, los atacantes habían estado recopilando las palabras de recuperación de los usuarios durante mucho tiempo a través de dispositivos comprometidos. Sin embargo, en lugar de llevar a cabo el ataque de inmediato, esperaron para vaciar numerosos monederos simultáneamente.
Se especula que tras la advertencia de Karpelès, que obtuvo aproximadamente 90,000 visualizaciones, los atacantes pudieron haberse dado cuenta de que sus actividades habían quedado al descubierto y tomaron medidas. Según este escenario, los atacantes comenzaron rápidamente a transferir activos de los monederos que habían comprometido después de que se revelara su operación.
Article Intelligence
Topics
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium