
Los investigadores encontraron una nueva variante de spyware para iPhone que puede extraer de forma remota datos de carteras de criptomonedas y credenciales confidenciales de dispositivos comprometidos.
Nuevo spyware de iPhone puede buscar billeteras cripto y extraer sus datos cada 15 segundos
Nuevo spyware de iPhone puede buscar billeteras cripto y extraer sus datos cada 15 segundos CryptoSlate
CryptoSlate
Publisher
Oct 11, 2026 at 1:00 PM UTC · Updated hace 4 días · 3 min de lectura
Key Signal
15 seconds Default command check-in
Last Updated
hace 4 días
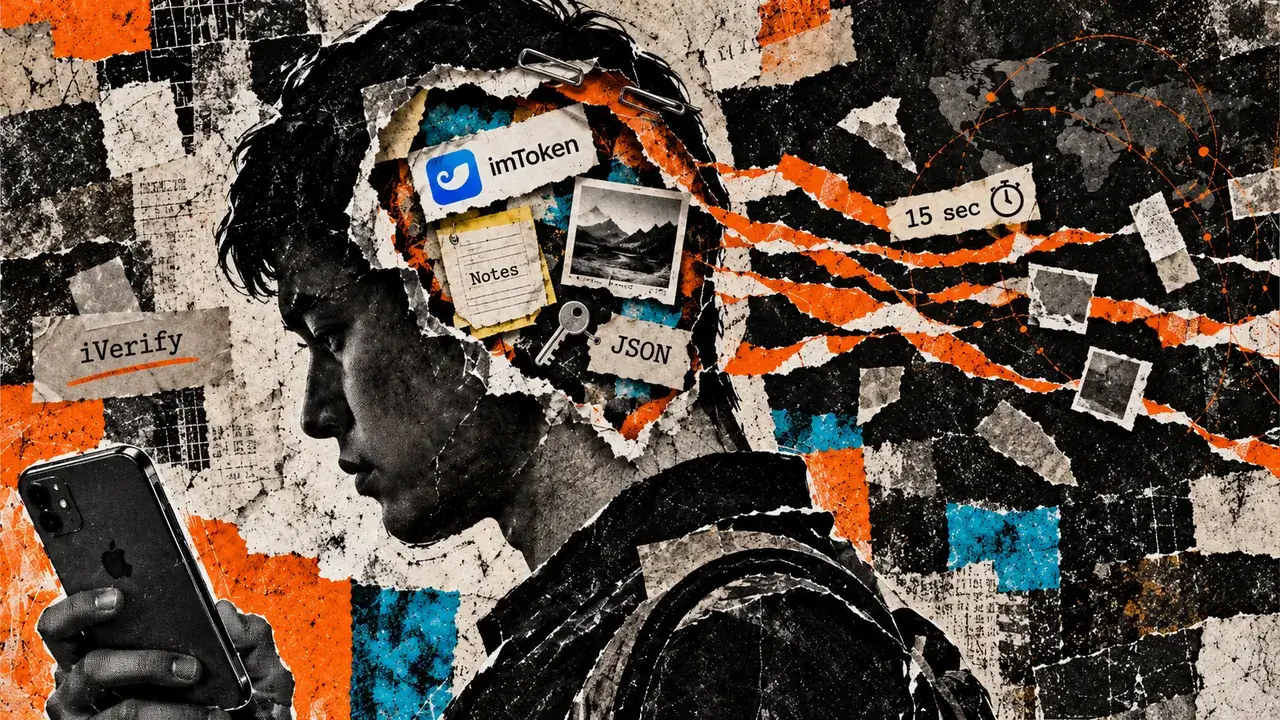
La empresa de seguridad iVerify reveló el malware, designado P7 DarkSword, el 8 de octubre tras investigar una infección detectada en agosto. La variante incluye comandos que se dirigen específicamente a aplicaciones de carteras de criptomonedas y pueden recopilar contraseñas, fotos e información personal.
El descubrimiento destaca un riesgo emergente para los poseedores de criptomonedas que confían en las carteras móviles: los atacantes que obtienen acceso al dispositivo subyacente podrían obtener información confidencial sin explotar una vulnerabilidad en la propia aplicación de la cartera.
Cómo el spyware se dirige a las carteras de criptomonedas
Según la investigación técnica de iVerify, P7 incluye dos funciones dedicadas para identificar y recopilar información relacionada con las criptomonedas.
La primera, wallet_scan, busca en los dispositivos comprometidos aplicaciones de carteras instaladas, lo que permite a los atacantes identificar objetivos potenciales.
La segunda, wallet_extract, está diseñada para recopilar datos asociados con imToken, una cartera de criptomonedas que admite múltiples redes blockchain.
Article Intelligence
Topics
Regulation Signal
in progressUpdated hace 2 meses
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 CryptoUS community banks sue feds to halt crypto bank licenseshace 2 horas · 11 min read
 CryptoSEC Crypto: What do the Coinbase and MARA Binary Options Mean?hace 2 horas · 4 min read
 CryptoWhite House crypto council chief Patrick Witt steps downhace 2 horas · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium