
Las regulaciones poscuánticas están convirtiendo una amenaza de ciberseguridad lejana en plazos concretos. Aunque los gobiernos se están agrupando en torno a 2030, las diferencias en el alcance dejan a las organizaciones multinacionales enfrentando múltiples caminos de migración.
Las regulaciones poscuánticas convergen en 2030 pero difieren en su alcance
Las regulaciones poscuánticas convergen en 2030 pero difieren en su alcance SiliconANGLE
SiliconANGLE
Publisher
Sep 17, 2026 at 6:15 PM UTC · 3 min de lectura
Key Signal
EO 14412 US federal PQC order
Last Updated
hace un día
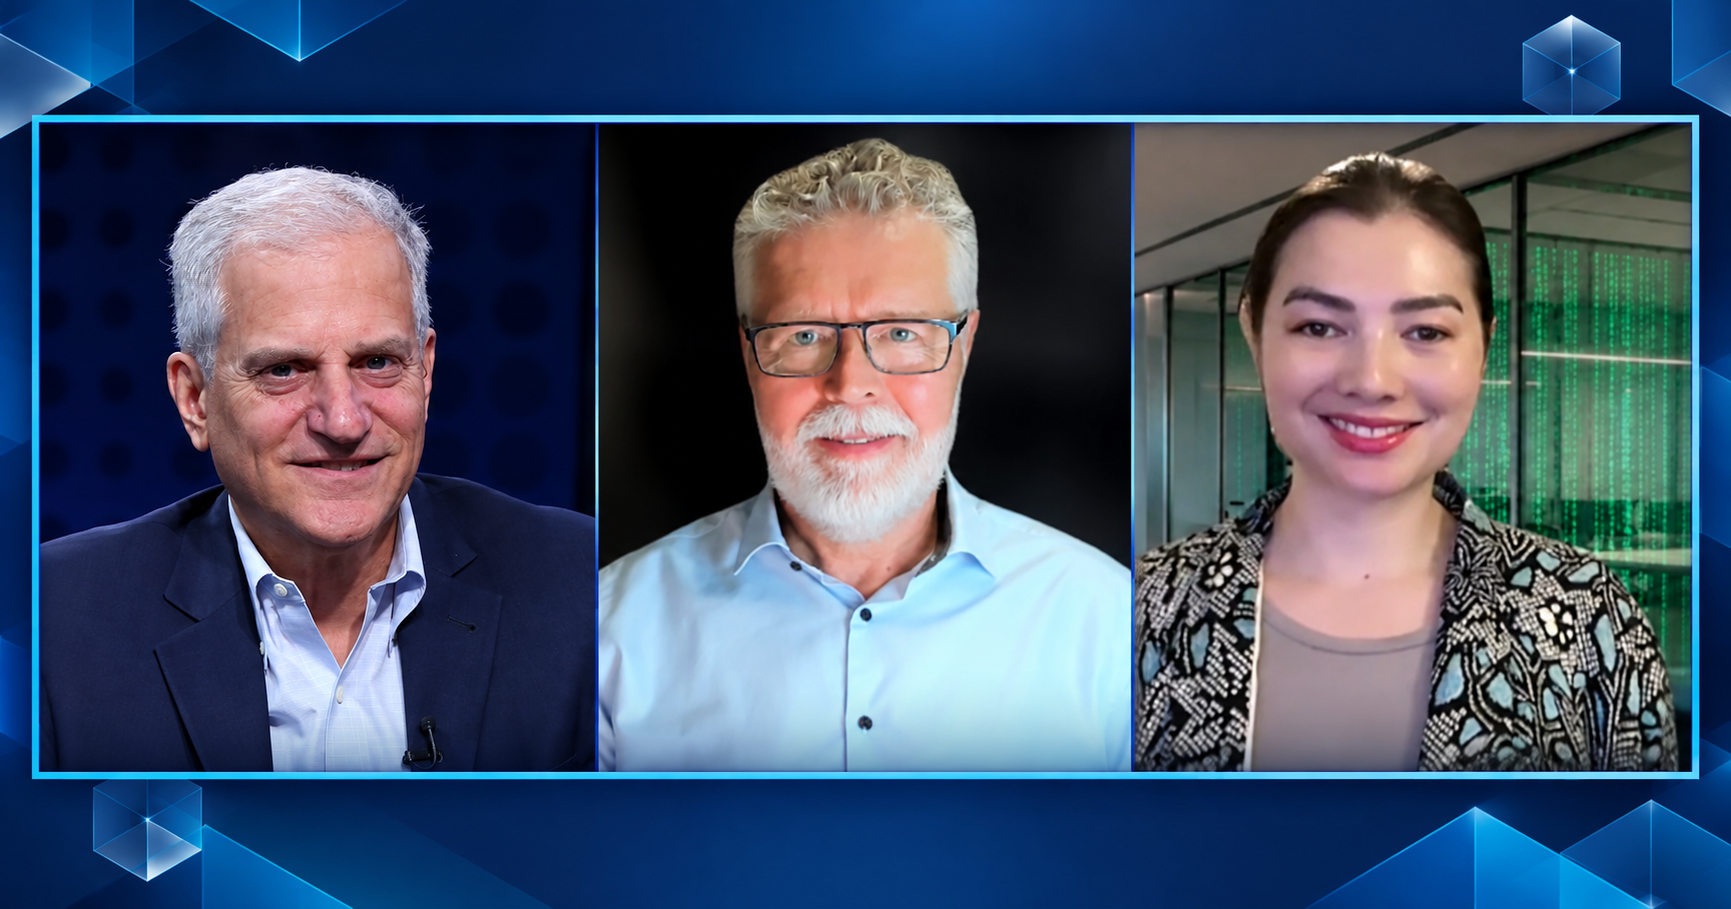
Australia busca una migración completa, mientras que los países escandinavos y bálticos siguen generalmente los cronogramas de la Unión Europea para las hojas de ruta y los sistemas de alto riesgo, según Naomi Wynn (en la foto, a la derecha), directora ejecutiva de National Energy Public Key Infrastructure (NEPKI), y Jostein Stokkan (centro), gerente de productos de ofertas de servicios en Atea Norge AS. En los Estados Unidos, la Executive Order 14412 requiere que las agencias federales nombren líderes de migración de criptografía poscuántica y realicen la transición de activos de alto valor y sistemas de alto impacto a PQC para el establecimiento de claves antes del 31 de diciembre de 2030.
“Cuando se trata de PQC, en realidad estamos liderando la carga en un sentido regulatorio”, dijo Wynn. “La Australian Signals Directorate y el Australian Cyber Security Centre han solicitado el pleno cumplimiento de PQC y la migración completa para 2030”.
Article Intelligence
Topics
Related Coverage
 QuantumCloudflare prepares billions of daily connections for post-quantum erahace 5 horas · 1 min readPolicyLegacy systems may not survive the impending quantum security problemhace 5 horas · 3 min read
 QuantumQuantum Computing to demo security platform at ECOC 2026hace 5 horas · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium