
En USENIX Security el 12 de agosto, los investigadores presentaron un ataque al reloj Proof-of-History de Solana que habían revelado de forma privada a los desarrolladores de Solana en diciembre de 2025. El concurso Alpenglow de 50,000 SOL de Anza cerró siete días después, y sus reglas parecen situar el ataque fuera del alcance.
El concurso de seguridad de 50,000 SOL de Solana no cubrió un ataque de reloj revelado meses antes
El concurso de seguridad de 50,000 SOL de Solana no cubrió un ataque de reloj revelado meses antes CryptoSlate
CryptoSlate
Publisher
Aug 20, 2026 at 9:00 PM UTC · Updated hace 2 meses · 4 min de lectura
Key Signal
50,000 SOL Alpenglow contest reward
Entities
solana
Last Updated
hace 2 meses
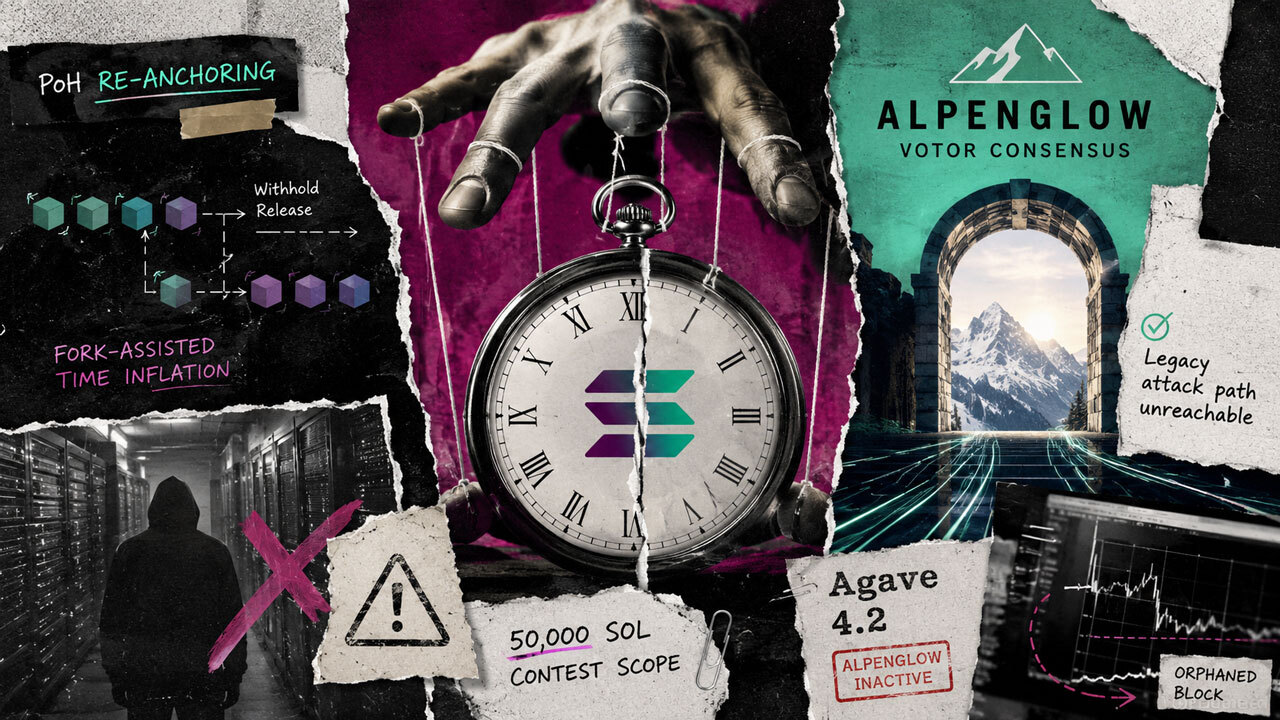
El documento describe una forma válida según el protocolo para que un líder programado amplíe su ventana de bloque efectiva y suprima las propuestas de líderes honestos en una versión asistida por bifurcación (fork-assisted). La ruta se basa en Proof-of-History y TowerBFT, la maquinaria que Alpenglow pretende reemplazar pero que aún no había desplazado en la red principal en Agave 4.2.
El hallazgo crea tanto una historia sobre el alcance del concurso como una cuestión de riesgo de transición.
Las reglas de la competición excluían comportamientos alcanzables solo cuando Alpenglow estaba inactivo. Los documentos de diseño públicos indican que la ruta heredada exacta del documento debería volverse inalcanzable tras la activación, pero Anza y la Solana Foundation no han publicado una adjudicación específica para el documento ni un análisis de implementación.
Cómo un líder puede estirar el reloj de Solana
Market Context
Article Intelligence
Key Entities
Topics
Regulation Signal
in progressUpdated hace 3 meses
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 CryptoVanguard ETF Discloses First Purchase of 4.5M Shares in Bitcoin Treasury Metaplanethace 32 minutos · 1 min read
 CryptoStrive Buys 6,182 Bitcoin For $511 Million, Lines Up $1 Billion ATM To Buy Morehace una hora · 2 min read
 CryptoSuper League Enterprise acquires four Bitcoin as treasury assethace una hora · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium