
Coldcard ajoute de nouvelles mesures de sécurité après un exploit Bitcoin de 130 millions de dollars
Le dernier firmware de Coinkite exige que les utilisateurs ajoutent leur propre part d'aléa lors de la génération de seeds de portefeuilles et corrige des problèmes de sécurité supplémentaires découverts lors d'un examen de trois semaines.
Jason Nelson
Publisher Decrypt
Aug 21, 2026 at 9:31 PM UTC · 4 min de lecture
Key Signal
$130M Bitcoin reportedly stolen
Entities
bitcoin
Last Updated
il y a 2 mois
En bref
- Coinkite a publié un nouveau micrologiciel Coldcard après qu'une faille de génération de seed a exposé les utilisateurs à plus de 100 millions de dollars de vols de Bitcoin.
- Coldcard exige désormais que les utilisateurs ajoutent du hasard via des pressions sur les touches, des lancers de dés ou des tirages à pile ou face lors de la génération de nouvelles seeds.
- Un examen de trois semaines a également révélé des problèmes concernant la signature des transactions, les connexions USB, les sauvegardes et d'autres fonctions du portefeuille.
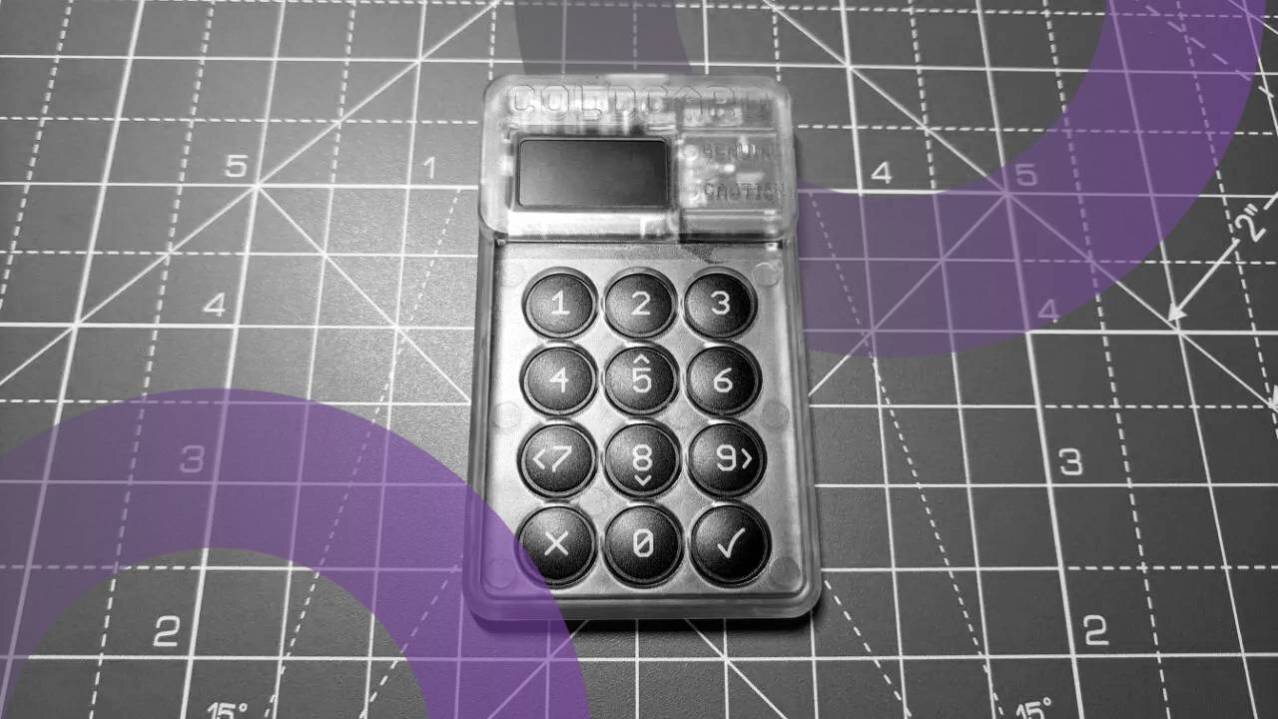
Le fabricant de Coldcard, Coinkite, a publié une refonte de la sécurité pour ses portefeuilles matériels Bitcoin après qu'une faille de génération de seed a permis à des attaquants de voler plus de 100 millions de dollars en Bitcoin.
Dans un blog post jeudi, Coinkite a exhorté les utilisateurs de Coldcard Mk4, Mk5 et Q à passer au micrologiciel 5.6.1 ou 1.5.1Q. La version fait suite à un examen de trois semaines des systèmes de Coldcard qui incluait des chercheurs en sécurité externes et des modèles d'IA, dont Kimi.
« Nous sommes reconnaissants envers les chercheurs en sécurité qui se sont surpassés au cours des dernières semaines, signalant des problèmes, reproduisant des cas limites et examinant nos correctifs », a écrit l'entreprise. « Leur travail a soumis ce micrologiciel à un examen intense et soutenu et a renforcé cette version. »
Market Context
Bitcoin
BTC
$83,514
+0.67% (24H)
Market Cap
$1.68T
24H Volume
$11.6B
24H High
$84,126
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoXRP Ledger Patches Critical Payment-Engine Vulnerability: BTCPressWire on Blockchain Security at Institutional Scaleil y a 3 heures · 1 min read
 CryptoSouth Korea's Jeonbuk Bank Launches Nation's First Bitcoin-Backed Won Loans, Limited to Corporate Clientsil y a une heure · 3 min read
 CryptoJeonbuk Bank Launches South Korea’s First Bitcoin-Backed Won Loan for Corporate Clientsil y a une heure · 2 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium