
Une fonctionnalité conçue pour permettre aux gens de contrôler un Mac à distance est devenue un point d'entrée pour les attaquants.
Une faille de ‘Partage d’écran’ macOS exploitée pour le crypto-minage
Une faille de ‘Partage d’écran’ macOS exploitée pour le crypto-minage Bitdefender
Bitdefender
Publisher
Aug 17, 2026 at 2:06 PM UTC · 6 min de lecture
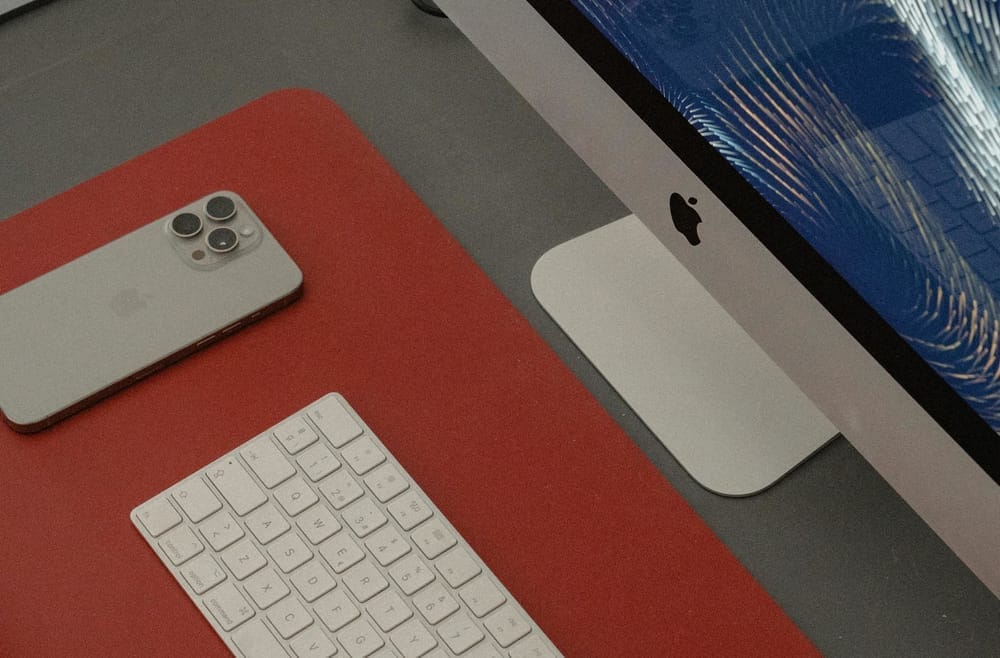
Le Centre national de cybersécurité des Pays-Bas (NCSC-NL) indique que des acteurs malveillants ont exploité une vulnérabilité de Partage d'écran macOS récemment corrigée sur plusieurs systèmes accessibles via Internet. Dans chaque cas signalé, les attaquants ont obtenu un accès de niveau root et ont installé un mineur de cryptomonnaie Monero.
La vulnérabilité, identifiée sous la référence CVE-2026-65400, peut permettre à un attaquant distant de contourner l'authentification et d'accéder au Partage d'écran sans identifiants. Apple a corrigé la faille le 6 août dans macOS Tahoe 26.6.1, macOS Sequoia 15.7.9 et macOS Sonoma 14.8.9.
Points clés à retenir
- CVE-2026-65400 permet aux attaquants de contourner l'authentification sur les Macs où le Partage d'écran est activé
- Le NCSC-NL indique que la faille a été exploitée contre plusieurs systèmes exposant le port 5900 sur Internet
- Les attaquants auraient obtenu un accès root et installé des mineurs de cryptomonnaie Monero
- La vulnérabilité affecte les versions macOS Tahoe, Sequoia et Sonoma publiées avant le 6 août
- Les utilisateurs de Mac doivent effectuer la mise à jour immédiatement et désactiver le Partage d'écran lorsqu'il n'est pas nécessaire
- Un Mac qui pourrait déjà être compromis doit être traité comme s'il avait subi une violation totale, même après sa mise à jour
Article Intelligence
Topics
Related Coverage
 CryptoMoney from stolen Wallingford check moved through crypto site, Chime, warrant saysil y a une heure · 1 min read
 CryptoAI Could Breach Crypto Wallet Security Before Quantum Computers, Ethereum Researcher Saysil y a 2 heures · 1 min read
 CryptoPokemon Crypto News: Hacker Spends $3M on Rare Cardsil y a 2 heures · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium