
Les réglementations post-quantiques transforment une lointaine menace de cybersécurité en échéances concrètes. Bien que les gouvernements se regroupent autour de 2030, les différences de portée obligent les organisations multinationales à faire face à de multiples voies de migration.
Les réglementations post-quantiques convergent vers 2030 mais divergent sur la portée
Les réglementations post-quantiques convergent vers 2030 mais divergent sur la portée SiliconANGLE
SiliconANGLE
Publisher
Sep 17, 2026 at 6:15 PM UTC · 3 min de lecture
Key Signal
EO 14412 US federal PQC order
Last Updated
il y a un jour
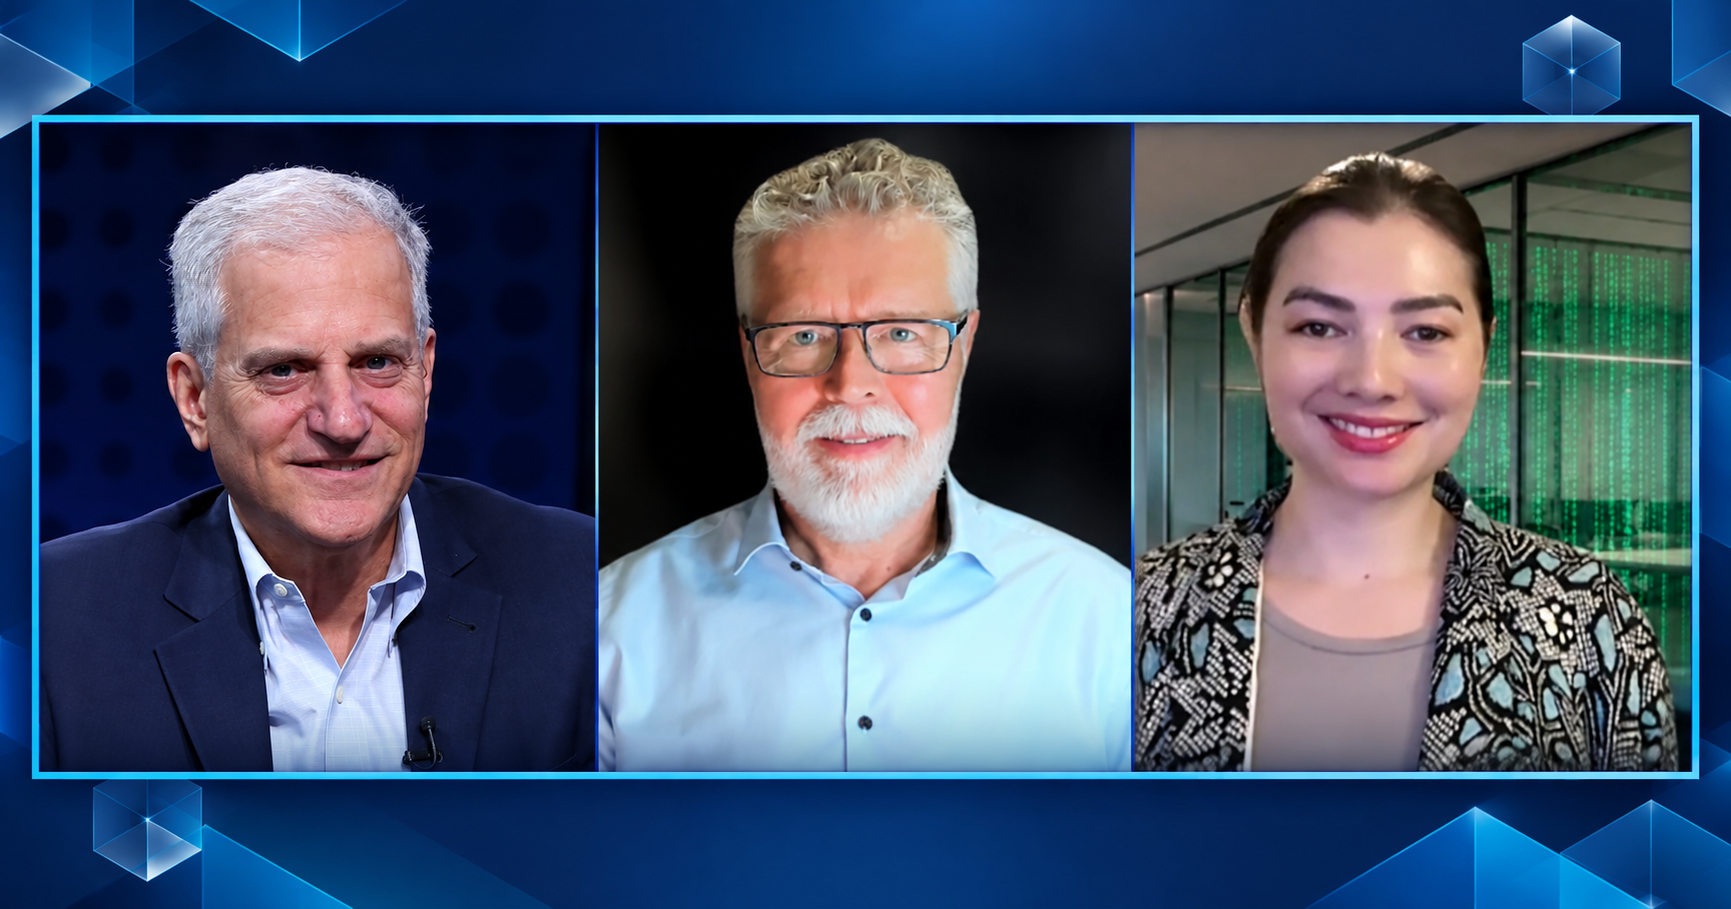
L'Australie poursuit une migration complète, tandis que les pays scandinaves et baltes suivent généralement les calendriers de l'Union européenne pour les feuilles de route et les systèmes à haut risque, selon Naomi Wynn (photo, à droite), directrice générale de National Energy Public Key Infrastructure (NEPKI), et Jostein Stokkan (au centre), chef de produit des offres de services chez Atea Norge AS. Aux États-Unis, le Executive Order 14412 exige que les agences fédérales nomment des responsables de la migration vers la cryptographie post-quantique et transfèrent les actifs de grande valeur et les systèmes à fort impact vers la PQC pour l'établissement des clés d'ici le 31 décembre 2030.
« En ce qui concerne la PQC, nous menons en fait la charge d'un point de vue réglementaire », a déclaré Wynn. « L'Australian Signals Directorate et l'Australian Cyber Security Centre ont demandé une conformité totale à la PQC et une migration complète d'ici 2030. »
Article Intelligence
Topics
Related Coverage
 QuantumQtonic Quantum Launches QShield for Post-Quantum Network Encryptionil y a 3 heures · 1 min read
 Artificial IntelligenceCybersecurity researchers gain access to OpenAI’s GitHub repository using Claudeil y a une heure · 3 min read
 QuantumEPB launches first ever commercially available quantum computeril y a 17 minutes · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium