
Coldcard、1億3000万ドルのBitcoin悪用事件を受け新たなセキュリティ対策を追加
Coinkiteの最新ファームウェアは、ウォレットシード生成時にユーザーが独自のランダム性を追加することを義務付けたほか、3週間の調査で判明した追加のセキュリティ問題を修正している。
Jason Nelson
Publisher Decrypt
Aug 21, 2026 at 9:31 PM UTC · 4 分で読める
Key Signal
$130M Bitcoin reportedly stolen
Entities
bitcoin
Last Updated
2ヶ月前
要約
- シード生成の欠陥によりユーザーが1億ドル以上のBitcoin盗難の被害に遭ったことを受け、Coinkiteは新しいColdcardファームウェアをリリースしました。
- Coldcardは今後、新しいシードを生成する際、キー入力、サイコロの出目、またはコイン投げによるランダム性の追加をユーザーに要求します。
- 3週間にわたるレビューにより、トランザクション署名、USB接続、バックアップ、およびその他のウォレット機能に関する問題も発見されました。
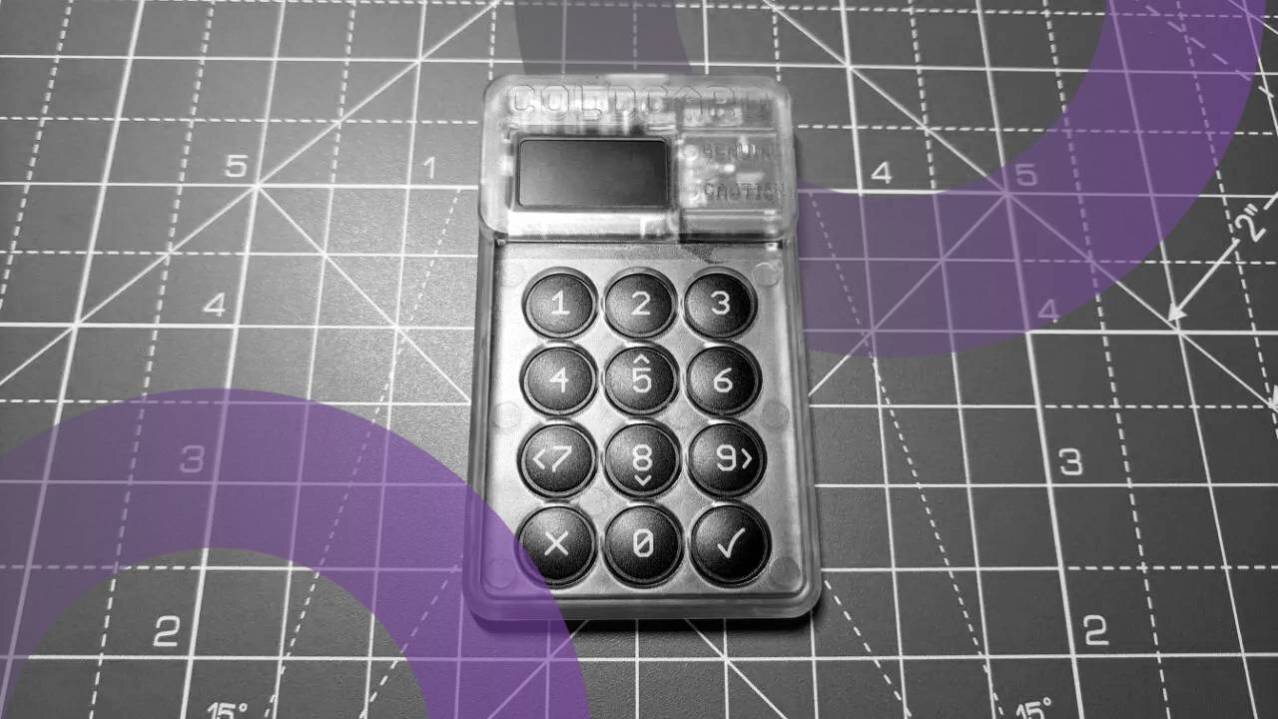
ColdcardのメーカーであるCoinkiteは、シード生成の欠陥により攻撃者が1億ドル以上のBitcoinを盗むことが可能になったことを受け、同社のBitcoinハードウェアウォレットのセキュリティ刷新をリリースしました。
木曜日のブログ投稿で、CoinkiteはColdcard Mk4、Mk5、およびQのユーザーに対し、ファームウェア5.6.1または1.5.1Qへのアップグレードを促しました。このリリースは、外部のセキュリティ研究者やKimiを含むAIモデルを動員した、3週間にわたるColdcardシステムのレビューを受けたものです。
「過去数週間にわたり、問題の報告、エッジケースの再現、修正のレビューなど、期待以上の貢献をしてくれたセキュリティ研究者の方々に感謝します」と同社は記しています。「彼らの仕事により、このファームウェアは激しく継続的な精査にさらされ、今回のリリースはより強固なものとなりました。」
7月、攻撃者は2021年に遡るファームウェアの欠陥を悪用し、エアギャップされたColdcardウォレットからBitcoinの流出を開始しました。この欠陥は、一部のウォレットシードを極めて低いランダム性で生成し、秘密鍵の推測を容易にするものでした。最初の攻撃では、25分間で約500のウォレットから3,800万ドル相当の594 BTCが流出しました。
Coinkiteは、攻撃者がAIを使用して同社のオープンソースファームウェアの旧バージョンを調査し、欠陥を発見した可能性があると示唆しました。
8月初旬までに、Galaxy Researchは4,585のアドレスにわたって盗まれた約8,860万ドルを追跡し、攻撃は意図的かつプログラム的であり、大規模言語モデルを使用して組織された可能性があると述べました。
同調査会社は損失の追跡を続け、8月14日までに、攻撃者が3つの主要な攻撃の波と数十の小規模な事件を通じて、当時約1億1,200万ドル相当の1,778 BTC以上を盗んだと発表しました。
結局のところ、Coldcardの脆弱性悪用により、現在までに約1億3,000万ドルのBitcoinが盗まれ、エントロピー(ウォレットキーの生成に使用されるランダム性)についての疑問が投げかけられています。影響を受けた一部のデバイスでは、この欠陥によりセキュリティが128ビットのエントロピーから約40ビットに低下し、攻撃者がデバイスに物理的にアクセスすることなくウォレットシードを推測することが容易になっていました。
Market Context
Bitcoin
BTC
$82,850
-0.23% (24H)
Market Cap
$1.66T
24H Volume
$19.1B
24H High
$84,250
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoStrategy adds 250 Bitcoin as holdings reach 848,250 BTC2時間前 · 1 min read
 CryptoBREAKING: Strategy acquires another 250 $Bitcoin (BTC.CC)$ for $21.5 million, bringing total holdings to 848,250 BTC, worth approximately $70.6 billion. The latest purchase was made at an average price of $86,194 per Bitcoin between October 5 and Octob38分前 · 1 min read
 CryptoJeonbuk Bank Issues South Korea’s First Bitcoin-Backed Won Corporate Loans: 11 outlets compared1時間前 · 3 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium