
Ethereumの開発者たちは、ブロックチェーンに到達する前の保留中のトランザクションを悪用する略奪的なトレーディングボットに対する新たな防御策を検討しています。
breaking
Ethereum、攻撃を受ける前にボットから取引を隠す仕組みを導入へ
Ethereumは、ボットが攻撃を仕掛ける前にユーザーの取引を隠すことを目指している(CryptoSlate)
CryptoSlate
Publisher
Aug 19, 2026 at 3:48 AM UTC · Updated 2ヶ月前 · 4 分で読める
Entities
ethereum
Market Impact
ETH+0.25%$2,707
Last Updated
2ヶ月前
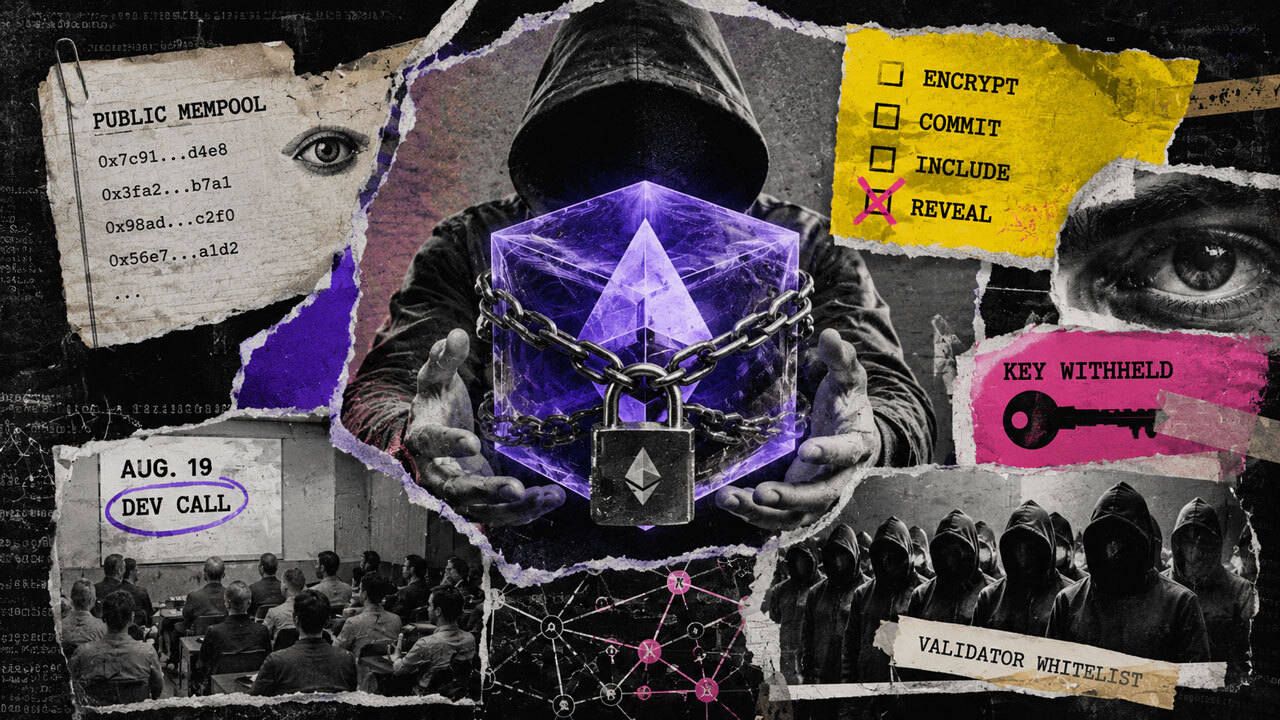
この問題は、実行前にトランザクションを検査できる透明な待機室であるEthereumのパブリック・メンプール(public mempool)に起因しています。その可視性により、自動トレーダーは収益性の高い注文を特定し、その前後に自身のトランザクションを配置することで、取引が決済される前にユーザーから価値を抽出することができます。
この手法は、サンドイッチ攻撃と最も密接に関連付けられています。ボットは保留中のスワップを検出し、先に同じ資産を購入してユーザーにとって不利な方向に価格を動かし、犠牲者の取引が悪化した価格で実行された直後に売却します。
推定では、こうした攻撃による損失は以前のピーク時より減少しているとされていますが、問題は消失していません。4月には、Ethereumの共同創設者であるVitalik Buterin自身が標的となり、悪名高いJaredfromsubway.ethボットが、彼の1つのアドレスからの小規模なスワップをフロントランニング(front-ran)およびバックランニング(back-ran)しました。
開発者たちは現在、暗号化によってこうした攻撃を可能にする情報の優位性を取り除けるかどうかを調査しています。
プロトコルの研究者たちは、8月19日の「Encrypt the Mempool(メンプールの暗号化)」コールでこの問題について議論する予定です。そこでは、ブロック内の位置が確定するまでトランザクションの内容を秘匿するように設計された提案を検討します。
この取り組みは、Ethereumユーザーが長年抱えてきたトレードオフを対象としています。トレーダーは、プライベートリレーを通じてトランザクションをルーティングすることで、すでにパブリック・メンプールを回避し、フロントランニングへの露出を減らすことができます。しかし、その保護は、トランザクションの取り込みと可用性を制御する仲介者への依存を伴います。
暗号化されたパブリック・メンプールは、ブロックスペースへのパーミッションレスなアクセスを維持しつつ、順序が確定する前にビルダーやボットが基礎となる取引を見ることを防ごうとするものです。
主要な提案の1つは、LUCIDとして知られるEIP-8184です。この草案では、ブロックビルダーに対し、トランザクションの内容を知ることなく、課金可能なチケットと暗号化されたペイロードを含む封印されたトランザクションをコミットすることを要求します。コミットが行われた後に初めて、送信者またはオフプロトコルのキーパブリッシャーが、復号に必要な情報を公開します。
この設計は悪用の経路の1つを遮断しますが、同時にEthereum開発者がまだ解決できていない別の問題も生み出します。
Market Context
Ethereum
ETH
$2,708
+0.27% (24H)
Market Cap
$330.8B
24H Volume
$10.3B
24H High
$2,739
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoSEC Clears 3x Leveraged Bitcoin and Ethereum Funds for Trading36分前 · 3 min read
 CryptoEthereum platform Blast is shutting down2時間前 · 1 min read
 CryptoSEC Approves First 3x Leveraged Bitcoin and Ethereum ETFs in the US2時間前 · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium