
ハッカーが政府ウェブメールに侵入、仮想通貨詐欺を同時展開
ハッカーが政府ウェブメールに侵入、仮想通貨詐欺を同時展開 BleepingComputer
BleepingComputer
Publisher
Aug 13, 2026 at 6:15 PM UTC · 4 分で読める
Key Signal
15 government webmail tenants compromised
Last Updated
2ヶ月前
ハッカー集団 Jewelbug は、暗号資産詐欺に従事しながら、政府や軍を標的としたスパイ活動を展開しています。
この脅威アクターは、国防、通信、教育、航空を含む重要セクターの政府機関や組織を標的にしていますが、その暗号資産に関連する活動は、サイバー犯罪からの利益を狙う hack-for-hire(雇われハッカー)集団としても活動している可能性を示唆しています。
最近のオペレーションでは、Jewelbug(別名 Earth Alux および REF7707)は、中東のある国を標的としたキャンペーンの一環として、15 の政府テナントに属するウェブメールアカウントを侵害しました。
Symantec の研究者は、このスパイ活動キャンペーンと暗号資産詐欺が同じコントロールパネルから実行されていることを発見しました。
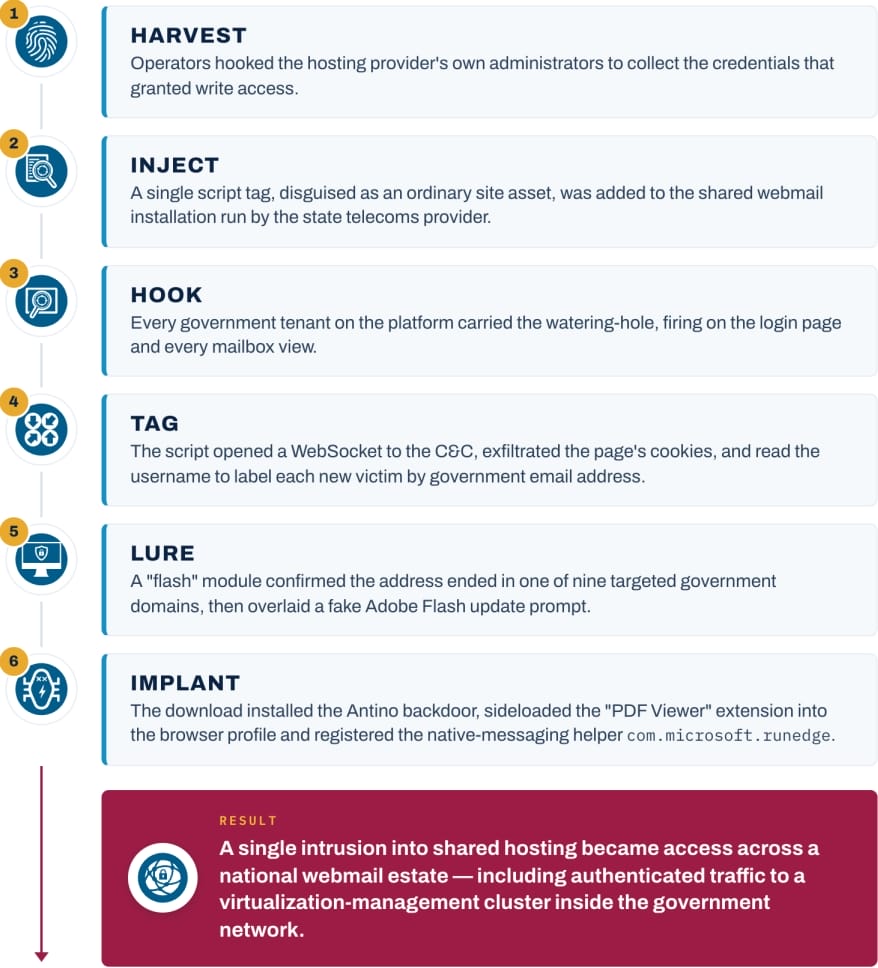
中国を拠点とするこのハッカー集団は、共有ウェブメールのインストール環境への書き込み権限を取得し、その共通テンプレートに悪意のあるスクリプトを挿入しました。その後、このスクリプトは 15 のテナントにわたるログインページとメールボックスビューで実行されました。
出典: Symantec
実行後、スクリプトは攻撃者のコマンド&コントロール(C2)サーバーへの WebSocket 接続を確立し、ウェブメールのクッキーを流出させ、ユーザーのメールアドレスを取得して、それが標的とする政府ドメインに属しているかどうかを判断しました。
価値の高い標的には、偽の Adobe Flash アップデートのプロンプトが表示され、これにより Windows 用のメインペイロード、Antino バックドア、およびブラウザツールがインストールされます。
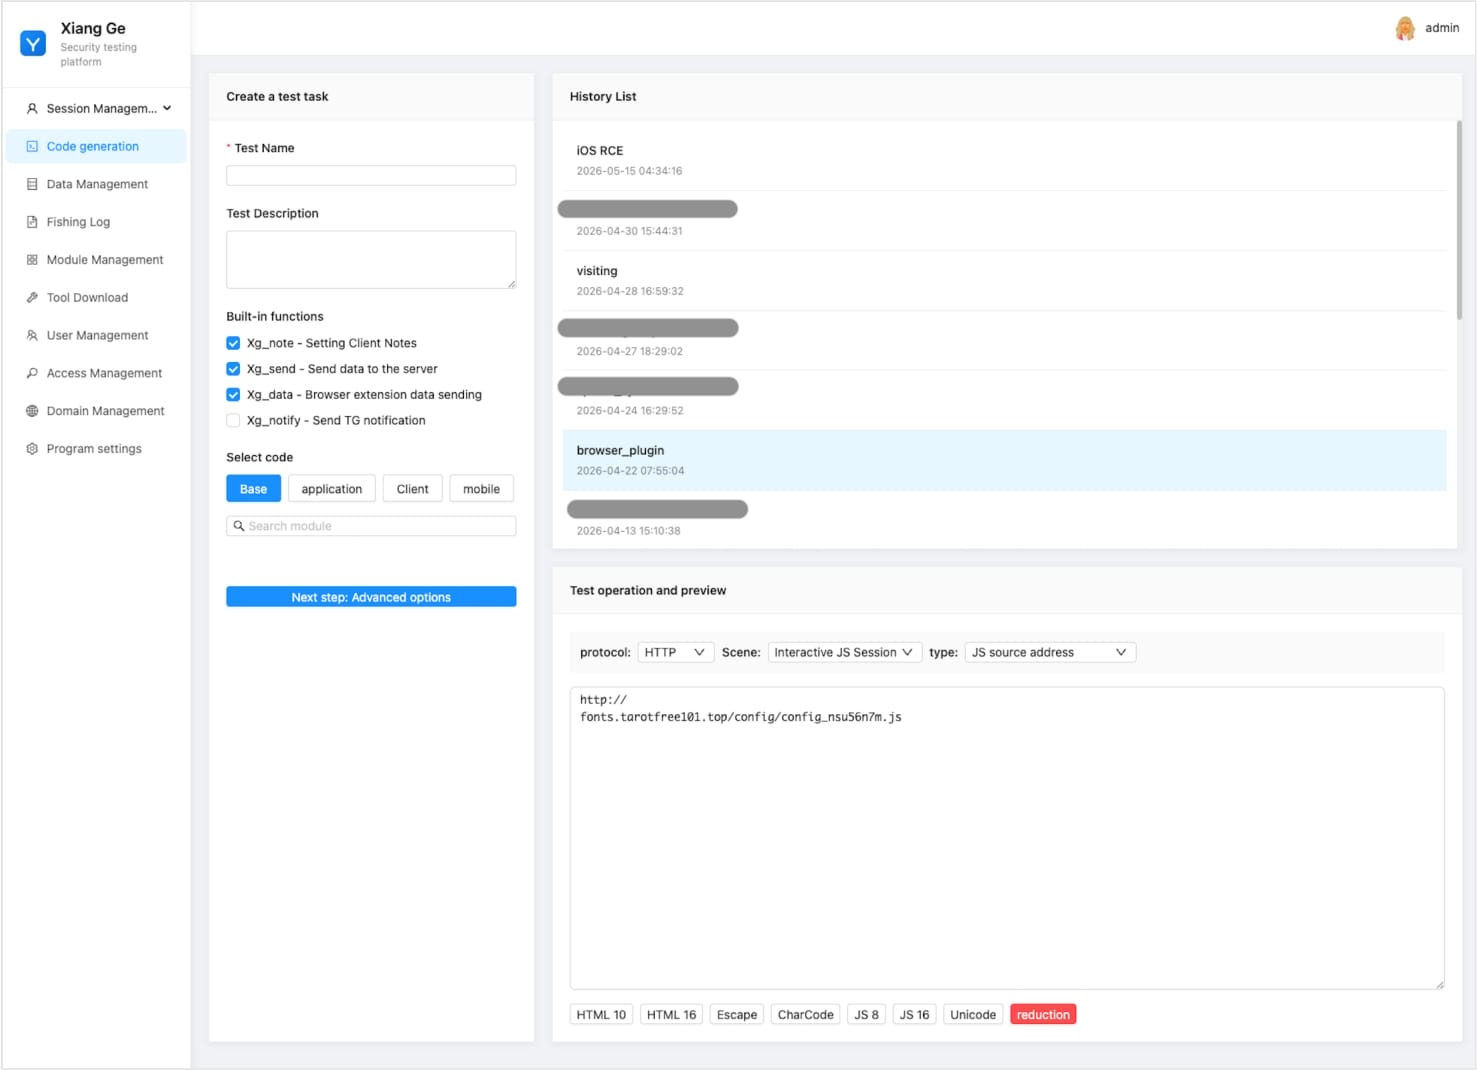
Antino のほかに、この脅威アクターはキャンペーンと被害者情報の管理のために、XG-Web リモートアクセスおよびデータ窃取フレームワークも使用しています。
出典: Symantec
Symantec によると、Jewelbug は悪意のある HTA ファイルや偽の Adobe Flash/Adobe インストーラーを通じて Antino を配信し、その後、追加のペイロードを展開するためにそれを使用します。
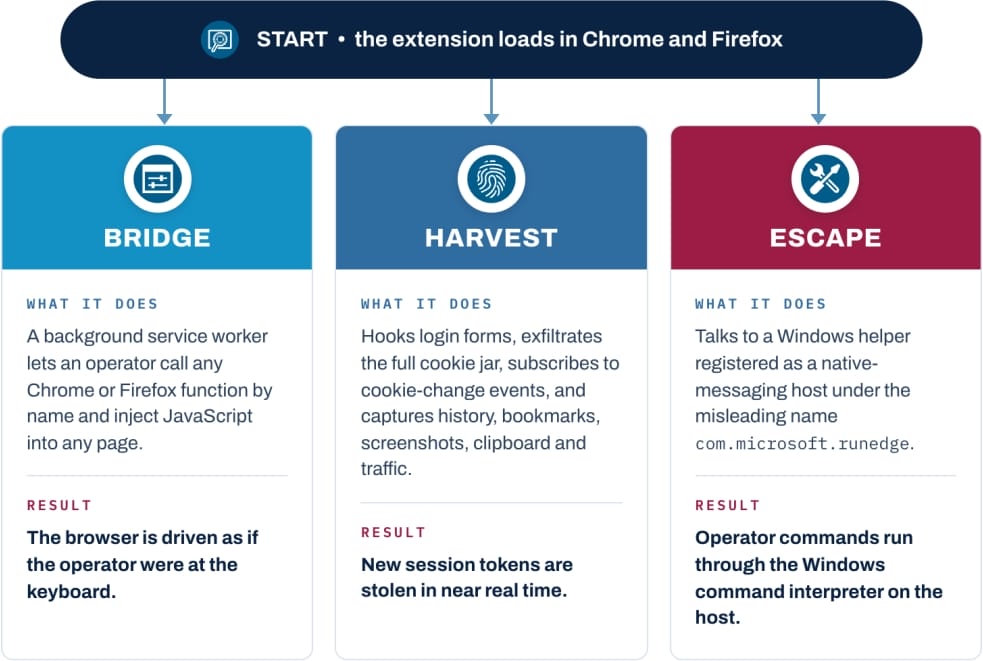
ペイロードの一つは、PDF Viewer という名前の Chrome および Firefox 用の悪意のあるブラウザ拡張機能で、クッキーや認証情報を盗み、トラフィックを傍受し、JavaScript を注入し、ブラウザ機能をリモートで公開します。
出典: Symantec
Symantec は Antino の感染を Jewelbug のインフラまで追跡し、同グループの C2 管理プラットフォーム、データベース、サーバーログ、ソースコード、およびオペレーターファイルへの可視性を獲得しました。
そのデータは、ハッカーが大規模なスパイ活動と「産業規模の暗号資産詐欺ビジネス」を運営していたことを示していました。
「Jewelbug の被害者データベースには、1 million 以上のインプラント・チェックイン行、580,000 以上の盗まれたブラウザクッキー、数千の取得された認証情報、および 2,300 以上の流出メール本文が保持されています」と Symantec の研究者は指摘しています。
Article Intelligence
Topics
Related Coverage
 CryptoElectrum Patches Wallet Flaw Exploited Through Malicious Servers3時間前 · 1 min read
 CryptoChainalysis Exposes Exploit Behind $4.7M Stablecoin Attack4時間前 · 1 min read
 CryptoX100 Stablecoin Exploit Exposes Governance Vulnerabilities5時間前 · 1 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium