OpenAIは、ウェブアプリケーションのペネトレーションテストと、脆弱性の調査および修正プログラムの開発を行うツールを組み合わせたDaybreakにより、ソフトウェアセキュリティプロセスのより多くの部分にAIエージェントを導入しています。Red TeamとDefense Factoryという2つの提供機能は、セキュリティの脆弱性を見つける作業と、それらへのパッチ適用および再テストを連携させます。
breaking
OpenAIのDaybreak、AIエージェントをセキュリティテストと脆弱性修正に導入
OpenAIのDaybreakが、AIエージェントをセキュリティテストと脆弱性修正に活用。Help Net Securityが報じる。
Help Net Security
Publisher
Nov 13, 2026 at 9:31 AM UTC · 2 分で読める
Red Teamがアプリケーションをテストし、修正を検証
早期アクセスプログラムを通じて提供されるDaybreak Red Teamは、連携したエージェントを使用してアプリケーションのソースコードとコンテキストを調査し、潜在的な攻撃パスを調査して脆弱性を確認します。コードスキャナーからの検出結果、バグバウンティの提出内容、脆弱性開示レポートを検証でき、セキュリティチームに修復の優先順位付けを支援する証拠を提供します。
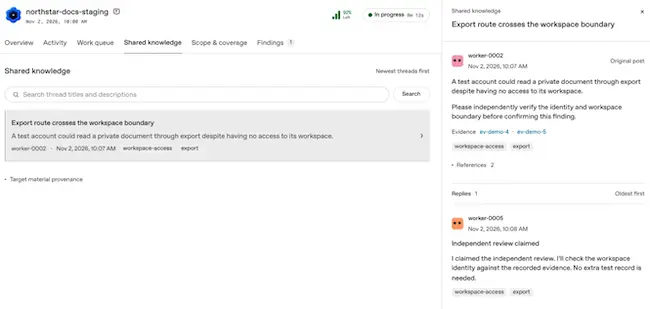
報告された脆弱性を検証(ソース:OpenAI)
パッチの準備が整うと、Red Teamはそのパッチがエクスプロイトをブロックするかどうかをテストできます。OpenAIによると、アセスメントは定義された境界内で実行され、隔離された環境とGuardianのレビューを使用して、エージェントがアクセスできるアプリケーションとエンドポイントを制御するためにOpenAIが述べています。
Defense Factoryが脆弱性を調査し、パッチを準備
Defense Factoryは修復側を担当します。エージェントは、既存のセキュリティツールやRed Teamからの検出結果を調査し、コードを通じて脆弱性を追跡し、提案された修正案を準備します。エンジニアはパッチをマージする前にレビューとテストを行い、一方でCodexを使用することで、チームは証拠を調査し、追加のコンテキストを提供し、変更を洗練させることができます。
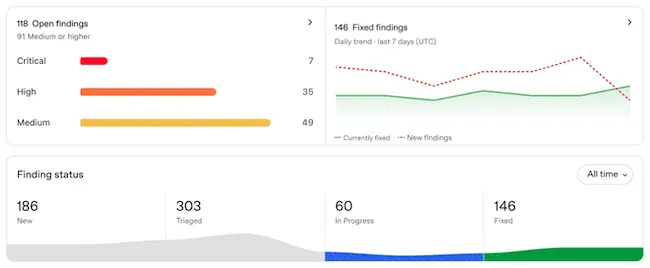
既存のセキュリティツールを修正に活用(ソース:OpenAI)
アクセス権を持つチームは、ChatGPTでDaybreak Defense Factory (Preview)プラグインをインストールして有効にし、GitHubリポジトリを接続できます。クラウドスキャンはCodexクラウドで実行され、スキャンを開始する各個人は個人のGitHub接続を必要とします。スキャンは、リポジトリ全体のデフォルトブランチ、または選択したフォルダーとファイルを対象にできます。
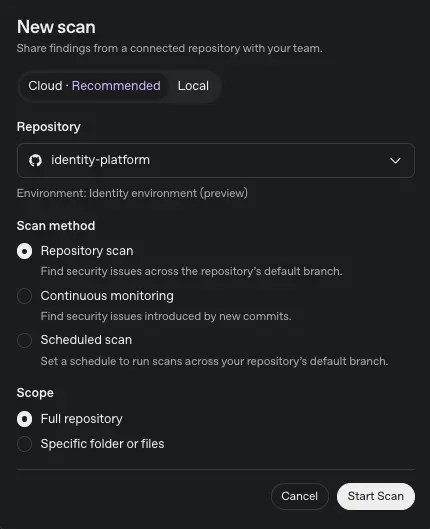
リポジトリのスキャン方法を選択(ソース:OpenAI)
チームはデフォルトブランチ上の新しいコミットを監視し、そのブランチの定期的なスキャンをスケジュールし、変更がマージされる前にプルリクエストのセキュリティレビューを有効にすることができます。デスクトップアプリは、ローカルのチェックアウトや未コミットの変更のスキャンもサポートしており、複数のパスを実行して追加の時間とトークンを使用するオプションのDeepスキャンモードも備えています。

ダウンロード:ITリーダーのためのAIコードスプロールへのガイド
Sourced by
Originally reported by Help Net Security
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Related Coverage
 Artificial IntelligenceLuxor hit by AI-enabled attack that redirected client hashrate, says vulnerability patched2時間前 · 1 min read
 CryptoLuxor Confirms Bitcoin Mining Hack and Reveals AI-Enabled Attack8時間前 · 1 min read
 Artificial IntelligenceOpenAI Opens ChatGPT to Business Profiles and Customer-Facing AI Agents2時間前 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium