
今後5年から10年の間に、量子コンピュータは個人の健康記録から国防契約に至るまで、あらゆるものを復号できるようになると予測されています。
量子コンピューティングのセキュリティリスク回避に挑む研究者
量子コンピューティングによるセキュリティリスクの防御を支援する研究者について、Northeastern Global Newsが報じています。
Northeastern Global News
Publisher
Aug 18, 2026 at 6:51 PM UTC · 4 分で読める
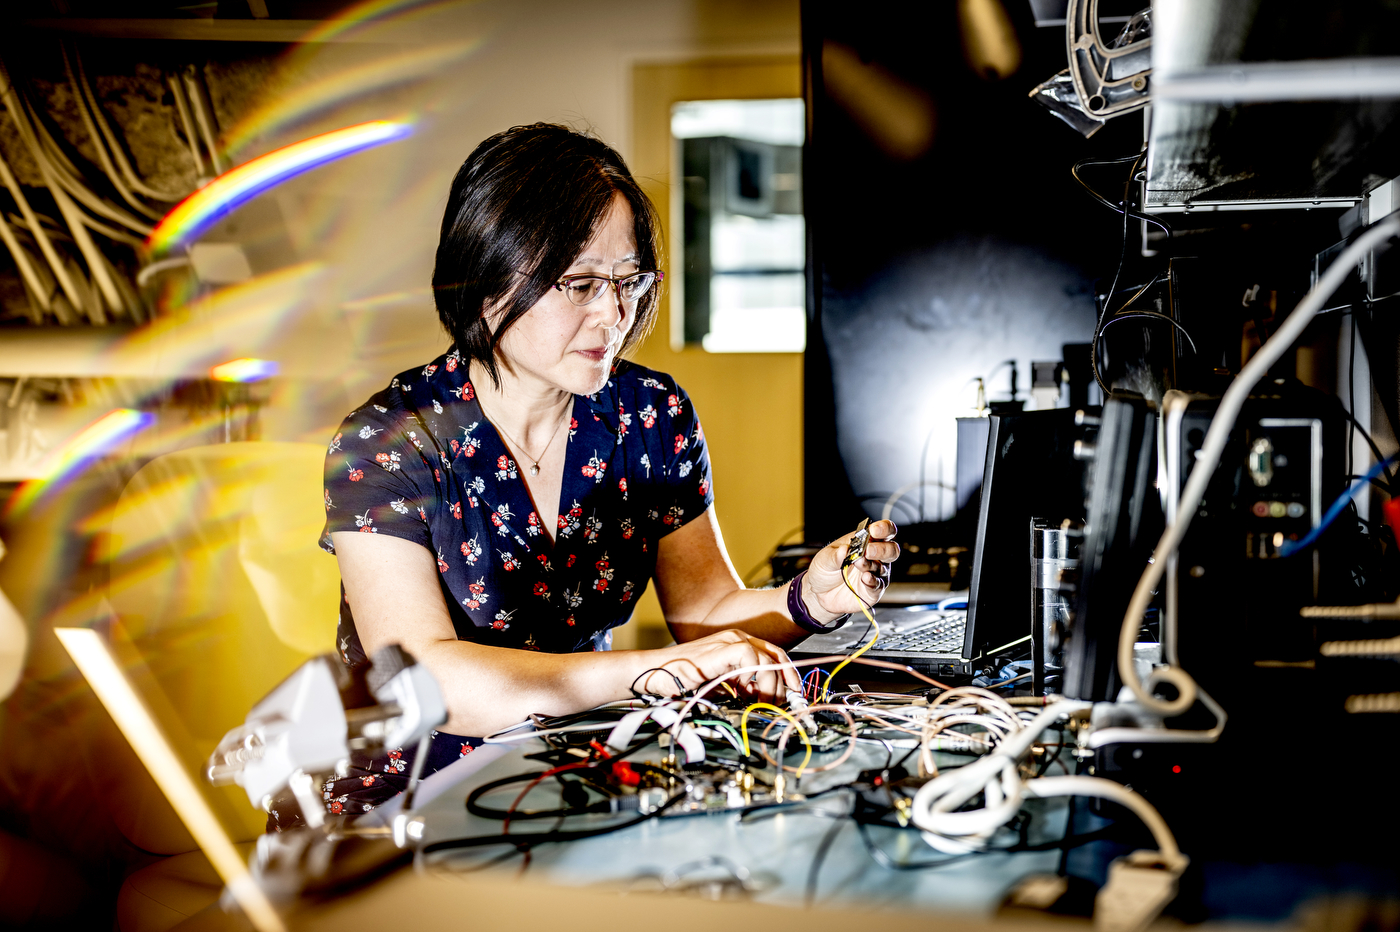
これは、これらのマシンが暗号コードの解読において非常に長けていると予想されるためです。ウェブ全体で見られる数学的アルゴリズムは、私たちの貴重なデータをハッカーから守るのに役立っています、とノースイースタン大学の電気・コンピュータ工学教授であるYunsi Fei氏は説明します。
今日の暗号技術の根底にある数式を解くには、現在のコンピュータでは100万年以上かかると彼女は述べています。しかし、量子コンピュータはそれを数分の一の時間で解くことができます。
グローバル経営コンサルティング会社であるBoston Consulting Groupは、2035年までに「量子コンピュータが広く使用されている暗号アルゴリズムを破る可能性は50%以上である」と推定しています。
これに備えるため、世界中の政府や開発者は、新しい耐量子計算機暗号(PQC)アルゴリズムと技術の開発プロセスを開始しました。6月には、ホワイトハウスがPQC技術の開発に関する大統領令さえも発令しました。

この命令は、連邦機関に対し、PQC技術への移行を加速するために時間とリソースを割くよう指示しており、潜在的な量子コンピューティングの脅威に対して「重要なインフラと(その)デジタル経済」を保護するための重要性を強調しています。
現在、Fei氏は米国国立科学財団(NSF)の支援を受け、将来ハッカーがこれらのシステムを傍受する可能性のある最も一般的な方法のいくつかに対して、耐量子コンピューティング暗号標準の回復力を向上させるために今後数年間を費やす予定です。
「今後5年以内に量子コンピュータが登場する場合、代替アルゴリズムを探し始めるのをそれまで待つことはできません」と彼女は述べています。


3年間のプロジェクトにおいて、Fei氏とタフツ大学の共同研究者は、CRYSTALS-Kyberとして知られるPQCアルゴリズムに取り組みます。このアルゴリズムは、科学・技術分野で使用される国家ガイドラインと標準を策定する米国国立標準技術研究所によって、現在の暗号システムの最終的な代替品として選ばれました。
CRYSTALS-Kyberは、2010年代初頭にコンピュータ企業IBMによって開発されました。Amazon Web ServicesからCloudflareに至るまでの企業が、この技術とその更新版を業務に統合しています。
しかし、先進的ではあるものの、これらのシステムは依然として攻撃の隙があります。具体的には、Fei氏は、サイドチャネル攻撃とフォルト攻撃という2種類のサイバーセキュリティ脅威に対して、システムの回復力を高める取り組みを行います。
サイドチャネル攻撃とは、システムにアクセスするために、ハッカーが暗号化されたデバイスから消費電力レベル、電磁波周波数、使用時間などの基本的な情報を収集することです、とFei氏は説明します。
Article Intelligence
Topics
Regulation Signal
in progressUpdated 2ヶ月前
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 CryptoBitcoin falls nearly 3% over past week as security fears weigh on sentiment1時間前 · 1 min read
 PolicyOpenAI hit pause, attackers haven’t. Here’s what security leaders must do next7時間前 · 1 min read
 CryptoXRP News Today XRPL Security Fixes, Evernorth Listing, and $1.40 Price8時間前 · 4 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium