
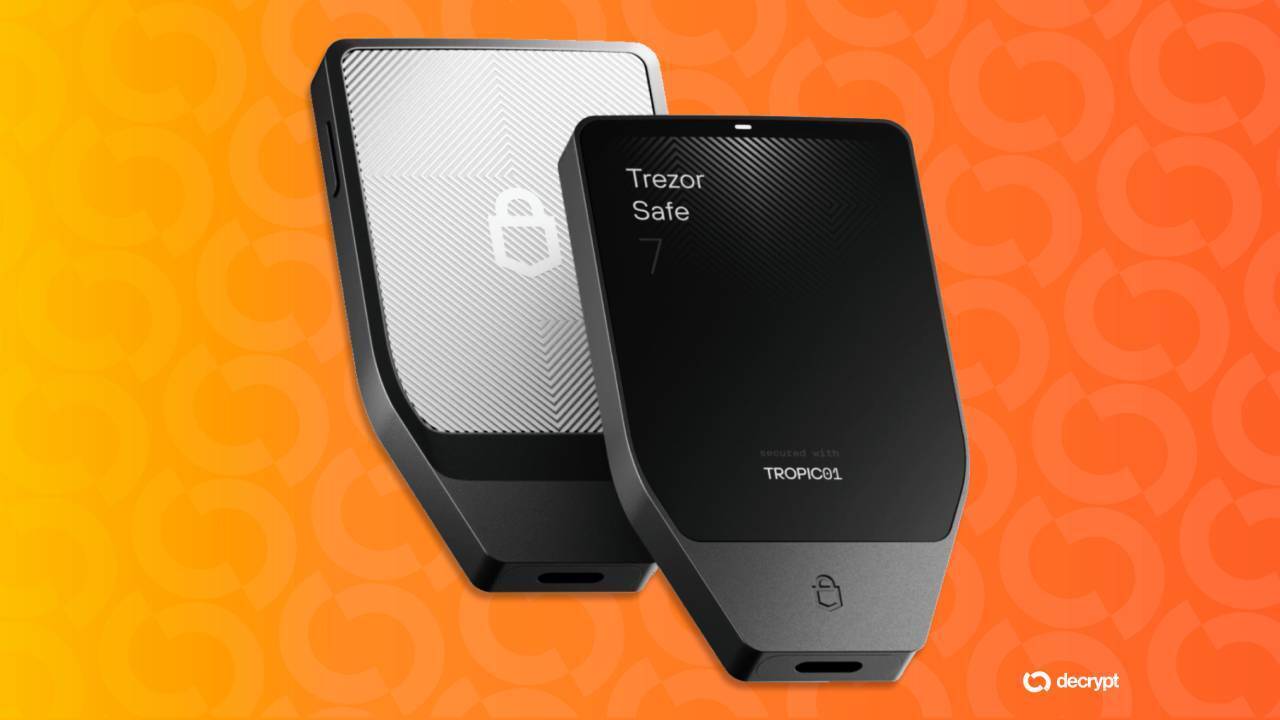
Trezorの顧客データ、配送パートナーの侵害で流出
このハードウェアウォレットメーカーは、デバイスやバックアップには影響がないとしているが、この流出により攻撃者に貴重な顧客データが渡ることとなった。
Decrypt Agent
Publisher Decrypt
Aug 13, 2026 at 1:10 PM UTC · 2 分で読める
Key Signal
13,689 Trezor customers exposed
Last Updated
2ヶ月前
要約
- Trezorのフルフィルメント・パートナーの1社であるShipMonkでの侵害により、13,689人のTrezor顧客の個人データが流出しました。
- そのうち11,742人については、氏名、電話番号、メールアドレス、配送先住所が流出しました。
- Trezorは、デバイス、秘密鍵、ウォレットのバックアップはいずれも影響を受けておらず、同社のシステムも侵害されていないと述べています。
Trezorの配送プロバイダーの1社におけるデータ侵害により、ハードウェアウォレットメーカーである同社の顧客数千人の氏名、電話番号、メールアドレス、自宅住所が流出したことが、木曜日に同社によって公表されました。
Trezor製品の保管と配送を行うShipMonkは、月曜日に同社に対し、権限のない第三者が顧客データを保持するシステムにアクセスしたことを報告しました。約11,742人の顧客の全ての詳細データが盗まれ、別の1,947人の氏名、都市名、メールアドレスが流出しました。合計で13,689人となります。影響を受けたのは5月10日から8月8日の間に注文を行い、米国、英国、スウェーデン、コロンビア、ブラジル、イタリア、またはポルトガルへ配送された顧客です。
Trezorは、自社のシステムは侵害されておらず、デバイス、秘密鍵、ウォレットのバックアップは一切触れられていないと述べました。同社は、限定的な被害に留まったのは、パートナーに対して配達から90日後に注文データを削除または匿名化することを義務付けるポリシーによるものであり、それにより古い注文データが保持されていなかったためだとしています。通知メールを受け取っていない顧客は影響を受けていないと同社は述べています。同社は13年間で、顧客の電話番号や配送先住所が流出する侵害は今回が初めてであると付け加えました。
フィッシングと「レンチ攻撃」
Trezorの警告はフィッシングに関するものであり、予期せぬ連絡には疑いを持って接し、ウォレットのバックアップをオンラインで入力しないよう顧客にアドバイスしています。競合他社であるLedgerでの2020年の前例は、リスクが詐欺メールだけに留まらないことを示唆しています。
約272,000人のLedger顧客の氏名、住所、電話番号が公開された後、一部の顧客は暴力をちらつかせた身代金の要求を受け始めました。ある人物はDecryptに対し、1日に何度もメールやテキストメッセージが届いたと語り、別の顧客は後日、知人であるかのように話す人物からフィッシングの電話を受けたと報告しました。
こうした脅威は現在増加傾向にあり、CertiKは2026年上半期に世界中で仮想通貨保有者に対する52件の物理的攻撃を確認しました。これは前年同期の39件から増加しており、最も一般的な手法として誘拐を抜き住居侵入が首位となりました。Chainalysisは、同期間の盗難総額を3,000万ドル以上と見積もり、今年は過去最悪の記録になる勢いであると述べています。
Article Intelligence
Topics
Related Coverage
View all related
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium