
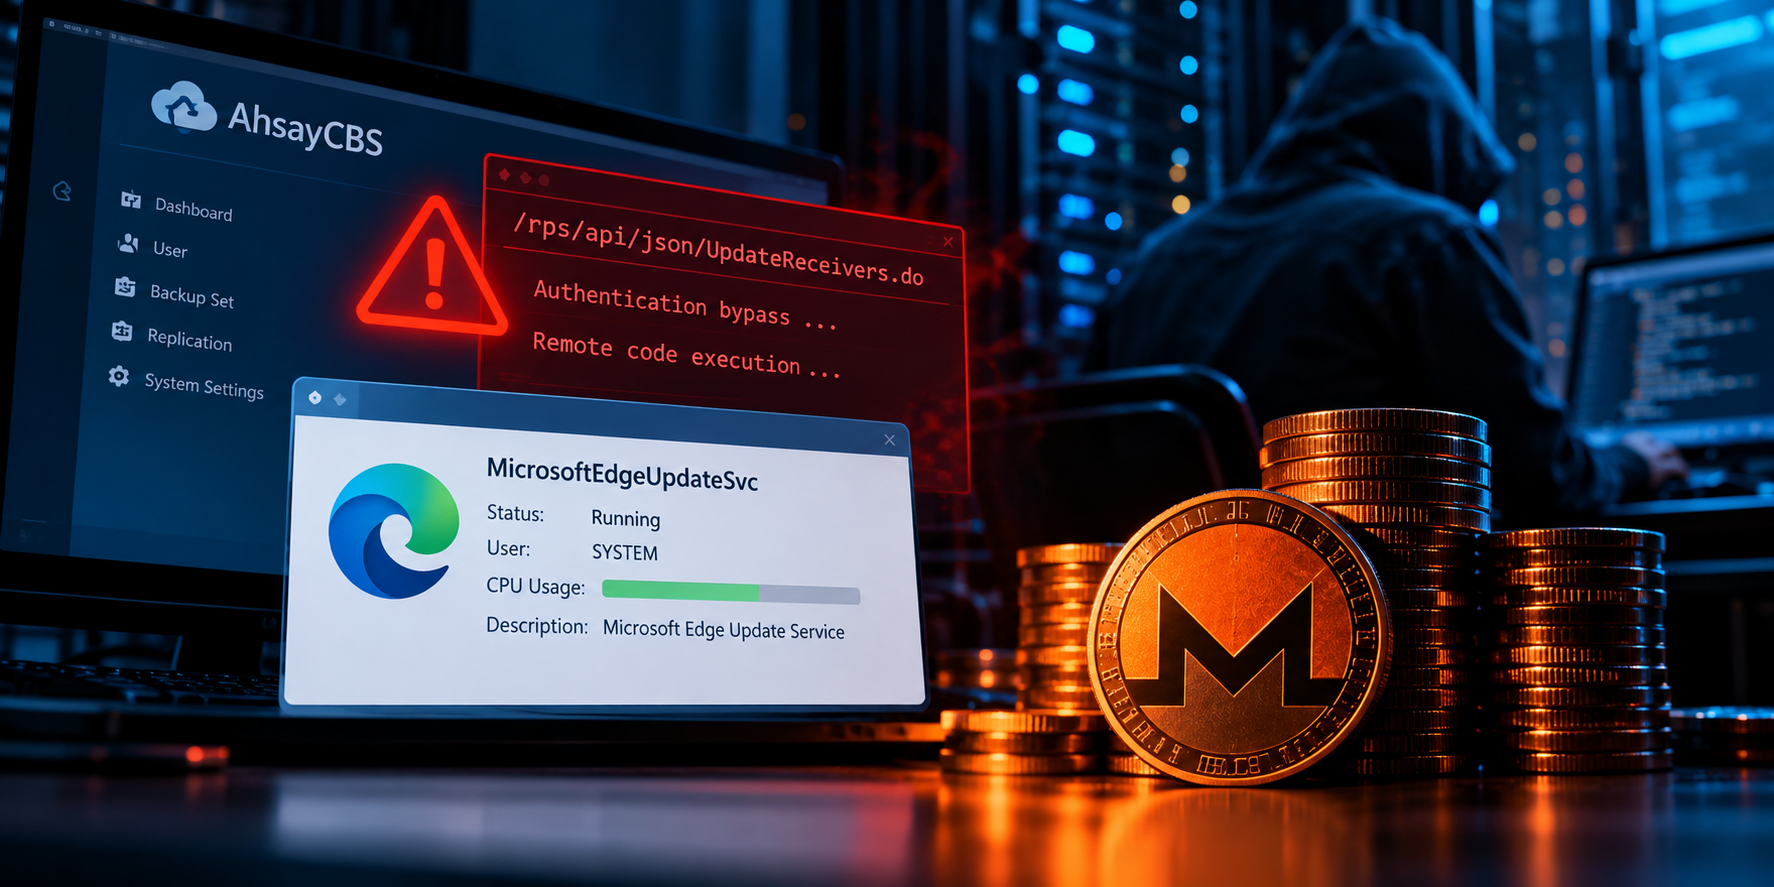
공격자들은 Huntress의 연구원들에 따르면, Ahsay의 클라우드 백업 소프트웨어용 관리 콘솔인 AhsayCBS에서 새롭게 공개된 두 가지 취약점을 악용하여 서버를 장악하고 몰래 암호화폐 채굴기를 실행하고 있습니다.
공격자들이 AhsayCBS 백업 취약점을 악용해 위장된 암호화폐 채굴기를 배포함
공격자들이 AhsayCBS 백업 취약점을 악용해 위장된 암호화폐 채굴기를 배포하고 있다고 IT Security Guru가 보도했습니다.
IT Security Guru
Publisher
Oct 9, 2026 at 11:32 AM UTC · 2 분 소요
Key Signal
Up to 10.3.2 Affected software versions
Last Updated
2일 전
AhsayCBS (Cloud Backup Server)는 주로 관리형 서비스 제공업체(MSP)와 시스템 통합업체가 고객을 위해 사용자를 생성하고 백업 정책을 관리하는 데 사용됩니다. 10월 8일 현재, Huntress는 이 결함을 통해 공격을 받은 5개 조직을 확인했습니다.
공개 후 3일 만에 악용 발생
두 취약점인 CVE-2026-105133과 CVE-2026-105134는 10월 4일 미국 국가 취약점 데이터베이스(NVD)에 게시되었습니다. Huntress는 10월 7일 23:20 UTC에 악용 시도를 감지하기 시작했습니다.
CVE-2026-105133은 부적절한 인증으로 이어질 수 있는 checkSysPwd 함수의 중간 심각도 결함입니다. CVE-2026-105134는 Replication Receiver 구성 요소의 /rps/api/json/UpdateReceivers.do 엔드포인트에 있는 심각한 수준의 취약점입니다. 여기에는 임의의 토큰이 유효한 자격 증명을 대신할 수 있도록 허용하는 인증 우회가 포함되어 있어, NT AUTHORITY\SYSTEM으로서 인증되지 않은 원격 코드 실행으로 이어집니다.
공격자들은 두 결함을 연결하여 먼저 인증을 우회한 다음 코드 실행 권한을 얻었습니다. 이들은 악성 복제 수신기를 구성하고 CBS에서 제공하는 애플리케이션 디렉토리에 JSP 웹쉘을 설치했습니다. Huntress는 cbssvcX64.exe 서비스에서 생성된 의심스러운 명령줄을 통해 이 활동을 처음 발견했습니다.
10.3.2까지의 버전이 영향을 받습니다. 8월 5일에 출시된 10.3.4 버전은 취약하지 않습니다.
위장한 채굴기
침입 후 공격자들은 Alibaba Cloud 객체 스토리지 호스트에서 일련의 페이로드를 다운로드했습니다. 여기에는 Microsoft Edge (edge.exe)로 위장한 XMRig Monero 채굴기와 수정된 NSSM 서비스 유틸리티 (msedge.exe) 사본이 포함되었습니다. 공격자들은 이를 사용하여 MicrosoftEdgeUpdateSvc라는 이름의 SYSTEM 수준 서비스로 채굴기를 실행하여 실제 Edge 업데이트 서비스를 모방했습니다. 채굴기는 8029 포트를 통해 Monero 채굴 풀에 연결되었습니다.
Article Intelligence
Topics
Related Coverage
 CryptoCritical vulnerabilities in AhsayCBS exploited for webshells and crypto miners2시간 전 · 1 min read
 CryptoLiquid Network halts Bitcoin redemptions after exploit creates 4,000 unbacked L-BTC tokens.4시간 전 · 1 min read
 CryptoHacker Steals Discord For Terraria Mod Calamity To Pump Crypto한 시간 전 · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium