
Coldcard, 130 Million 달러 Bitcoin 익스플로잇 이후 새로운 보안 조치 도입
Coinkite의 최신 펌웨어는 사용자가 지갑 시드를 생성할 때 직접 무작위성을 추가하도록 요구하며, 3주간의 검토 과정에서 발견된 추가 보안 문제를 해결합니다.
Jason Nelson
Publisher Decrypt
Aug 21, 2026 at 9:31 PM UTC · 4 분 소요
Key Signal
$130M Bitcoin reportedly stolen
Entities
bitcoin
Last Updated
2달 전
요약
- Coinkite는 시드 생성 결함으로 인해 사용자들이 1억 달러 이상의 Bitcoin 도난 피해를 입은 후 새로운 Coldcard 펌웨어를 출시했습니다.
- Coldcard는 이제 새로운 시드를 생성할 때 키 누름, 주사위 굴리기 또는 동전 던지기를 통해 무작위성을 추가할 것을 사용자에게 요구합니다.
- 3주간의 검토 결과 트랜잭션 서명, USB 연결, 백업 및 기타 지갑 기능과 관련된 문제도 발견되었습니다.
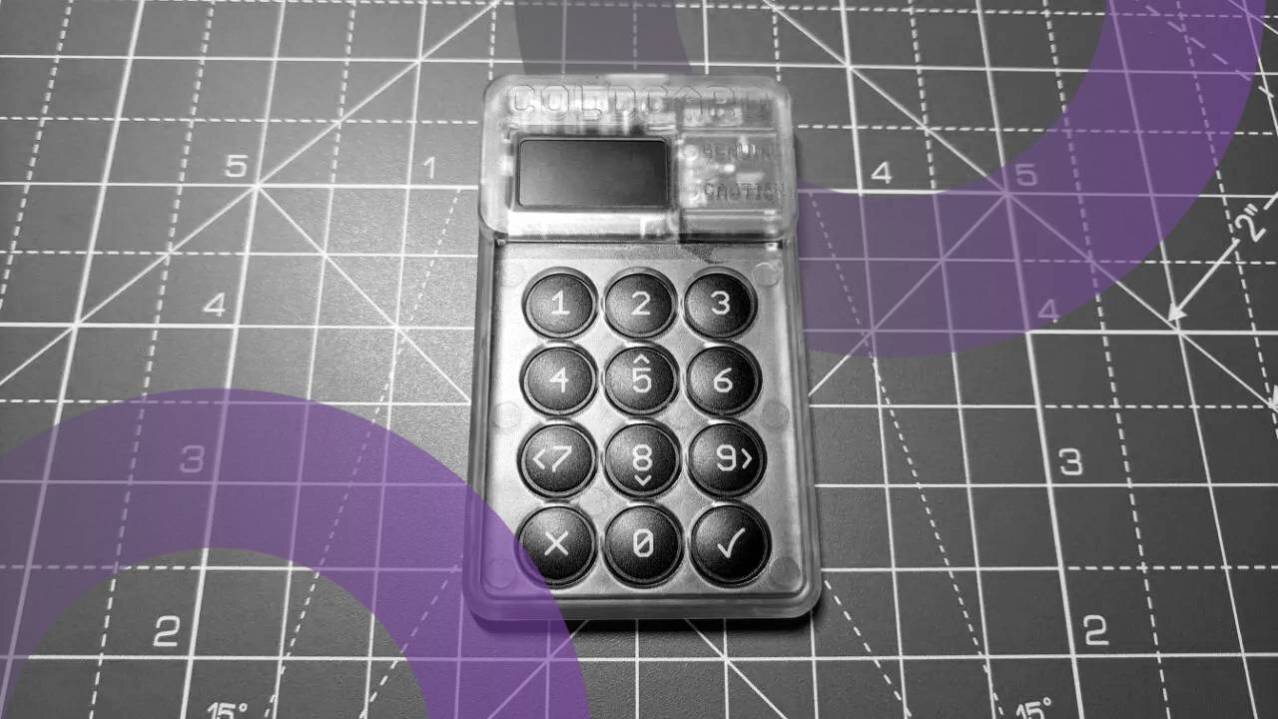
Coldcard 제조사인 Coinkite는 시드 생성 결함으로 인해 공격자들이 1억 달러 이상의 Bitcoin을 훔칠 수 있게 된 후 자사의 Bitcoin 하드웨어 지갑에 대한 보안 정밀 점검을 실시했습니다.
목요일 블로그 게시물에서 Coinkite는 Coldcard Mk4, Mk5 및 Q 사용자에게 펌웨어 5.6.1 또는 1.5.1Q로 업그레이드할 것을 촉구했습니다. 이번 출시는 외부 보안 연구원과 Kimi를 포함한 AI 모델이 참여한 Coldcard 시스템의 3주간 검토에 따른 것입니다.
“지난 몇 주 동안 문제 보고, 예외 케이스 재현, 수정 사항 검토 등 기대 이상의 노력을 기울여 준 보안 연구원들에게 감사드립니다.”라고 회사는 썼습니다. “그들의 작업 덕분에 이 펌웨어는 집중적이고 지속적인 조사를 받았으며 이번 출시를 더욱 견고하게 만들었습니다.”
7월에 공격자들은 너무 적은 무작위성으로 일부 지갑 시드를 생성하여 개인 키를 추측하기 쉽게 만들었던 2021년부터의 펌웨어 결함을 악용하여 air-gapped Coldcard 지갑에서 Bitcoin을 탈취하기 시작했습니다. 첫 번째 공격은 25분 만에 약 500개의 지갑에서 약 $38 million 상당의 594 BTC를 탈취했습니다.
Coinkite는 공격자들이 AI를 사용하여 오픈 소스 펌웨어의 이전 버전을 검토하고 결함을 발견했을 수 있다고 시사했습니다.
8월 초까지 Galaxy Research는 4,585개 주소에서 도난당한 약 $88.6 million을 추적했으며, 공격이 의도적이고 프로그램화되어 있으며 잠재적으로 대규모 언어 모델을 사용하여 조직된 것으로 보인다고 말했습니다.
이 연구 회사는 계속해서 손실을 추적했으며 8월 14일까지 세 차례의 주요 공격 파도와 수십 건의 소규모 사건을 통해 당시 가치로 약 $112 million인 1,778 BTC 이상을 공격자들이 훔쳤다고 밝혔습니다.
종합해 보면, Coldcard 취약점 공격으로 인해 현재 약 $130 million의 Bitcoin이 도난당했으며 entropy(지갑 키 생성에 사용되는 무작위성)에 대한 의문이 제기되었습니다. 일부 영향을 받은 장치에서 이 결함은 엔트로피 보안을 128비트에서 약 40비트로 감소시켜 공격자가 장치에 물리적으로 접근하지 않고도 지갑 시드를 더 쉽게 추측할 수 있게 했습니다.
Market Context
Bitcoin
BTC
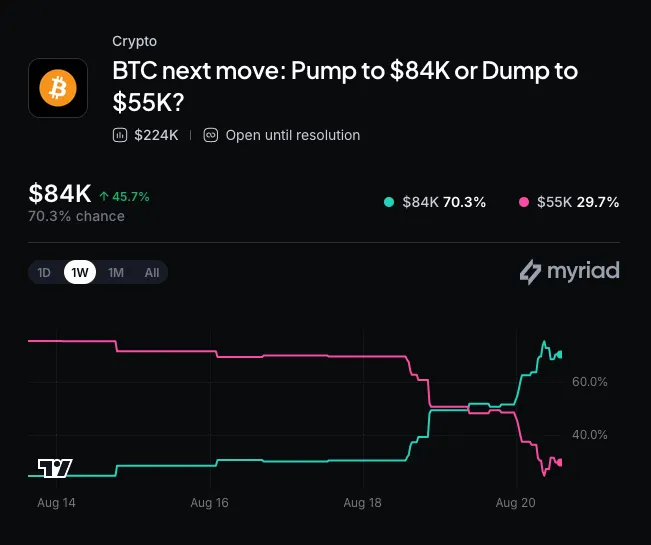
$83,378
-0.35% (24H)
Market Cap
$1.68T
24H Volume
$21.0B
24H High
$84,053
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoPart 2 News 4 finds El Reno Bitcoin mine tied to second OKC site—and a tangled web of companies reaching China3시간 전 · 1 min read
 CryptoUK High Court Rules Chinese Law Governs Claims to 61,000 Seized Bitcoin3시간 전 · 1 min read
 CryptoCoinbase Maps Bitcoin’s Post-Quantum Security Path as It Holds 5% of Supply11분 전 · 2 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium