
포스트 양자 마이그레이션은 기업이 모든 암호화 종속성을 단일 교체 프로젝트로 취급할 때 관리 불가능해질 수 있습니다. 조직이 quantum awareness to implementation으로 이동함에 따라, 이러한 전환은 애플리케이션, 인프라 및 공급업체 전반에 걸쳐 이루어지며, 알고리즘 선택만큼이나 조정이 중요해집니다.
LGT, 뱅킹 파일럿 통해 포스트 양자 전환 가속화
LGT가 뱅킹 파일럿을 통해 포스트 양자 전환을 추진한다고 SiliconANGLE이 보도했습니다.
SiliconANGLE
Publisher
Sep 17, 2026 at 5:51 PM UTC · 4 분 소요
Key Signal
2022 Quantum risk formally raised
Last Updated
하루 전
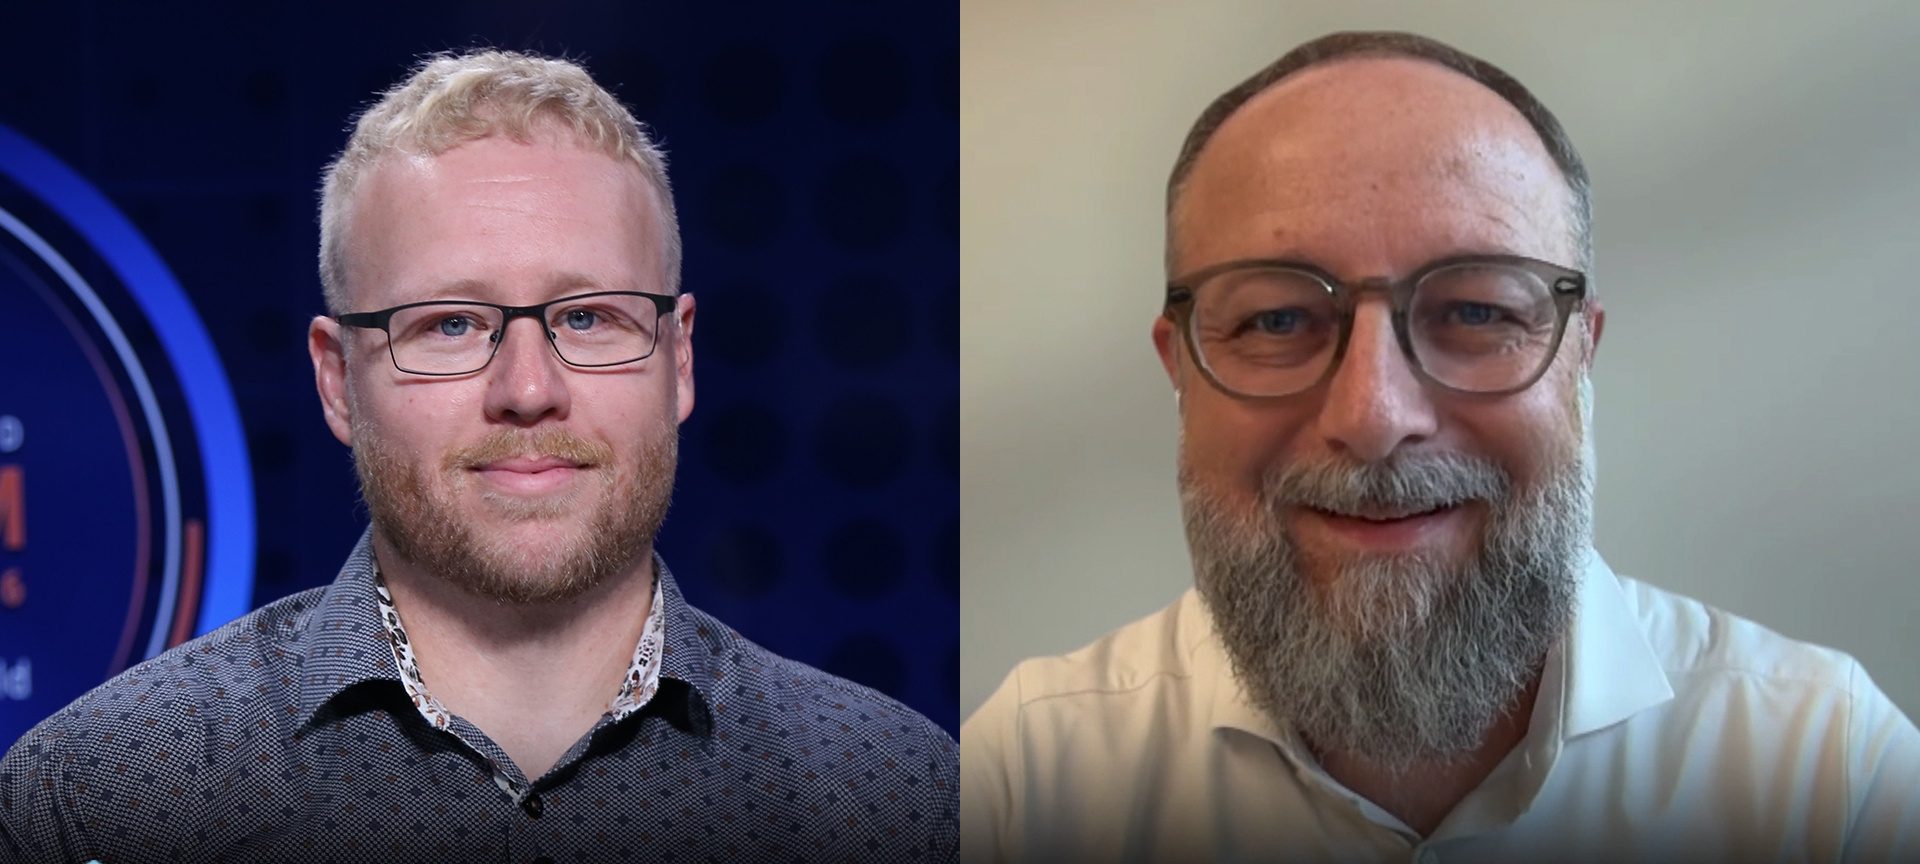
LGT Financial Services AG에서는 2022년 회사의 연례 위험 및 사이버 위험 관리 회의에서 이 주제가 제기되면서 양자 보안이 공식적인 위험 논의에 포함되었습니다. IT 보안 운영 팀장이자 LGT의 Quantum Safe Competence Center 책임자인 Christian Pfister(오른쪽 사진)에 따르면, 회사는 이후 보안 운영, 아키텍처, 공개 키 인프라, 애플리케이션 소유자, 벤더 및 위험 이해관계자를 연결하기 위한 역량 센터를 구축했습니다.
“양자 보안은 복원력과 위험 관리의 문제입니다.”라고 그는 말했습니다. “리더십을 위한 핵심 질문은 간단했습니다. 어떤 정보가 향후 암호학적 파괴에 노출될 수 있을 정도로 오랫동안 기밀로 유지되어야 하는가? 그런 다음 우리는 암호학적으로 유효한 양자 컴퓨터가 나타날 때까지 기다리면 종속성을 식별하고, 제품을 업그레이드하고, 공급업체를 조정하고, 안전하게 마이그레이션할 시간이 너무 부족할 것이라고 설명했습니다.”
Pfister는 SiliconANGLE Media의 라이브 스트리밍 스튜디오인 theCUBE에서 진행된 독점 방송 중, DigiCert’s World Quantum Readiness Day event에서 DigiCert Inc.의 수석 암호 아키텍트인 호스트 Shane Kelly(왼쪽)와 대담을 나누었습니다. 이들은 LGT의 포스트 양자 마이그레이션 전략, 초기 기술 작업 및 자체 전환을 시작하는 조직을 위한 교훈에 대해 논의했습니다. (* 아래 공개 사항 참조.)
포스트 양자 마이그레이션은 파동처럼 진행됩니다
LGT의 역량 센터는 보안 방향을 제시하지만, 개별 팀과 서비스 소유자가 구현에 대한 책임을 유지합니다. Pfister에 따르면 이러한 구조 덕분에 회사는 암호화 인벤토리를 계속 개발하면서 목표한 작업을 시작할 수 있었습니다.
“모든 암호화 사용 사례를 한 번에 인벤토리화하고 교체하고 검증하려고 하면 프로그램을 관리할 수 없게 되고 결과를 측정할 수도 없습니다.”라고 그는 말했습니다. “[포스트 양자 암호화] 마이그레이션은 하나의 프로젝트와 하나의 알고리즘 변경이 아니라 일련의 마이그레이션 파동입니다.”
Article Intelligence
Topics
Related Coverage
 QuantumCloudflare prepares billions of daily connections for post-quantum era3시간 전 · 1 min readPolicyLegacy systems may not survive the impending quantum security problem3시간 전 · 3 min read
 QuantumQuantum Computing to demo security platform at ECOC 20264시간 전 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium