
MacOS 화면 공유 취약점, 암호화폐 채굴에 활발히 악용 중
MacOS 화면 공유 취약점이 암호화폐 채굴에 활발히 악용되고 있다고 SC Media가 보도했습니다.
SC Media
Publisher
Aug 14, 2026 at 9:27 PM UTC · 1 분 소요

Key Signal
7.1 out of 10 CVE severity rating
Last Updated
2달 전
Ars Technica의 정보에 따르면 네덜란드 당국은 현재 공격자들이 활발하게 악용하고 있는 macOS의 심각한 취약점에 대해 경고를 발령했습니다. 이 취약점은 영향을 받는 시스템에서 악성 코드를 실행할 수 있게 합니다.
CVE-2026-65400으로 식별된 이 취약점은 10점 만점에 7.1점의 심각도 등급을 가지고 있으며, macOS의 화면 공유 기능 결함에서 비롯되었습니다. 이 결함은 인터넷에서 5900번 포트에 접근할 수 있는 경우 원격 공격자가 Mac을 제어할 수 있게 합니다. 네덜란드 국가 사이버 보안 센터(National Cyber Security Centrum)는 공격자가 루트 권한에 접근하여 Monero 암호화폐 채굴기를 설치하는 활발한 악용 사례를 관찰했다고 보고했습니다.
Apple은 지난주 macOS Tahoe, Sequoia, Sonoma용 패치를 출시했습니다. 보안 전문가들은 사용하지 않을 때 화면 공유 기능을 비활성화하고, 5900번 포트가 인터넷에 노출되지 않도록 하며, 더 안전한 대안으로 VPN 또는 SSH 터널링을 통해 연결할 것을 권장합니다. 현재의 악용 사례는 암호화폐 채굴에 집중되어 있지만, 공격자가 이 취약점을 이용해 자격 증명 탈취나 기타 악의적인 활동을 위한 악성 코드를 배포할 상당한 위험이 있습니다.
출처:
Sourced by
Originally reported by SC Media
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Related Coverage
 CryptoCrypto coin founder charged in Chicago with scamming investors in ‘rug pull’ scheme2시간 전 · 3 min read
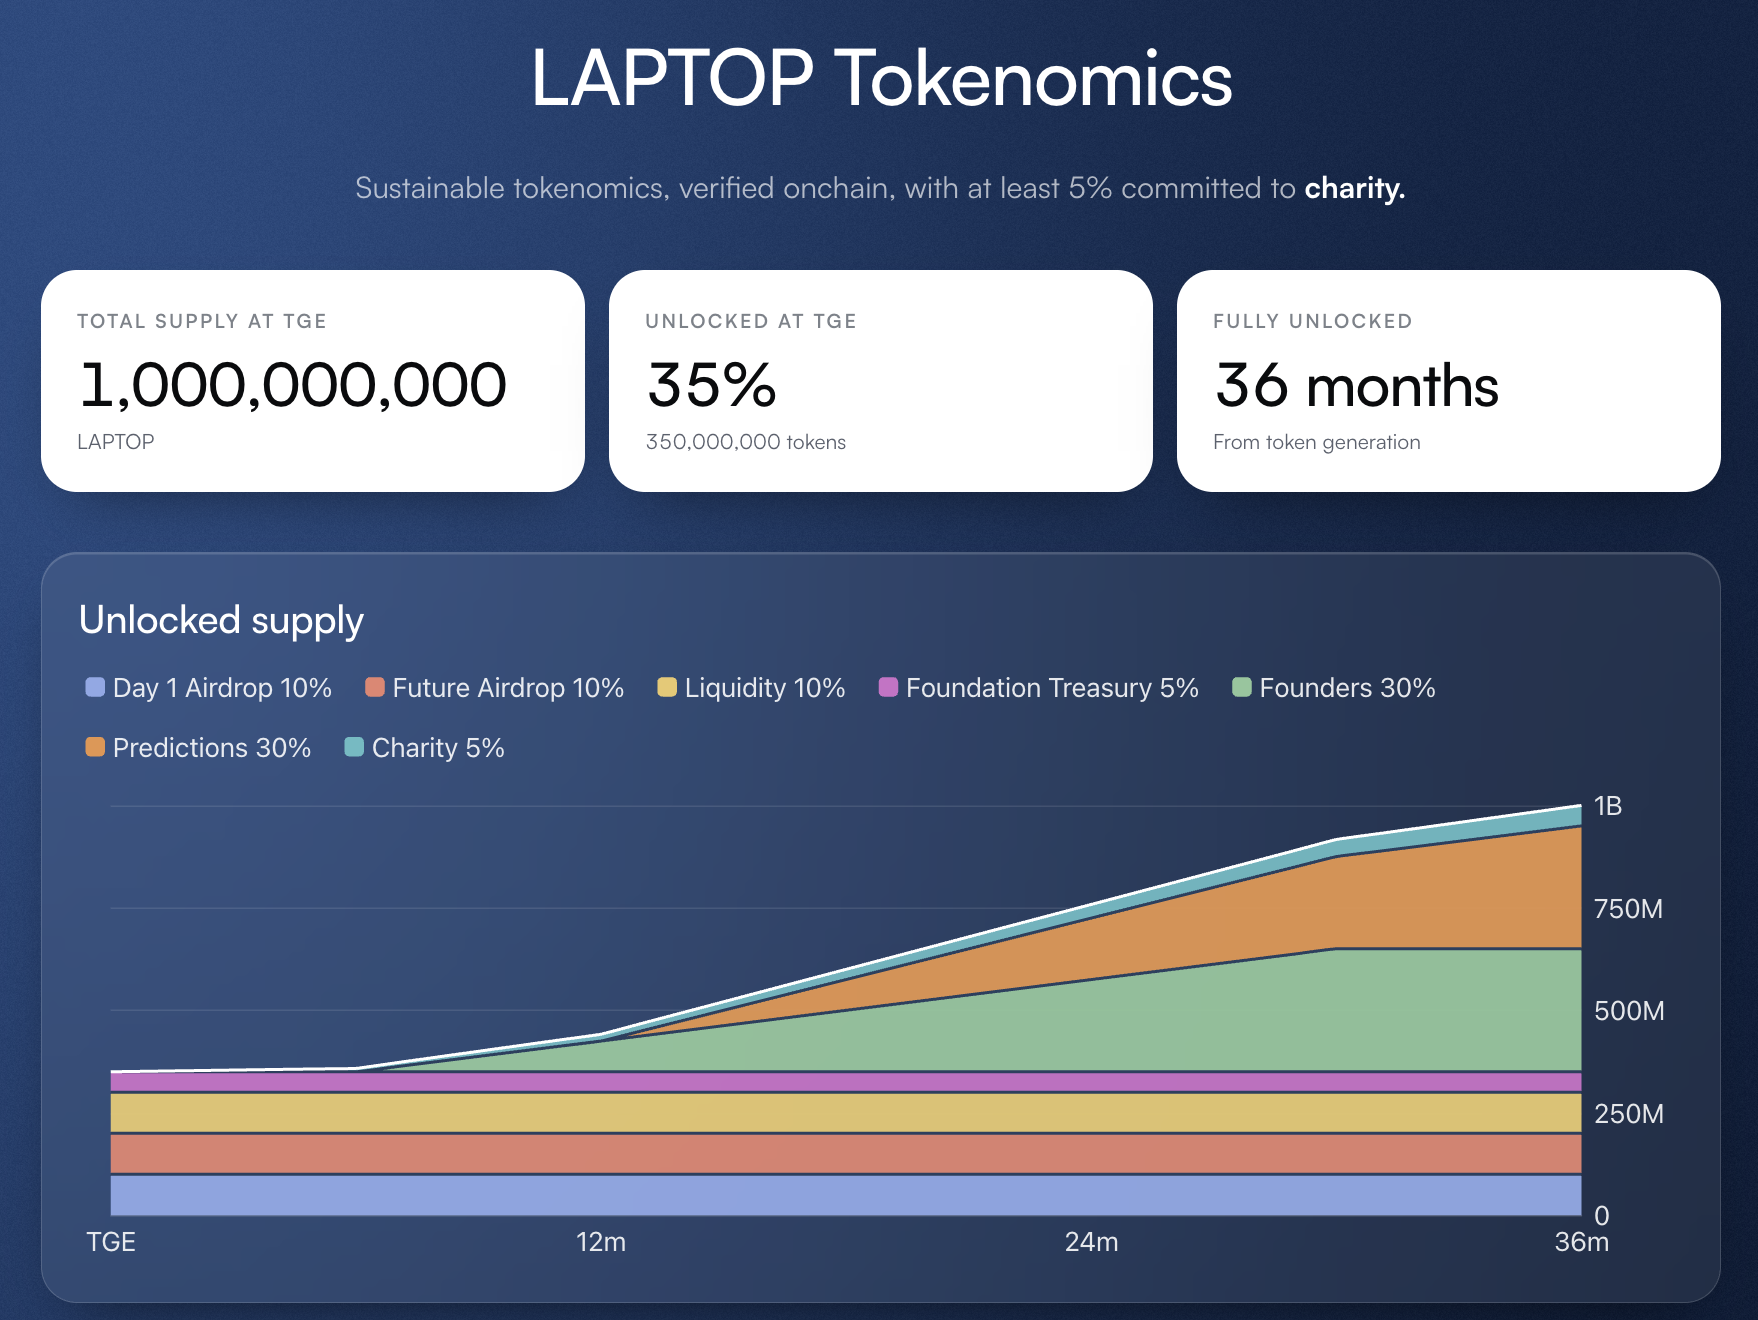 CryptoHunter Biden confirms LAPTOP token ‘not a rug pull,’ just trolling Trumps3시간 전 · 3 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium