
연구원들, OpenAI Codex 샌드박스 탈출해 호스트에서 명령 실행
연구원들이 OpenAI Codex 샌드박스를 탈출하여 호스트에서 명령을 실행했다고 BleepingComputer가 보도했습니다.
BleepingComputer
Publisher
Sep 21, 2026 at 9:29 AM UTC · 4 분 소요
Key Signal
26.818.21641 Fixed Desktop build
Last Updated
2달 전
보안 연구원들이 OpenAI Codex 샌드박스를 탈출할 수 있는 두 가지 방법을 발견했습니다. 그 중 하나는 Codex의 가장 폐쇄적인 모드에서도 승인 프롬프트나 화면 표시 없이 개발자의 머신에서 명령을 실행할 수 있는 기능을 갖추고 있습니다.
Accomplish AI의 Oren Yomtov에 따르면, 두 결함 모두 8월 12일에 OpenAI에 보고되었으며 8일 이내에 수정되었습니다.
연구원들이 Heapjack이라 부르는 더 심각한 결함은 일상적인 작업을 원격 코드 실행으로 전환합니다. 즉, Codex에서 다른 사람의 저장소를 열고 코드에 대해 질문하면, 해당 저장소를 작성한 사람이 사용자의 컴퓨터에서 샌드박스 처리되지 않은 명령 실행 권한을 얻게 됩니다.
Codex는 명령줄 도구 및 데스크톱 앱으로 제공되는 OpenAI의 코딩 에이전트입니다. 경쟁 에이전트들과 마찬가지로, 신뢰할 수 없는 코드가 더 넓은 시스템에 영향을 주지 않도록 모델의 작업을 샌드박스 내부에서 실행합니다. 두 가지 탈출 방식 모두 내부에서 해당 경계를 무너뜨리는 방식으로 작동합니다.
Heapjack
Yomtov의 보고서에 설명된 Heapjack 기술은 설치 시 Codex Desktop이 전역 '~/.codex/config.toml' 파일에 작성하는 node_repl이라는 구성 요소를 대상으로 합니다.
이를 비활성화하는 옵션이나 설정이 없으며, 해당 항목이 공유 설정에 존재하기 때문에 일반 Codex CLI 사용자도 질문을 받지 않은 채 동일한 도구를 상속받게 됩니다.
node_repl은 두 개의 별도 JavaScript 실행 컨텍스트를 보유하는 단일 Node.js 프로세스를 실행합니다. 하나는 신뢰할 수 있는 컨텍스트로 OpenAI 자체 코드를 포함합니다. 다른 하나는 신뢰할 수 없는 컨텍스트로 에이전트의 코드를 실행합니다. 신뢰할 수 있는 컨텍스트는 실행될 때마다 새로 생성되는 무작위 토큰을 제시하여 신뢰성을 증명합니다.
문제는 두 컨텍스트가 하나의 Node 프로세스에 살고 하나의 메모리 힙을 공유하므로, 토큰이 신뢰할 수 없는 쪽에서 읽을 수 있는 메모리에 위치한 문자열일 뿐이라는 점입니다.
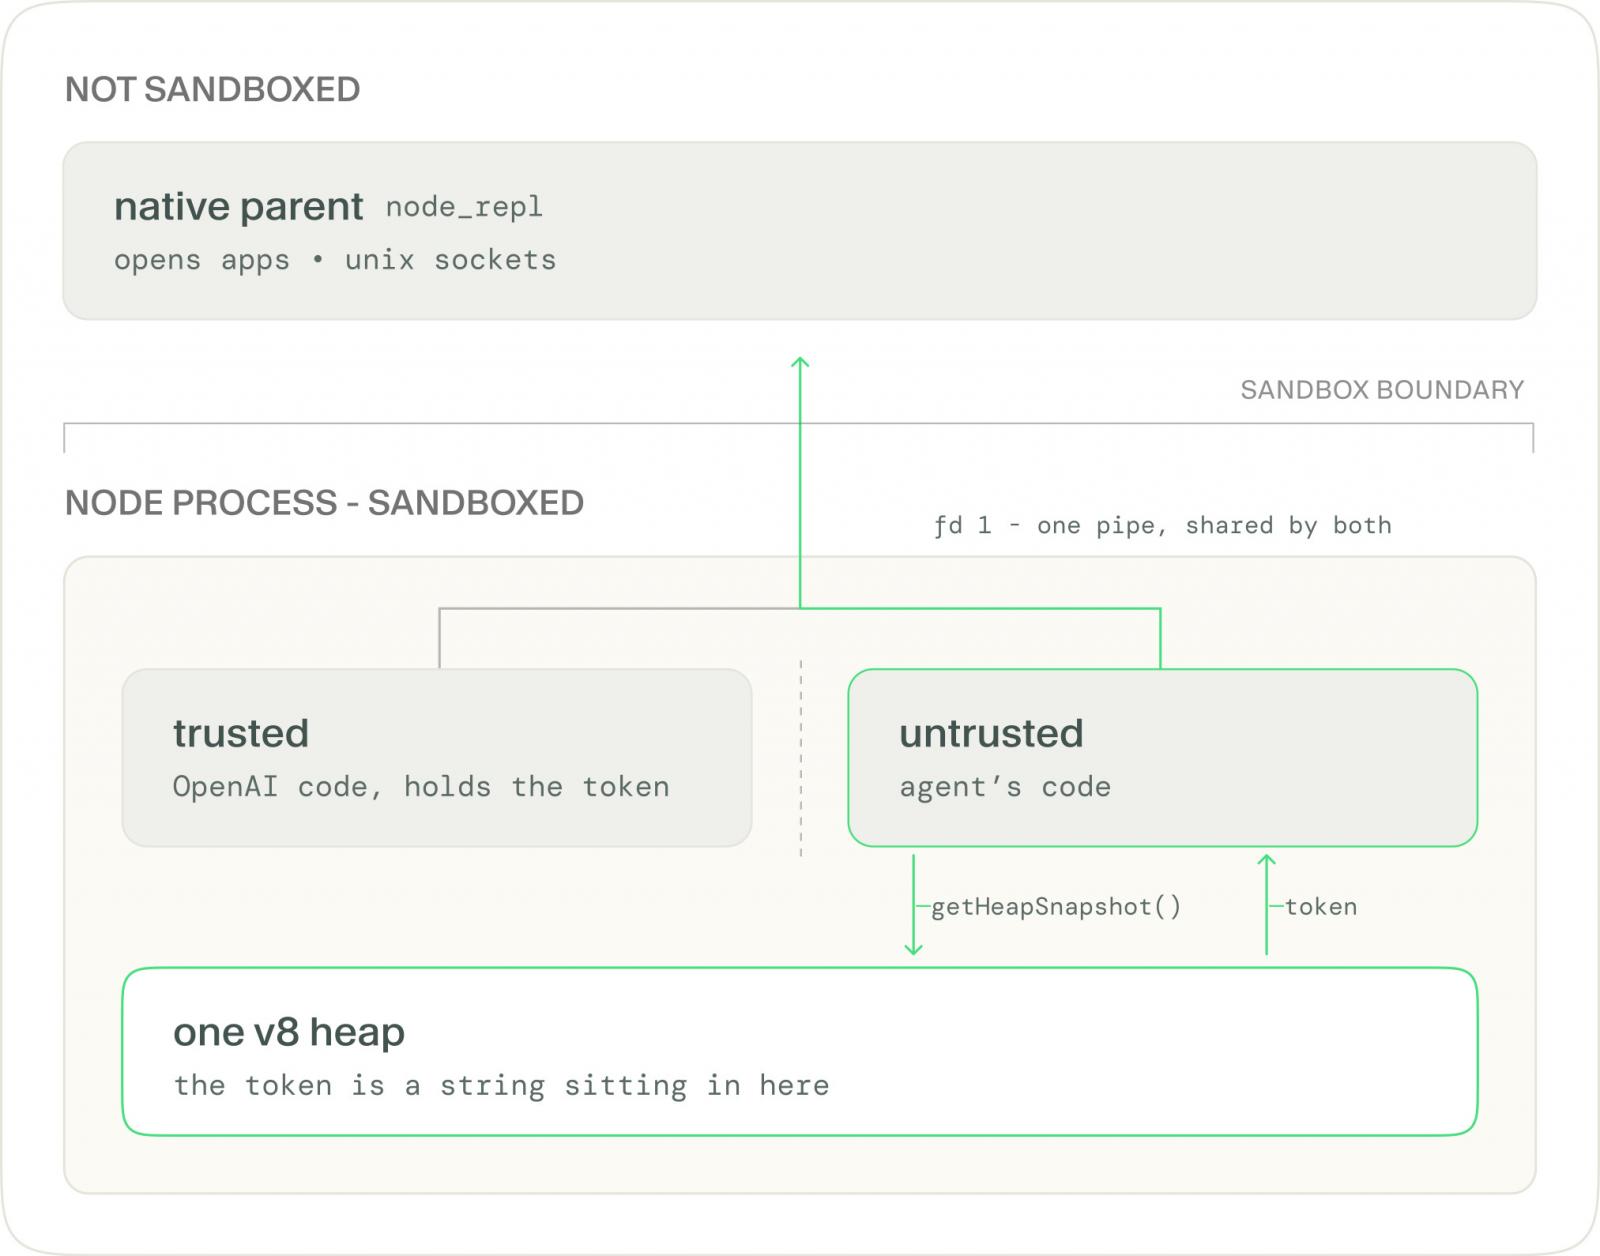
신뢰할 수 없는 코드는 'v8.getHeapSnapshot()'으로 힙의 스냅샷을 찍고 UUID 형식의 모든 문자열을 시도합니다. 잘못된 추측은 "not authorized"를 반환합니다. 잘못된 인자와 함께 올바른 토큰을 사용하면 실제 유효성 검사 오류를 반환하며, 이는 공격자에게 토큰이 맞다는 것을 알려줍니다.
Article Intelligence
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium