2일 전에 발생한 Revolut에 대한 피싱 공격이 예상치 못한 또 다른 국면을 맞이했습니다.
Revolut 해킹 사태 악화, 공격자들 '더 많은 데이터' 유출 위협
Revolut 해킹 사태가 악화되는 가운데 공격자들이 '더 많은 데이터'를 유출하겠다고 위협하고 있습니다. AMBCrypto
AMBCrypto
Publisher
Sep 14, 2026 at 12:00 PM UTC · Updated 하루 전 · 1 분 소요
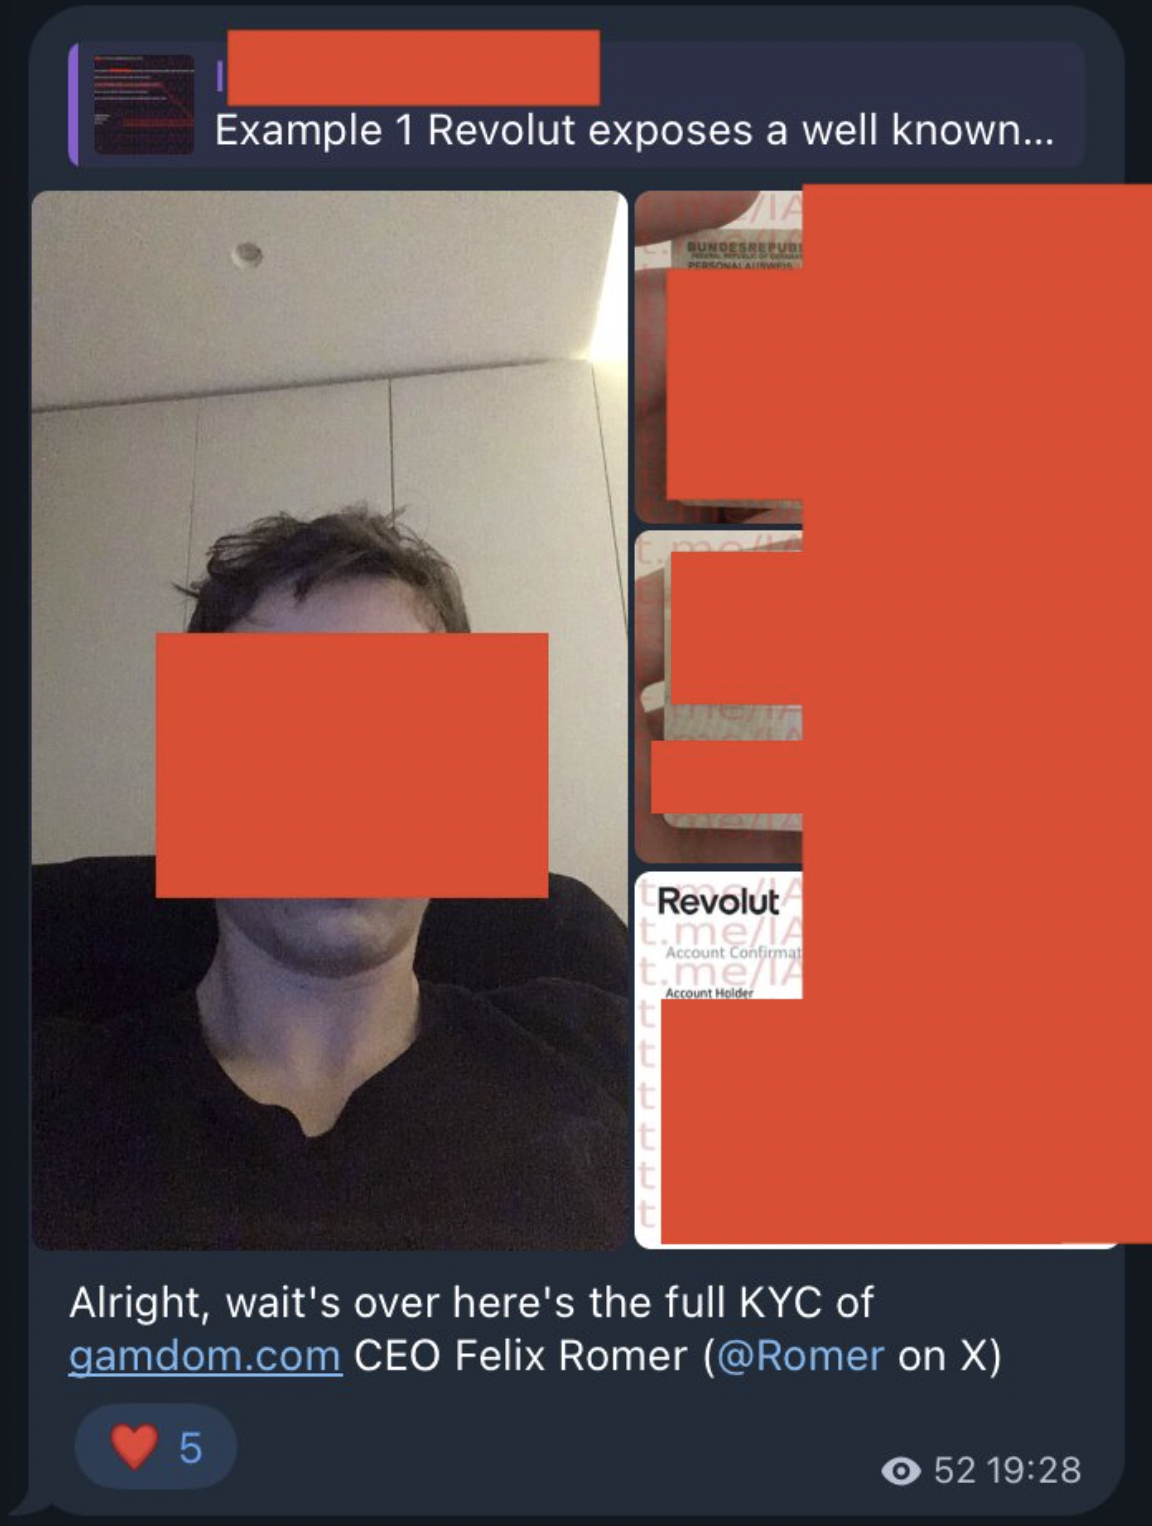
International Cyber Digest의 최근 조사 결과에 따르면, 공격자는 이제 테니스 선수 Shevchenko와 Gamdom의 CEO Felix Romer를 포함한 유명 고객들의 민감한 정보를 공개했습니다.
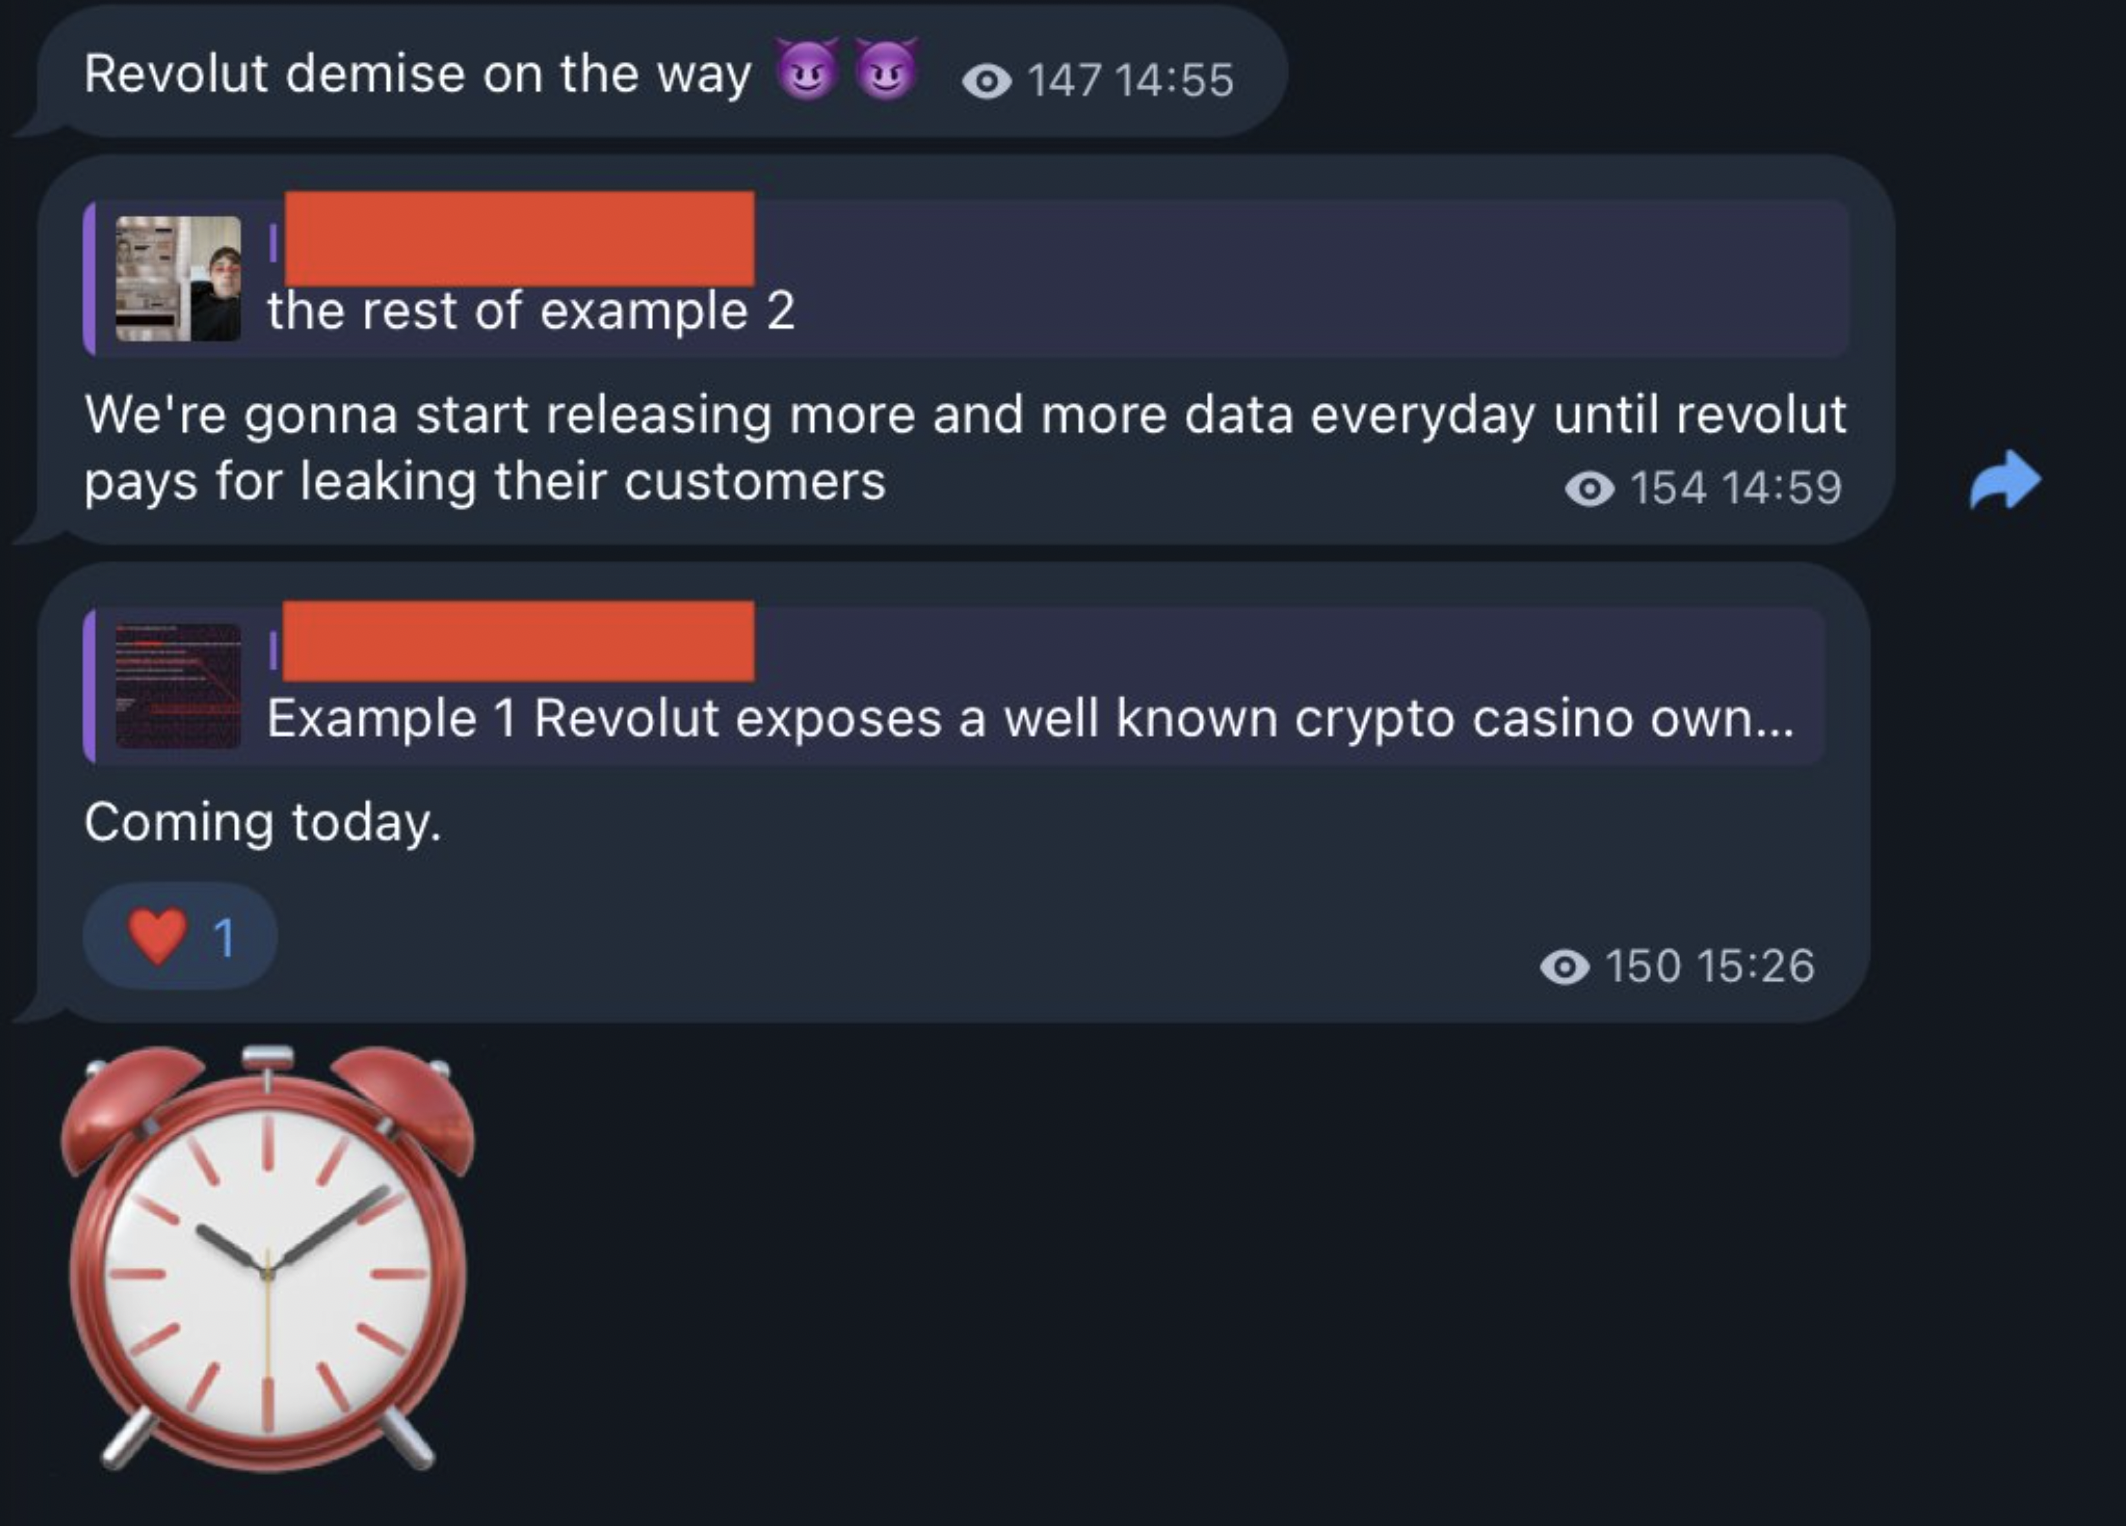
또한, 공격자는 이제 이 과정을 통해 얻은 정보를 Revolut에 돈을 지불하도록 강요하기 위한 지렛대로 사용하려 하고 있습니다.
Revolut가 고객 정보를 유출한 대가를 치를 때까지 우리는 매일 더 많은 데이터를 공개하기 시작할 것입니다.
공격은 어떻게 나날이 심각해지고 있는가?
말할 필요도 없이, 이 사건은 데이터 유출에서 갈취 캠페인으로 확대되었습니다. 공격자들은 대가를 지불하지 않으면 더 많은 정보를 공개하겠다고 위협하면서 고객의 여권과 셀카를 게시하고 있는 것으로 알려졌습니다.
그러나 특정 개인의 이름을 거론한다고 해서 그들이 피해를 입었다는 사실이 증명되는 것은 아닙니다. 위협 행위자들은 종종 실제 데이터에 조작된 주장, 오래된 정보 또는 다른 출처에서 가져온 세부 정보를 섞기도 합니다.
실제로 Revolut 자체도 아직 공격자의 신원, 새로운 몸값 요구, 피해를 입었다고 주장하는 유명인들의 신원 또는 새로 유출된 자료의 진위 여부를 확인하지 않았습니다.
해결책
Revolut가 30개국에서 약 80 million 명의 고객에게 서비스를 제공하고 있는 만큼, 잠재적인 영향력은 상당합니다. 하지만 즉각적인 안전 조치로서,
Revolut는 즉시 모든 내부 시스템에서 해당 주소를 차단하고, 관련 규제 기관에 통지를 시작했으며, 영향을 받은 고객들을 위해 예방적 보호 조치를 적용했습니다.
대체적으로 고객들에게 가장 큰 걱정거리는 노출된 KYC 및 거래 정보가 매우 정밀한 표적형 사회 공학적 공격을 가능하게 할 수 있다는 점입니다.
그리고 바로 이 부분에서 영지식 증명(zero-knowledge proofs)과 같은 기술이 더 도움이 됩니다. 이러한 기술은 기관이 불필요한 개인 데이터를 수집하거나 공유하지 않고도 정보를 확인할 수 있게 함으로써 향후의 노출 위험을 줄이는 데 도움을 줍니다.
최종 요약
- 이 사건은 단순한 데이터 유출을 훨씬 넘어 이제 갈취 캠페인으로 변모했습니다.
- Revolut는 30개국에서 약 80 million 명의 고객에게 서비스를 제공하고 있으므로 그 영향은 수배에 달할 수 있습니다.
Sourced by
Originally reported by AMBCrypto
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Related Coverage
 CryptoHackers say they breached Italian state email to target Revolut ‘crypto whales’30분 전 · 1 min read
 CryptoETH wallet exploit backfires as MEV bot captures $7.7M, Kelp freezes address3시간 전 · 1 min read
 CryptoCrypto Attacker Minted 46 Billion Fake Bitcoin Tokens With a 25-Cent Deposit3시간 전 · 2 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium