
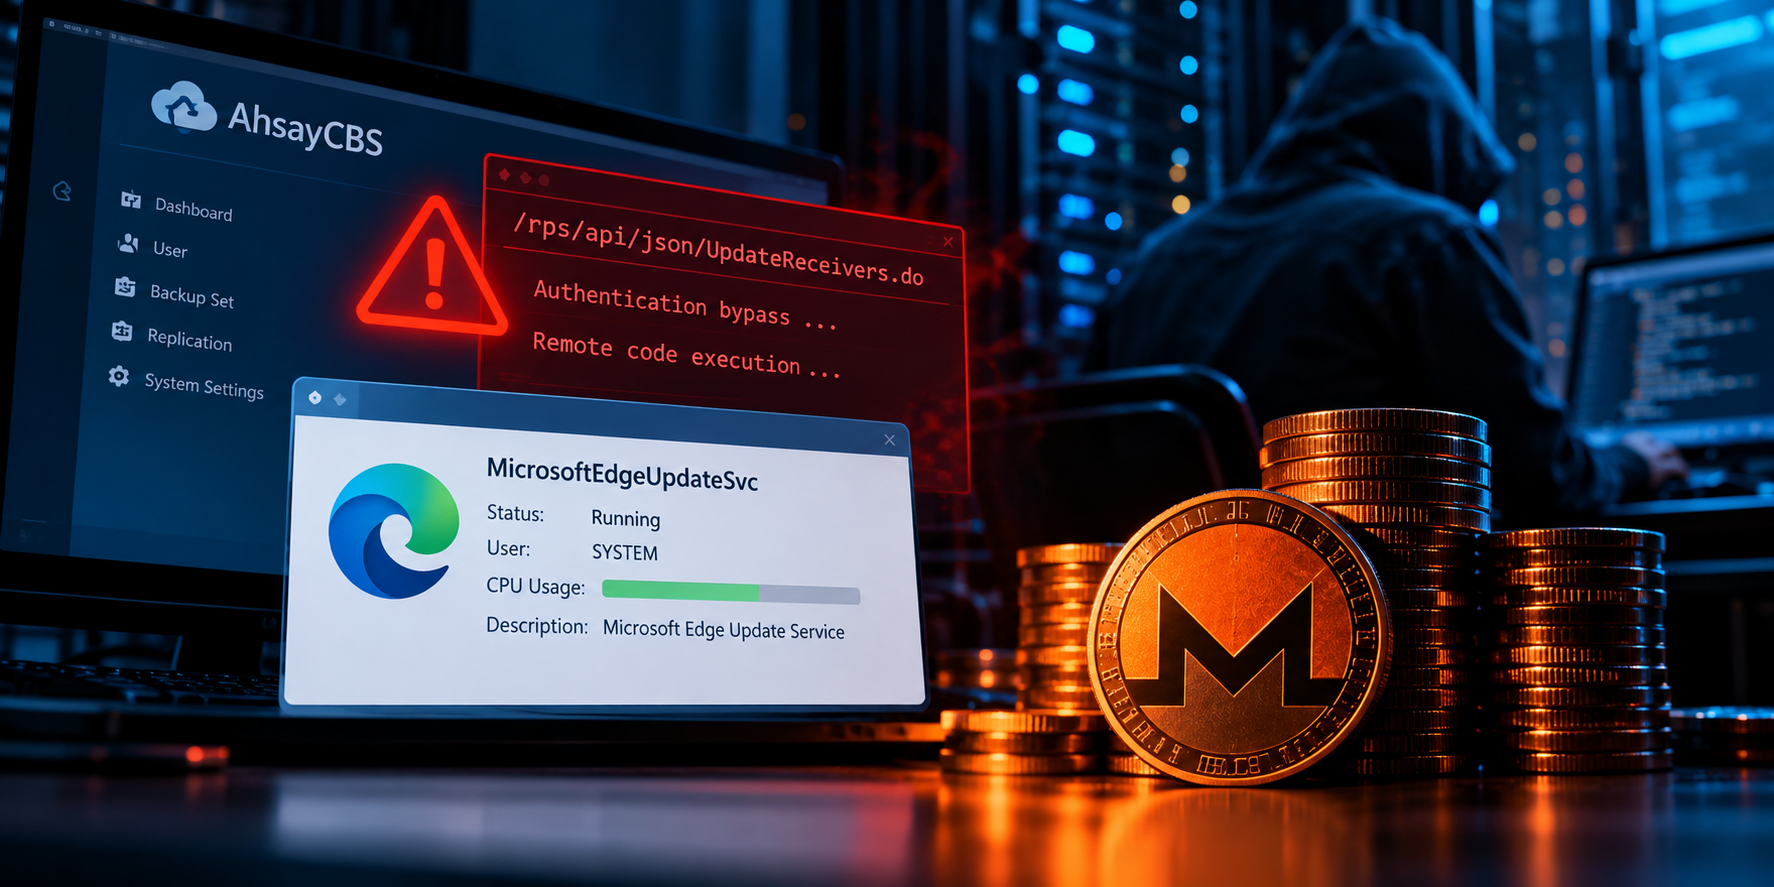
Atacantes estão explorando duas vulnerabilidades recém-reveladas no AhsayCBS, o console de gerenciamento do software de backup em nuvem da Ahsay, para assumir o controle de servidores e executar silenciosamente mineradores de criptomoeda, de acordo com pesquisadores da Huntress.
Atacantes exploram falhas no backup AhsayCBS para implantar mineradores de cripto disfarçados
Atacantes exploram falhas no backup AhsayCBS para implantar mineradores de cripto disfarçados IT Security Guru
IT Security Guru
Publisher
Oct 9, 2026 at 11:32 AM UTC · 2 min de leitura
Key Signal
Up to 10.3.2 Affected software versions
Last Updated
há 8 dias
O AhsayCBS (Cloud Backup Server) é usado principalmente por provedores de serviços gerenciados (MSPs) e integradores de sistemas para criar usuários e gerenciar políticas de backup para seus clientes. Até 8 de outubro, a Huntress havia visto cinco organizações como alvo por meio das falhas.
Da divulgação à exploração em três dias
As duas vulnerabilidades, CVE-2026-105133 e CVE-2026-105134, foram publicadas no Banco de Dados Nacional de Vulnerabilidades (NVD) dos EUA em 4 de outubro. A Huntress começou a observar tentativas de exploração em 7 de outubro às 23:20 UTC.
A CVE-2026-105133 é uma falha de severidade média na função checkSysPwd que pode levar à autenticação inadequada. A CVE-2026-105134 é uma vulnerabilidade de severidade crítica no endpoint /rps/api/json/UpdateReceivers.do do componente Replication Receiver. Ela contém um desvio de autenticação que permite que um token aleatório substitua credenciais válidas, levando à execução remota de código não autenticada como NT AUTHORITY\SYSTEM.
Article Intelligence
Topics
Related Coverage
 CryptoUNCX exploit exposes share-accounting flaw behind reported $1.5M losshá 6 horas · 1 min read
 Artificial IntelligenceAI has graduated from hacking companies to stealing from crypto walletshá 4 horas · 1 min read
 Artificial IntelligenceOpenAI models hacked a crypto wallet and breached more websiteshá 4 horas · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium