
Kuantum sonrası düzenlemeler, uzak bir siber güvenlik tehdidini somut teslim tarihlerine dönüştürüyor. Hükümetler 2030 civarında kümelense de, kapsamdaki farklılıklar çok uluslu kuruluşları birden fazla geçiş yoluyla karşı karşıya bırakıyor.
Kuantum sonrası düzenlemeler 2030'da birleşiyor ancak kapsamda ayrışıyor
Kuantum sonrası düzenlemeler 2030 hedefinde birleşiyor ancak kapsam konusunda ayrışıyor SiliconANGLE
SiliconANGLE
Publisher
Sep 17, 2026 at 6:15 PM UTC · 3 dk okuma
Key Signal
EO 14412 US federal PQC order
Last Updated
bir gün önce
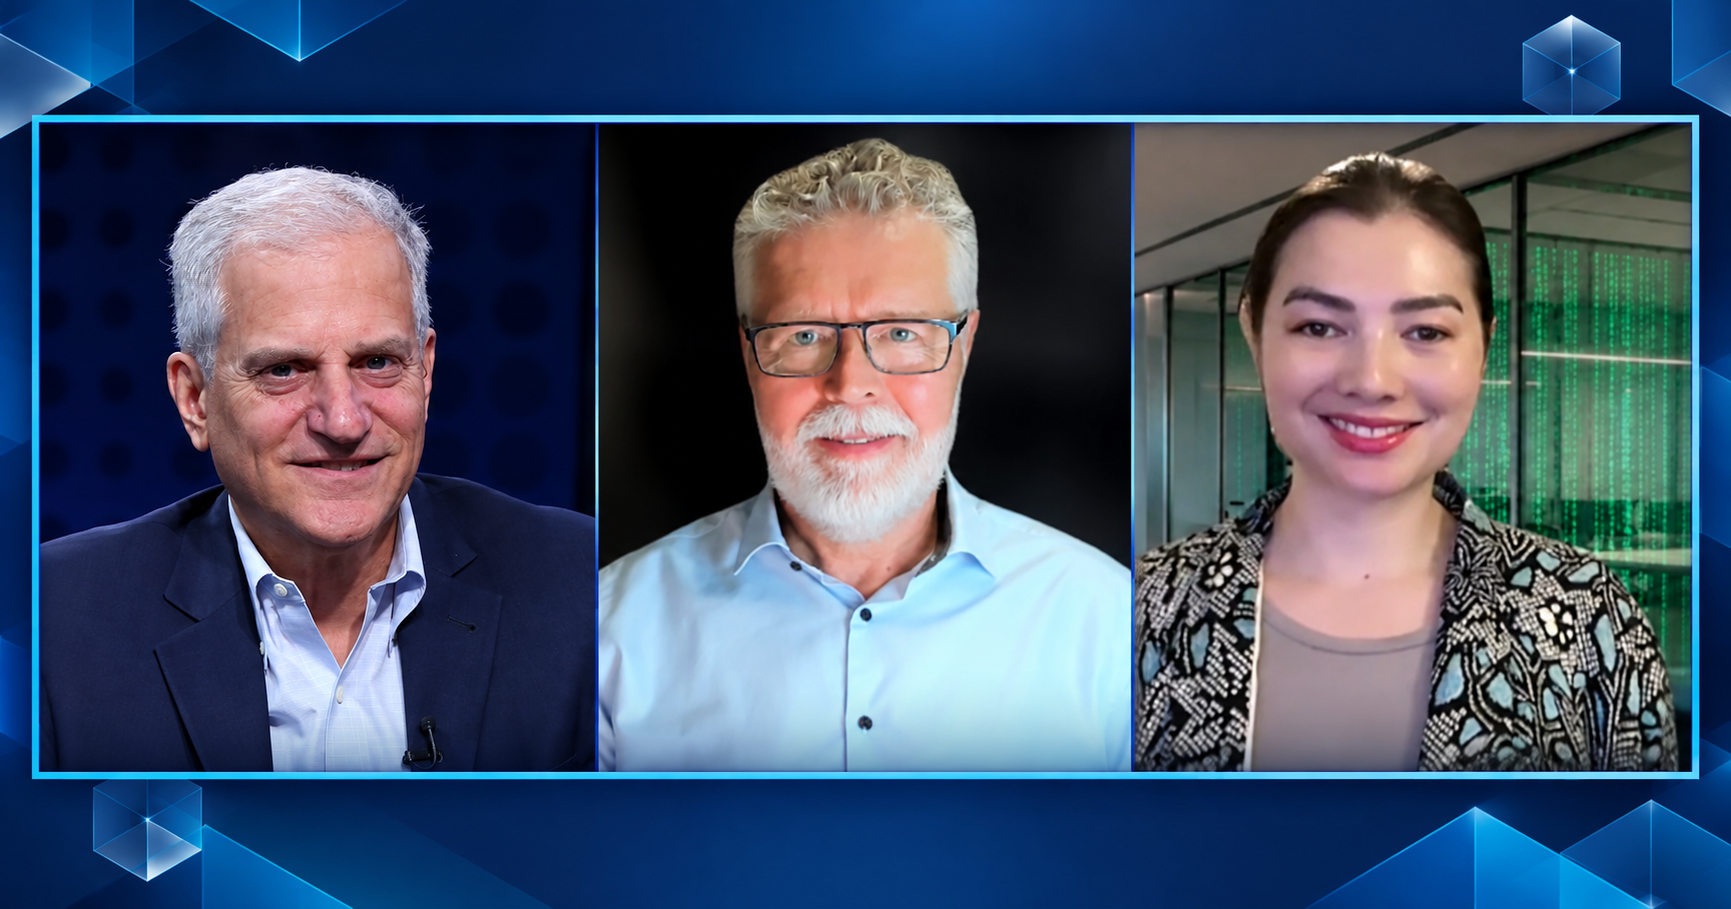
National Energy Public Key Infrastructure (NEPKI) icra kurulu başkanı Naomi Wynn (resimde, sağda) ve Atea Norge AS servis teklifleri ürün müdürü Jostein Stokkan'a (ortada) göre, Avustralya tam geçiş peşindeyken, İskandinav ve Baltık ülkeleri genellikle yol haritaları ve yüksek riskli sistemler için Avrupa Birliği zaman çizelgelerini takip ediyor. Amerika Birleşik Devletleri'nde, Executive Order 14412, federal kurumlardan kuantum sonrası kriptografi geçiş liderlerini belirlemelerini ve anahtar oluşturma için değerli varlıkları ve yüksek etkili sistemleri 31 Aralık 2030'a kadar PQC'ye geçirmelerini gerektiriyor.
Wynn, “PQC söz konusu olduğunda, düzenleme anlamında aslında başı çekiyoruz,” dedi. “Avustralya Sinyal Müdürlüğü ve Avustralya Siber Güvenlik Merkezi, 2030 yılına kadar tam PQC uyumluluğu ve eksiksiz geçiş talep etti.”
Wynn ve Stokkan, SiliconANGLE Media'nın canlı yayın stüdyosu theCUBE'daki özel bir yayın sırasında, DigiCert’s World Quantum Readiness Day etkinliğinde DigiCert Inc. kıdemli direktörü ve dijital güven uzmanı Dean Coclin (solda) ile konuştu. Bölgesel zorunlulukların geçiş önceliklerini ve hesap verebilirliği nasıl şekillendirdiğini tartıştılar. (* Açıklama aşağıdadır.)
Article Intelligence
Topics
Related Coverage
 QuantumCloudflare prepares billions of daily connections for post-quantum era3 saat önce · 1 min readPolicyLegacy systems may not survive the impending quantum security problem3 saat önce · 3 min read
 QuantumQuantum Computing to demo security platform at ECOC 20263 saat önce · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium