
Bu hafta yaşanan iki cüzdan olayı, kripto bireysel saklamasındaki büyüyen bir zayıflığı ortaya çıkardı: donanım cihazlarını çevreleyen sistemler.
Kripto donanım cüzdanınız, etrafındaki her şey çökerken bile güvende kalabilir
Kripto donanım cüzdanınız, etrafındaki her şey çökerken bile güvende kalabilir CryptoSlate
CryptoSlate
Publisher
Sep 18, 2026 at 11:50 AM UTC · 4 dk okuma
Key Signal
347,149 Trezor contacts exposed
Last Updated
bir ay önce
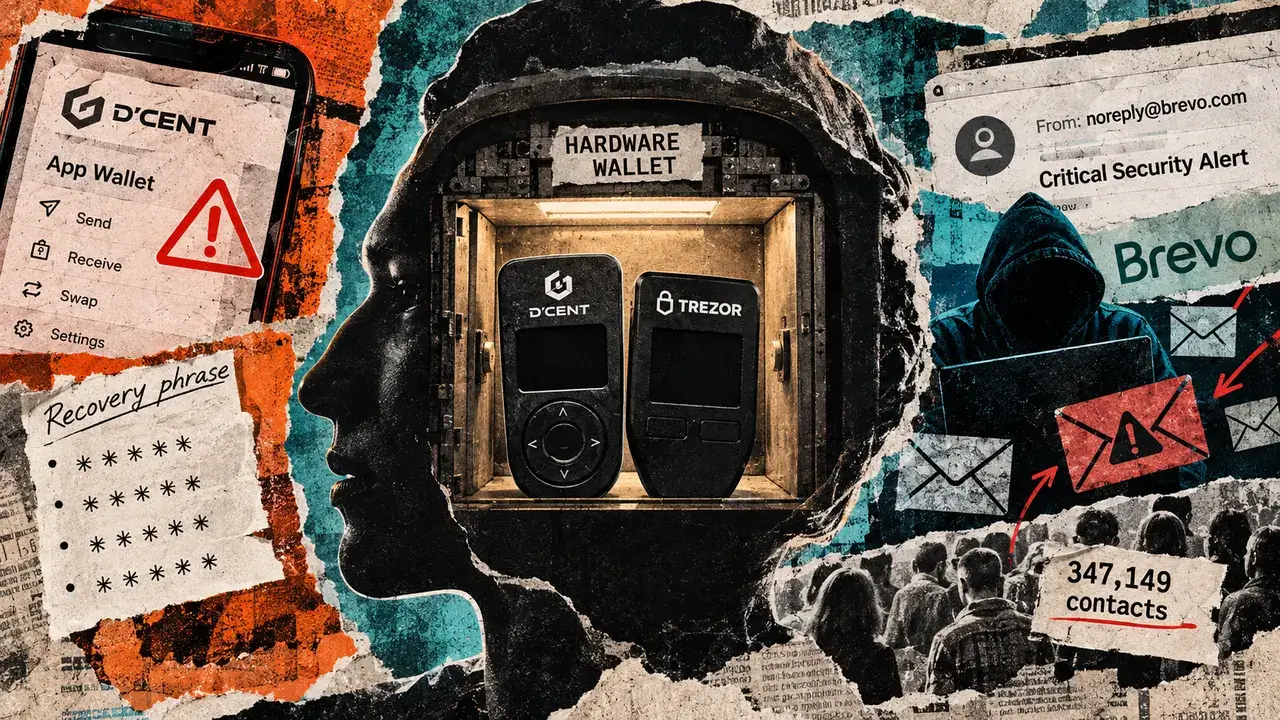
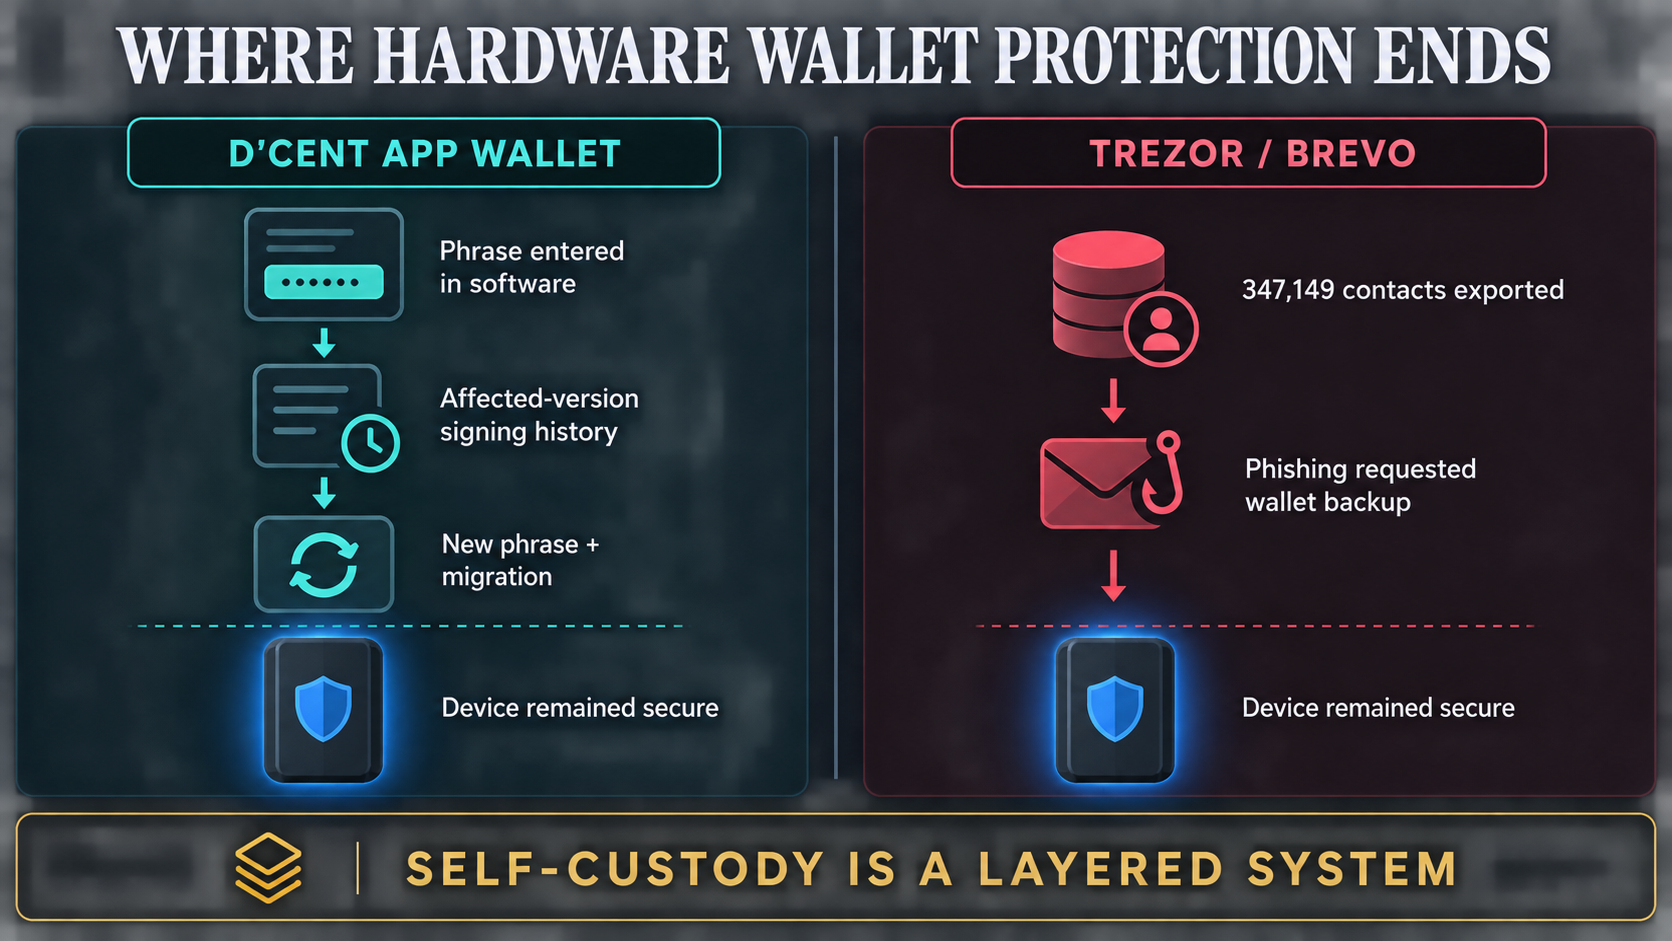
Güney Kore'de popüler bir donanım cüzdanı olan D’CENT, yazılım tabanlı Uygulama Cüzdanı'nın bazı kullanıcılarından gelen yetkisiz transferleri araştırdığını belirtirken, başka bir kripto donanım firması olan Trezor, üçüncü taraf pazarlama sağlayıcısı Brevo'nun ihlal edilmesinin ardından saldırganların 347.149 müşteri e-posta kişisini dışa aktardığını açıkladı.
Her iki şirket de donanım cüzdanı güvenliklerinin ihlal edildiğine dair bir rapor sunmadı.
Yine de her iki olay da aynı ödüle giden yollar oluşturdu: bir cüzdanı yeniden oluşturabilen ve varlıklarını kontrol edebilen kurtarma ifadesi.
D’CENT ifadesinin yeniden kullanımı donanım varlıklarını yazılım riskine çekiyor
D’CENT’in incelemesi, bir kurtarma ifadesini yazılıma taşımanın, riskin cüzdanın orijinal olarak oluşturulduğu cihazın ötesine nasıl yayılabileceğini gösteriyor.
Şirket, yetkisiz transferlere ilişkin ilk raporları 16 Eylül'de aldı ve etkilenen kullanıcıların çoğunun, anahtarları bir telefonda saklayan veya içe aktaran Uygulama Cüzdanı'nı kullandığını tespit etti. D’CENT, donanım ürünlerini etkileyen bir ihlali doğrulamadı ve transferlerin nedenini ve toplam kapsamını araştırmaya devam ediyor.
Market Context
Bitcoin
BTC
$84,011
+1.30% (24H)
Market Cap
$1.69T
24H Volume
$24.1B
24H High
$84,840
Article Intelligence
Topics
Regulation Signal
in progressUpdated 2 ay önce
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 CryptoCrypto Becomes A Weapon in Washington's Economic Wars, Raising New Questions About Government Control5 saat önce · 1 min read
 CryptoCrypto PACs spend big on Ohio Senate race5 saat önce · 1 min read
 CryptoCrypto exchanges can keep paying interest-like rewards, federal regulators say5 saat önce · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium