
Hacker xâm nhập webmail chính phủ và lừa đảo tiền mã hóa
Hacker xâm nhập webmail chính phủ trong khi thực hiện các vụ lừa đảo tiền mã hóa song song, theo BleepingComputer
BleepingComputer
Publisher
Aug 13, 2026 at 6:15 PM UTC · 4 phút đọc
Key Signal
15 government webmail tenants compromised
Last Updated
2 tháng trước
Nhóm hacker Jewelbug đã thực hiện các hoạt động gián điệp nhắm vào các chính phủ và quân đội, đồng thời tham gia vào hoạt động gian lận tiền điện tử.
Mặc dù tác nhân đe dọa này đã nhắm mục tiêu vào các cơ quan chính phủ và các tổ chức trong các lĩnh vực quan trọng, bao gồm quốc phòng, viễn thông, giáo dục và hàng không, hoạt động liên quan đến tiền điện tử của chúng cho thấy chúng cũng có thể hoạt động như một nhóm hacker thuê tìm cách kiếm lợi từ tội phạm mạng.
Trong một hoạt động gần đây, Jewelbug (còn được gọi là Earth Alux và REF7707) đã xâm nhập các tài khoản webmail thuộc sở hữu của 15 đơn vị chính phủ như một phần của chiến dịch nhắm vào một quốc gia ở Trung Đông.
Các nhà nghiên cứu tại Symantec phát hiện ra rằng chiến dịch gián điệp và gian lận tiền điện tử được thực hiện từ cùng một bảng điều khiển.
Nhóm hacker có trụ sở tại Trung Quốc này đã giành được quyền ghi vào bản cài đặt webmail dùng chung và chèn một đoạn mã độc vào mẫu chung của nó. Đoạn mã này sau đó đã chạy trên các trang đăng nhập và chế độ xem hộp thư trên 15 đơn vị.
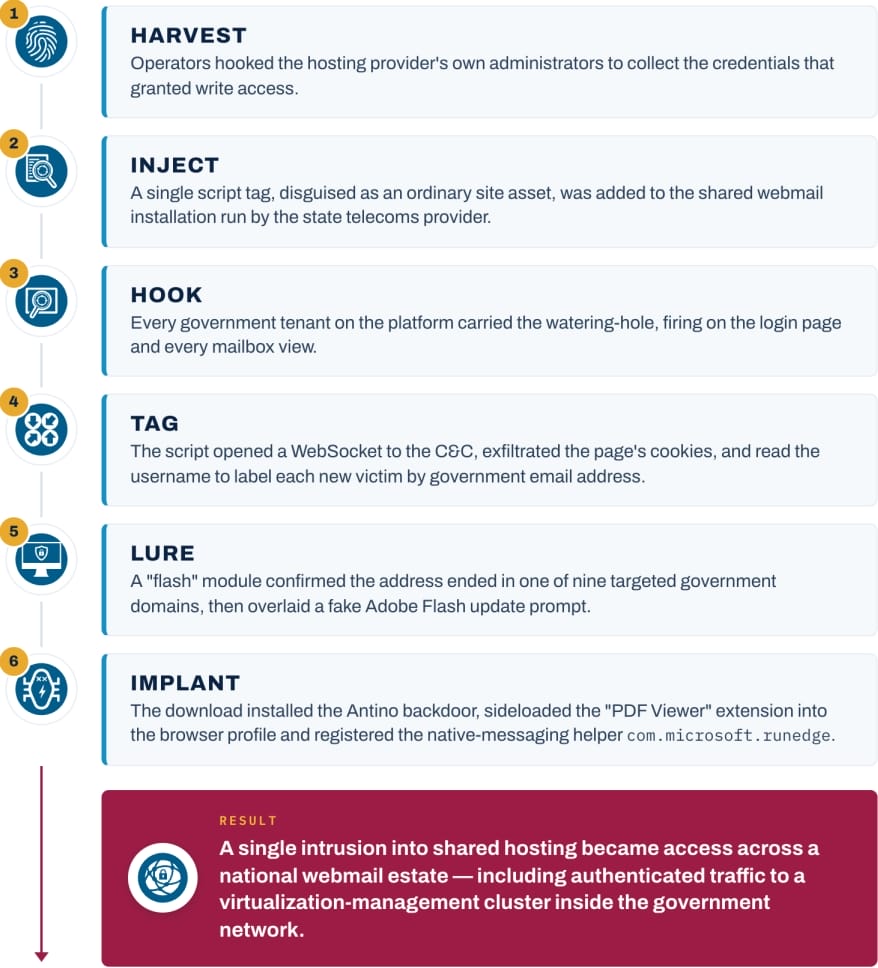
Nguồn: Symantec
Sau khi thực thi, đoạn mã này đã thiết lập một kết nối WebSocket tới máy chủ điều khiển và kiểm soát (C2) của kẻ tấn công, đánh cắp các cookie webmail và lấy địa chỉ email của người dùng để xác định xem nó có thuộc về một tên miền chính phủ bị nhắm mục tiêu hay không.
Article Intelligence
Topics
Related Coverage
 CryptoBillionaire Investor Chamath Palihapitiya Says Bitcoin Will Eventually Be Hacked by AI and Go to Zero2 giờ trước · 1 min read
 CryptoInitia Halts Network After $2.7 Million MoveVM Token Minting Exploit2 giờ trước · 1 min read
 CryptoBitget Hack: $388M Stolen From Hot Wallets [2026]3 giờ trước · 1 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium