
Làm thế nào để xây dựng bảo mật cho các tác nhân AI chưa tồn tại?
Làm thế nào để xây dựng bảo mật cho các tác nhân AI chưa tồn tại? OX Security
OX Security
Publisher
Sep 16, 2026 at 11:10 AM UTC · 5 phút đọc
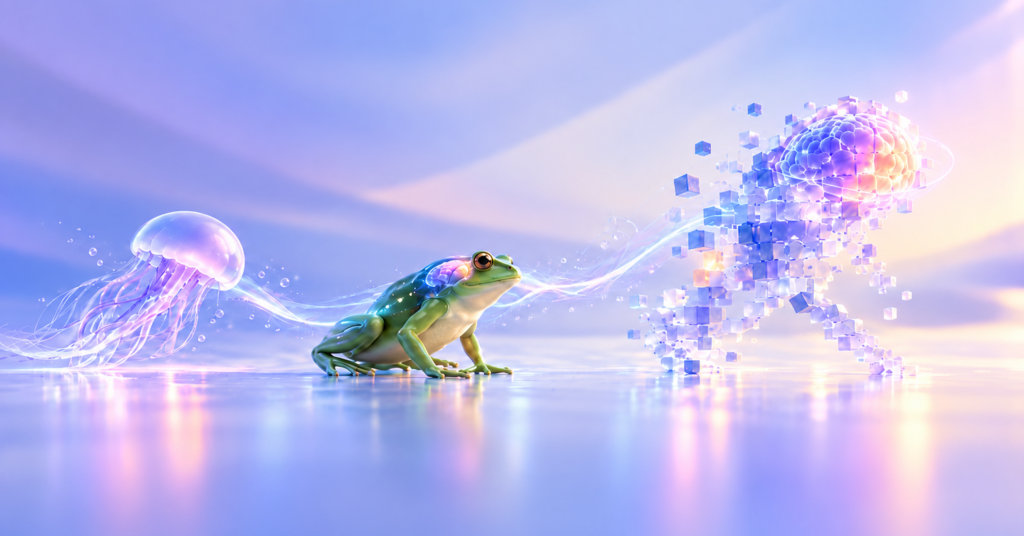
Chúng ta đang thực hiện những vụ đặt cược khổng lồ ngay bây giờ về cách bảo mật phần mềm trong hai năm tới, chính xác vào thời điểm phần mềm đang thay đổi quá nhanh đến mức không ai biết nó sẽ trông như thế nào.
Cứ vài tháng lại có một kiến trúc, khung hoặc tiêu chuẩn tác nhân mới. Đến năm 2028, nhiều công nghệ mà chúng ta đang thiết kế ngày nay sẽ thay đổi đáng kể hoặc biến mất hoàn toàn.
But we can’t wait until then to find out what survives. We have to make security decisions now for a software landscape we can’t yet see.
Đây là những gì xảy ra trong thời kỳ tiến hóa nhanh chóng. Các loài mới xuất hiện nhanh chóng, hầu hết biến mất, và theo thời gian, những đặc điểm mang lại lợi thế cho một số loài bắt đầu định hình những gì tiếp theo.
Con sứa, con ếch và bộ não
Hầu hết phần mềm đang chạy trong các công ty hiện nay đều thuộc về loài cũ. Theo thuật ngữ tiến hóa, đó là một con sứa: các cảm biến được kết nối với các phản xạ, không có bộ não đưa ra quyết định ở giữa. Một nhà phát triển quyết định điều gì nên xảy ra và viết quyết định đó vào mã. Sau đó, một yêu cầu đến, một lộ trình được thiết lập sẵn kích hoạt và một phản hồi được đưa ra.
Article Intelligence
Topics
Regulation Signal
in progressUpdated một tháng trước
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceOpenAI and Anthropic oversold AI security breaches to pressure feds into protecting turf: insiders11 giờ trước · 4 min read
 PolicyN.J. Rep. Josh Gottheimer calls for artificial intelligence guardrails with bipartisan bill3 giờ trước · 1 min read
 Artificial IntelligenceLawsuit says Anthropic, OpenAI, SpaceXAI and Google made illegal agreement on AI slowdown - ABC News - Breaking News, Latest News and Videos7 giờ trước · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium