
Phần cứng bí mật được cấy vào một số thiết bị ví tiền điện tử Ledger được bán bởi đại lý bán lẻ Đông Nam Á CryptoBilis đã đọc các cụm từ khôi phục 24 từ của người dùng từ màn hình thiết bị và gửi chúng đến kẻ tấn công qua mạng điện thoại di động, Ledger cho biết hôm thứ Ba trong một bản cập nhật điều tra trên X.
Ledger phát hiện thiết bị cấy ghép di động bí mật đánh cắp cụm từ khôi phục ví phần cứng từ màn hình
Ledger phát hiện thiết bị cấy ghép di động bí mật đánh cắp cụm từ khôi phục ví phần cứng từ màn hình CoinDesk
CoinDesk
Publisher
Oct 13, 2026 at 9:27 AM UTC · 1 phút đọc
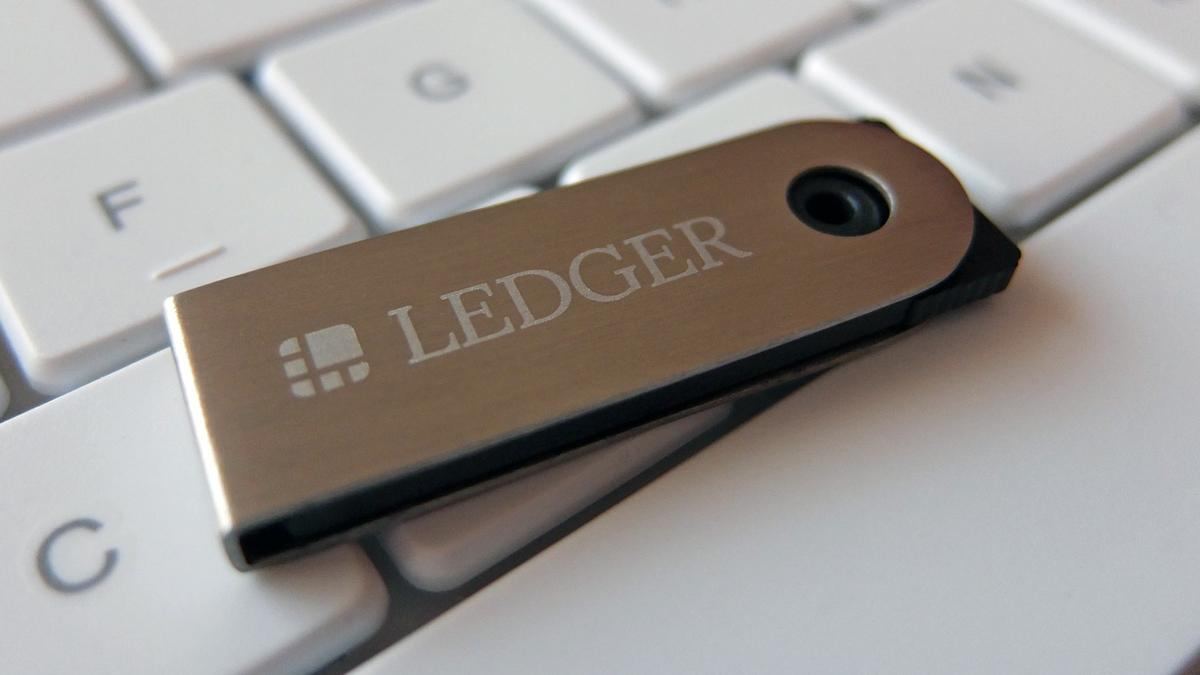
Ledger cho biết chip gián điệp nằm bên trong vỏ thiết bị. Khi người dùng thiết lập trình ký và màn hình hiển thị cụm từ khôi phục, vi điều khiển của phần cấy ghép đã nhận diện và giải mã các từ, sau đó truyền chúng qua LTE, một công nghệ truyền dữ liệu được sử dụng bởi điện thoại di động, sử dụng eSIM.
Cụm từ khôi phục là khóa chính của ví tiền điện tử. Bất kỳ ai có nó đều có thể tạo lại ví ở nơi khác và di chuyển tiền mà không cần thiết bị Ledger vật lý hoặc thay đổi bất kỳ giao dịch nào trên đó.
Báo cáo này là lời giải thích công khai đầu tiên về cơ chế đằng sau các vụ trộm liên quan đến CryptoBilis. Ledger cho biết phần cấy ghép không sửa đổi Secure Element của thiết bị, con chip được thiết kế để bảo vệ các khóa riêng tư, hoặc hệ điều hành của nó. Nó cũng không thay đổi các giao dịch hoặc chữ ký. Sự cố này là một cuộc tấn công chuỗi cung ứng vật lý thay vì là một vi phạm phần mềm hoặc hệ thống nội bộ của Ledger.
Sourced by
Originally reported by CoinDesk
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium


