
根据 Huntress 的研究人员,攻击者正在利用 Ahsay 云备份软件管理控制台 AhsayCBS 中两个新披露的漏洞,以接管服务器并秘密运行加密货币挖矿程序。
攻击者利用 AhsayCBS 备份漏洞部署伪装的加密货币挖矿程序
攻击者利用 AhsayCBS 备份漏洞部署伪装的加密货币挖矿程序 IT Security Guru
IT Security Guru
Publisher
Oct 9, 2026 at 11:32 AM UTC · 2 分钟阅读
Key Signal
Up to 10.3.2 Affected software versions
Last Updated
2 天前
AhsayCBS (Cloud Backup Server) 主要由托管服务提供商 (MSPs) 和系统集成商用于为其客户创建用户并管理备份策略。截至 10 月 8 日,Huntress 已发现五家组织因这些缺陷受到攻击。
从披露到被利用仅用时三天
两个漏洞 CVE-2026-105133 和 CVE-2026-105134 于 10 月 4 日发布在 美国国家漏洞数据库 (NVD) 上。Huntress 在 10 月 7 日 23:20 UTC 开始观察到漏洞利用企图。
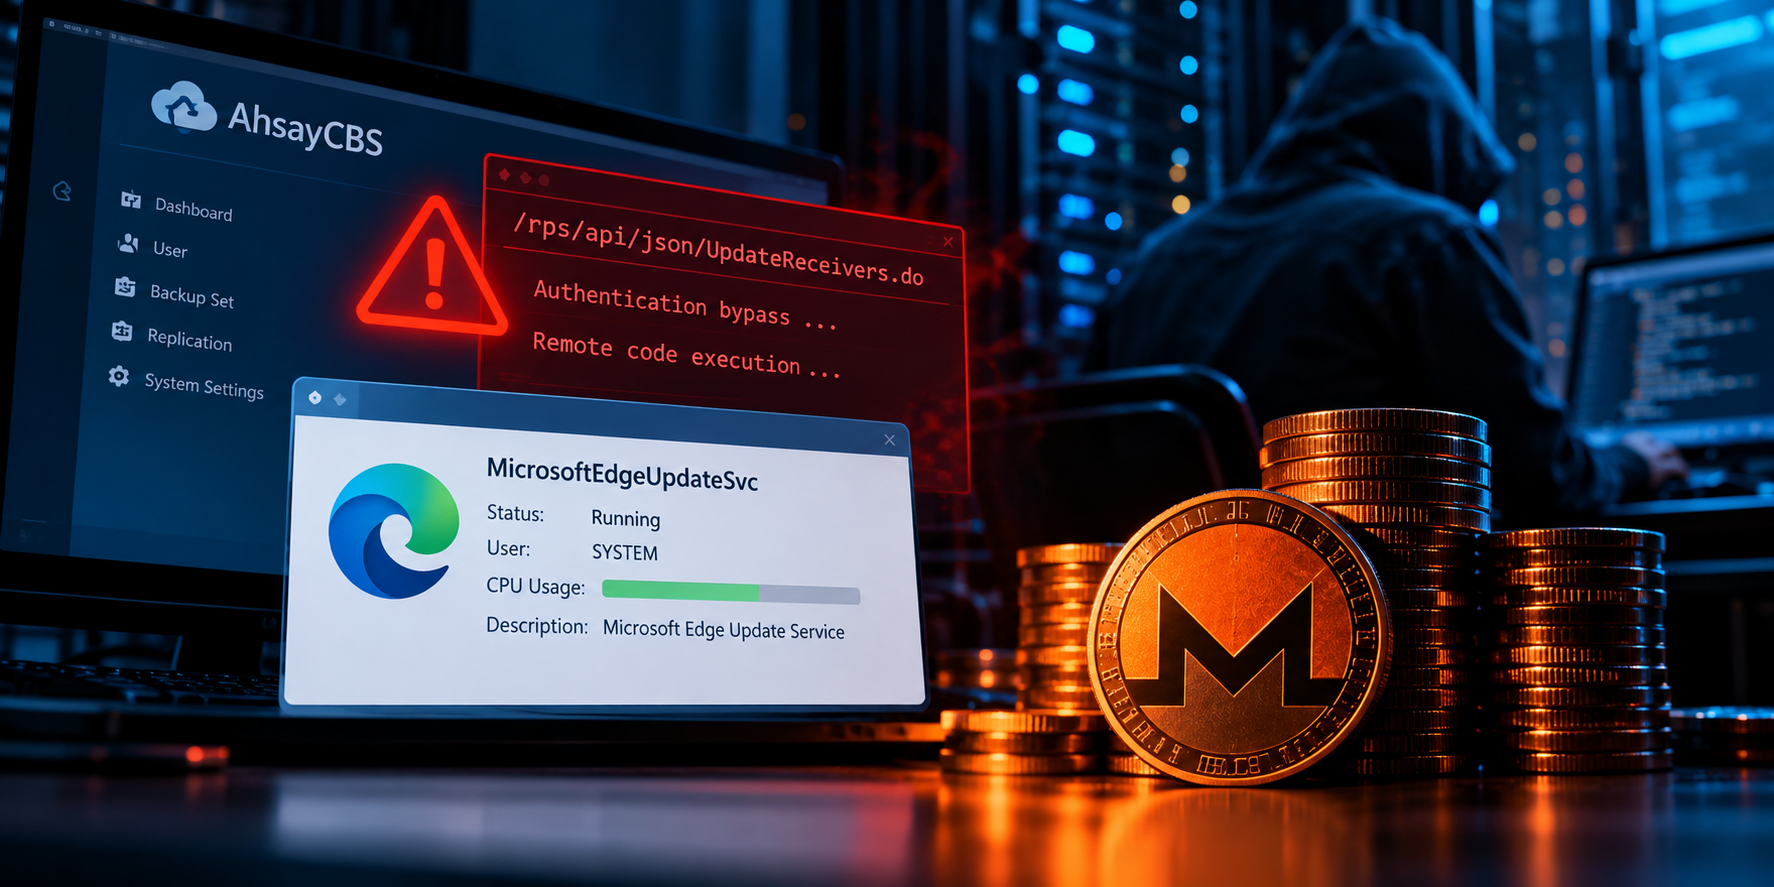
CVE-2026-105133 是 checkSysPwd 函数中的一个中等严重性缺陷,可能导致身份验证不当。CVE-2026-105134 是 Replication Receiver 组件的 /rps/api/json/UpdateReceivers.do 端点中的一个严重级别漏洞。它包含一个身份验证绕过,允许使用随机令牌代替有效凭据,从而导致以 NT AUTHORITY\SYSTEM 权限执行未经身份验证的远程代码。
攻击者利用这两个缺陷进行了漏洞串联,首先绕过身份验证,然后获得代码执行权限。他们配置了一个恶意的复制接收器,并在 CBS 服务的应用程序目录中植入了一个 JSP webshell。Huntress 最初通过 cbssvcX64.exe 服务产生的可疑命令行活动发现了这一行为。
10.3.2 及之前的版本受影响。8 月 5 日发布的 10.3.4 版本不受影响。
伪装的挖矿程序
进入系统后,攻击者从阿里云对象存储主机下载了一组有效负载。其中包括伪装成 Microsoft Edge (edge.exe) 的 XMRig 门罗币 (Monero) 挖矿程序,以及 NSSM 服务实用程序 (msedge.exe) 的修改副本。攻击者利用它将挖矿程序作为一个名为 MicrosoftEdgeUpdateSvc 的 SYSTEM 级服务运行,模拟真实的 Edge 更新服务。该挖矿程序通过 8029 端口连接到门罗币矿池。
使用了一个 PowerShell 脚本 Taskgmr.ps1 来帮助挖矿程序躲避检测。如果任务管理器被打开,该脚本会停止伪造的 Edge 服务以隐藏挖矿活动。它还会根据端点的本地时间(而非 UTC 时间)在 18:00 以及夜间开启超过一小时时强制关闭任务管理器。Huntress 表示,鉴于其注释代码,该脚本似乎是在人工智能的辅助下编写的。
在一起事件中,攻击者还加载了 WinRing0x64.sys,这是一个合法但存在漏洞的内核驱动程序。Huntress 指出,攻击者经常利用有漏洞的驱动程序来禁用终端安全工具。在这种情况下,加载该驱动程序让挖矿程序获得了硬件的内核级访问权限。
[Optional: approved spokesperson quote to be inserted here]
防御者应该做什么
Huntress 敦促运行 AhsayCBS 的组织:
- 立即升级到 10.3.4 版本。
- 仅限受信任的 IP 地址访问 AhsayCBS 管理 Web 界面,或要求通过 VPN 访问。
- 从受信任的备份中完全重装任何受感染的主机,因为攻击者可能留下了额外的后门。
- 部署 Sigma 检测规则并阻止 Huntress 发布的内容,包括矿池、负载 URL 和文件哈希等失陷指标。
Huntress 表示,它正在与其客户群中可能受影响的组织合作,以实施这些缓解措施。
完整的研究报告,包括失陷指标和检测规则:https://www.huntress.com/blog/ahsaycbs-flaws-exploit
Sourced by
Originally reported by IT Security Guru
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Article Intelligence
Topics
Related Coverage
 CryptoMalaysia man loses 3M in suspected crypto wallet hack1 小时前 · 1 min read
 CryptoHow potential $94B XRP hack was stopped: ‘This was a serious vulnerability’2 小时前 · 2 min read
 Artificial IntelligenceCrypto Gurus Concerned AI Is Poised to Crack Blockchain Math, Allowing Hackers to Steal Funds With Impunity3 小时前 · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium