
鉴于 Coldcard 硬件钱包中灾难性的低熵漏洞,该漏洞与 7 月 30 日开始公开观察到的盗窃案有关,Bitcoin 持有者已开始重新评估其硬件钱包设置中的信任假设。
比特币玩家在重新评估自托管方案时转向掷骰子
在 Coldcard 漏洞事件后,骰子熵可能成为新的黄金标准
Cointelegraph by Charles Bennett
Publisher Cointelegraph
Aug 7, 2026 at 1:00 PM UTC · Updated 2 个月前 · 4 分钟阅读
Key Signal
40 bits Mk2 and Mk3 entropy
Entities
bitcoin
Market Impact
BTC+0.33%$83,548
Last Updated
2 个月前
Coldcard 的熵漏洞是如何运作的
Coldcard 设备配备了显然功能正常的 STM32 “真随机数生成器” (TRNGs),这些生成器依靠物理过程来生成不可预测的助记词。
然而,在 Coldcard 创始人 NVK 决定启动固件重写,将 GPL 许可的自由软件模式切换为只读模式后,似乎引入了一个严重的漏洞。
从 2021 年 3 月发布的 4.0.1 版本固件开始,该设备使用了 MicroPython 的 Yasmarang PRNG,而不是正确使用 STM32 硬件 RNG。
随机数生成是计算机科学中的一个无法完全解决的问题,这就是为什么生成安全的、不可预测的私钥在某种程度上总是必须依赖外部物理过程。
业内分析师广泛将 Yasmarang PRNG 的使用描述为预编程的回退机制。然而,Coinkite 最近在 X 平台上的发帖中反驳了这一描述:
关于 Coldcards 被编程为默认使用明显不安全的种子生成方法的推测,也在 X 上引发了关于这是否是故意留下的后门的猜测。
调查性 Bitcoin 记者 Hodlnaut 推测,该漏洞源于粗心的开发实践以及试图通过随机更改来消除错误的努力。
Coinkite 估计 Mk2 和 Mk3 设备生成的种子具有 40 位的熵,而 Mk4、Mk5 和 Q 则达到了约 70 位。这两者都远低于安全 12 词助记词所需的 128 位。
自那时起,攻击者一直在成功暴力破解私钥,窃取了价值超过 $100 million 的 BTC。钱包被发现的可能性取决于是否添加了额外的骰子熵,或者是否使用了 BIP-39 密码短语和非标准路径。
相关阅读:Coldcard 黑客将 64 BTC 和 200 ETH 转移到加密货币混币器中
此后,James O’Beirne 建立了一个带有蜜罐地址的网站,名为 cktripwire,以便估算攻击者正在有效清理哪些类型的钱包。
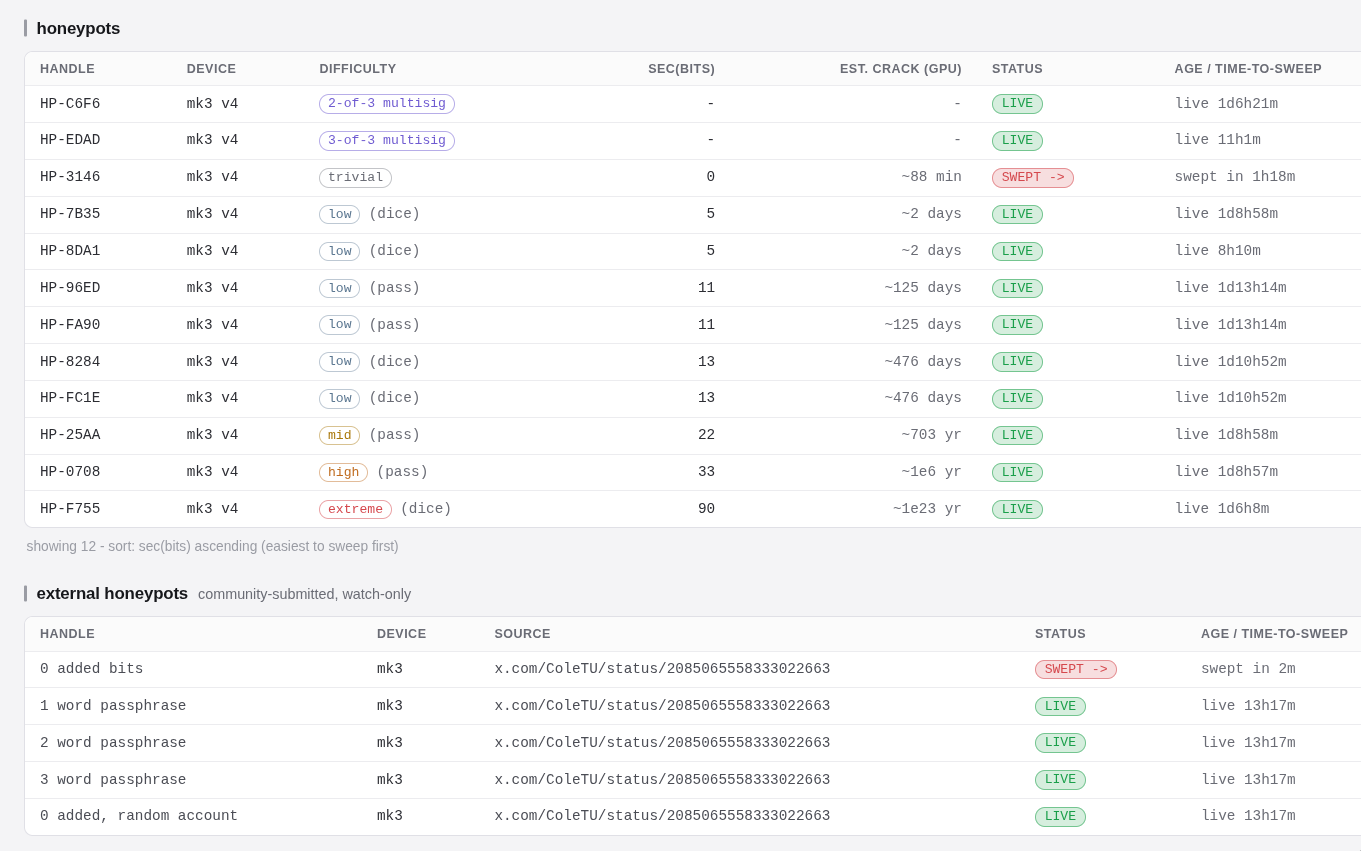
cktripwire 追踪的蜜罐。来源:cktripwire.com
物理熵如何挽救了一些钱包
Coldcard 漏洞再次痛苦地证明了社区的核心原则之一:不要信任,要验证。
那些没有依靠不透明的工程设计在最关键的安全环节生成熵,而是使用了足够次数的骰子投掷的用户,他们的代币在漏洞中幸免于难。
掷骰子是一个简单、可见且透明的过程,普通用户可以自行审计并直观理解。另一方面,验证 TRNG 需要对电子设备进行详细的物理检查并审查固件。
Bitcoin moved from $77,305.1 to $83,547.7 over the last 30-day period, a gain of 8.1 percent.
Source: Kraken · NewsLayer Markets · Updated 几秒前
虽然有些人利用最近的事件作为借口,宣告自我托管的终结,但遵循这一最佳实践让远程攻击者几乎没有机会。
如果助记词是通过物理熵生成的,而不依赖于硬件钱包的安全性,那么钱包生成中唯一的单点故障就被消除了。
从种子派生的 xpub 和接收地址可以通过将其导入其他设备来进行交叉检查。
Market Context
Bitcoin
BTC
$83,554
+0.34% (24H)
Market Cap
$1.68T
24H Volume
$27.0B
24H High
$85,604
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoOn the Chain: Bitcoin holds above US$83,000 as inflation-led rally fades14 分钟前 · 2 min read
 CryptoSaylor Says Strategy, Strive Can Win Share of $318.5T With Bitcoin22 分钟前 · 2 min read
 CryptoHut 8 Reopens Bidding for Poolin’s $180M Texas Bitcoin Mining Assets23 分钟前 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium