
Coldcard 在 1.3 亿美元 Bitcoin 漏洞利用事件后新增安全措施
Coinkite 的最新固件要求用户在生成钱包助记词时添加自己的随机性,并修复了在为期三周的审查中发现的其他安全问题。
Jason Nelson
Publisher Decrypt
Aug 21, 2026 at 9:31 PM UTC · 4 分钟阅读
Key Signal
$130M Bitcoin reportedly stolen
Entities
bitcoin
Last Updated
2 个月前
简报
- Coinkite 在助记词生成缺陷导致用户遭受超过 $100 million 的 Bitcoin 盗窃后发布了新的 Coldcard 固件。
- Coldcard 现在要求用户在生成新助记词时通过按键、掷骰子或掷硬币来增加随机性。
- 为期三周的审查还发现了涉及交易签名、USB 连接、备份和其他钱包功能的问题。
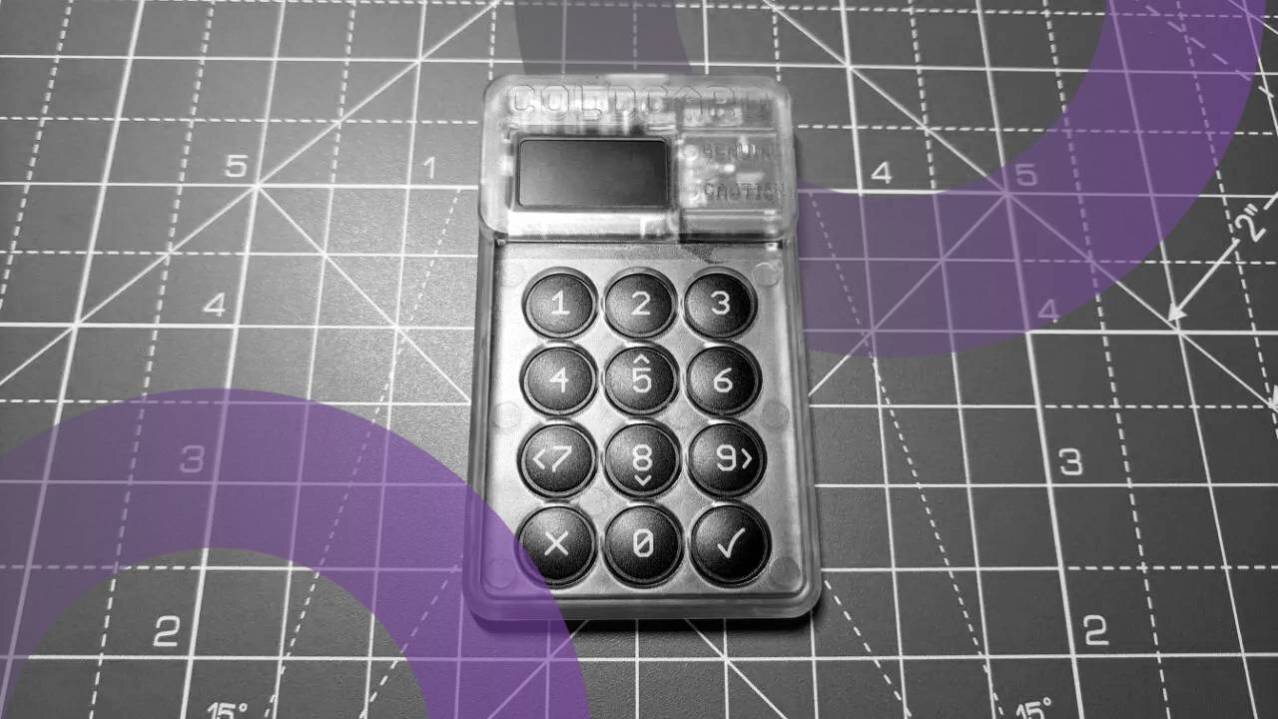
Coldcard 制造商 Coinkite 在助记词生成缺陷导致攻击者窃取超过 $100 million 的 Bitcoin 后,对其 Bitcoin 硬件钱包进行了安全大修。
在周四的一篇博客文章中,Coinkite 敦促 Coldcard Mk4、Mk5 和 Q 用户升级到固件 5.6.1 或 1.5.1Q。此次发布是在对 Coldcard 系统进行为期三周的审查之后进行的,审查参与者包括外部安全研究人员以及包括 Kimi 在内的 AI 模型。
“我们感谢在过去几周里付出额外努力的安全研究人员,他们报告了问题、复现了边缘情况并审查了我们的修复方案,”该公司写道。“他们的工作使该固件受到了强烈且持续的审查,并使这个版本更加稳健。”
7月,攻击者在利用了一个可追溯至 2021 年的固件缺陷后,开始从离线(air-gapped)的 Coldcard 钱包中抽走 Bitcoin。该缺陷导致生成的某些钱包助记词随机性不足,使得私钥更容易被猜出。第一波攻击在 25 分钟内从大约 500 个钱包中抽走了 594 BTC,价值约 $38 million。
Coinkite 暗示,攻击者可能使用了 AI 来检查其开源固件的旧版本并发现了该漏洞。
截至 8 月初,Galaxy Research 已追踪到在 4,585 个地址中被盗的约 $88.6 million,并表示这些攻击看起来是蓄意的、程序化的,且可能是利用大语言模型策划的。
该研究公司继续追踪损失,到 8 月 14 日,表示攻击者在三波主要攻击浪潮和数十起小型事件中窃取了超过 1,778 BTC,当时价值约 $112 million。
总而言之,Coldcard 漏洞目前已导致约 $130 million 的 Bitcoin 被盗,并引发了关于熵(entropy)——用于生成钱包密钥的随机性——的问题。在某些受影响的设备上,该缺陷将安全性从 128 bits 熵降低到约 40 bits,使得攻击者在无需物理接触设备的情况下更容易猜出钱包助记词。
Coinkite 表示,它修复了涉及交易签名、USB 数据处理、固件验证、Delta Mode 和钱包备份的问题。Coldcard 现在还要求用户在生成钱包助记词时,通过至少 65 次按键、50 次掷骰子或 128 次掷硬币来增加随机性,设备会将这些操作与自身的随机性结合起来。
这家硬件钱包制造商还将其 Yasmarang 备份伪随机数生成器替换为 SHA-256 Hash_DRBG,并增加了旨在捕捉硬件随机数生成器故障的检查。该公司表示,可能在 2021 年至 July 2026 期间使用受影响版本生成助记词的用户,必须使用更新后的固件创建新助记词并转移其 Bitcoin。
Market Context
Bitcoin
BTC
$81,175
-0.19% (24H)
Market Cap
$1.63T
24H Volume
$14.2B
24H High
$81,715
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoDid Ledger Wallet Have Tampering Alerts Months Before $86M Crypto Hack?4 小时前 · 1 min read
 CryptoHackers Shield $3.9M in Zcash Crypto Laundering [2026]3 小时前 · 1 min read
 CryptoNew Bitcoin Buyers Accumulated 570,000 BTC Since Late July at Average Cost of $75,000, Bitfinex Says2 小时前 · 1 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium