
在 Bitcoin 自我托管领域最受信任的品牌之一中发现的隐藏缺陷,引发了有史以来规模最大的硬件钱包泄露事件。这次 Coldcard 钱包泄露事件可以追溯到自 2021 年 3 月以来一直未被发现的固件漏洞,该漏洞悄悄削弱了设备生成真正随机助记词的能力,直到攻击者在数年后发现并从数千名受害者手中窃取了超过 1,778 Bitcoin。
breaking
Coldcard Wallet 漏洞暴露 $112M Bitcoin 盗窃风险
Coldcard Wallet 漏洞暴露 $112M Bitcoin 盗窃风险 The Cryptonomist
The Cryptonomist
Publisher
Aug 17, 2026 at 8:43 AM UTC · Updated 2 个月前 · 6 分钟阅读
Key Signal
$112.7M Confirmed reported losses
Entities
bitcoin
Last Updated
2 个月前
关键要点
- 自 2021 年 3 月起存在的固件漏洞导致攻击者从超过 8,600 个 Coldcard 钱包地址中窃取了超过 1,778 Bitcoin,价值约 $112.7 million。
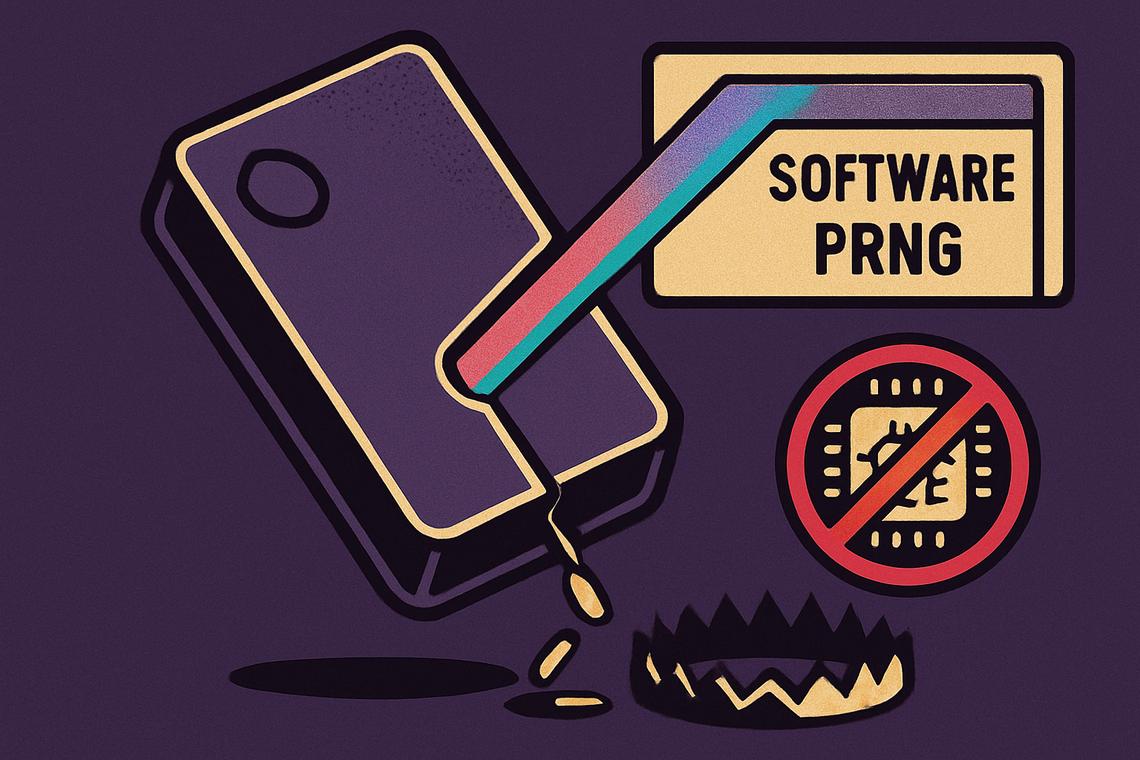
- 该缺陷源于固件版本 4.0.1,该版本错误地将助记词生成重定向到可预测的基于软件的随机数生成器,而不是硬件随机数生成器。
- Galaxy Research 认为攻击者使用了没有网络安全限制的 AI 模型来发现并利用该漏洞,而美国的 AI 安全政策则限制了防御者使用同类工具。
- Coinkite 于 7 月 30 日发布了安全公告,并在 7 月 31 日前发布了修补后的固件,但多重签名 Coldcard 钱包未受影响。
- 使用受影响固件的用户必须生成全新的助记词并迁移资金,因为旧私钥已永久受损。
Coldcard 固件泄露概览
Coldcard 钱包泄露事件是记录在案的最大规模硬件钱包受损事件,已确认的损失达 $112.7 million,涉及超过 8,600 个钱包地址。这种规模使其与以往的硬件钱包事件截然不同,因为 Coldcard 长期以来一直将其定位为一款物理隔离、安全至上的设备,专为希望规避软件钱包相关风险的 Bitcoin 持有者设计。
事件规模与时间线
活跃窃取阶段始于 2026 年 7 月 30 日,且进展迅速。根据跟踪此次漏洞利用的安全研究人员分享的细节,在短短 41 分钟内,攻击者已经从 1,000 多个地址中扫荡了超过 1,000 Bitcoin。自 8 月 6 日以来,未记录到进一步的攻击者活动,这表明主要的窃取浪潮集中在一个短暂、协调的时间窗内,而不是持续的流失。该漏洞本身在被大规模武器化之前已在 Coldcard 设备中存在了大约五年,据报道,早在 2025 年 5 月,即漏洞公开之前,就有一位开发人员向 Coinkite 报告了相关问题。
固件版本 4.0.1 的根本原因
问题的技术根源在于 Coinkite 发布的版本号为 4.0.1 的固件更新。该更新意外地将助记词生成从设备的专用硬件随机数生成器重定向到了基于软件的伪随机数生成器。软件生成的随机性远比基于硬件的熵更容易预测或逆向工程,这意味着在该固件版本下创建的私钥对于任何了解该缺陷的人来说实际上是可以猜到的。据报道,该漏洞影响了多个 Coldcard 型号,包括 Mk2、Mk3、Mk4、Q 和 Mk5。
AI 在攻击与防御中的角色
这次泄露事件与典型的加密货币黑客行为不同之处在于,已确认战斗双方都使用了人工智能。Galaxy Research 高度确信,至少部分攻击者依靠没有内置网络安全限制的 AI 模型来识别和利用 Coldcard 的缺陷,并列举了最近发布的开源 Kimi K3 模型作为可能涉及的系统类型示例。
Market Context
Bitcoin
BTC
$83,042
+0.17% (24H)
Market Cap
$1.67T
24H Volume
$10.0B
24H High
$83,168
Article Intelligence
Key Entities
Topics
Related Coverage
 CryptoMalaysia man loses 3M in suspected crypto wallet hack1 小时前 · 1 min read
 CryptoHow potential $94B XRP hack was stopped: ‘This was a serious vulnerability’1 小时前 · 2 min read
 Artificial IntelligenceCrypto Gurus Concerned AI Is Poised to Crack Blockchain Math, Allowing Hackers to Steal Funds With Impunity2 小时前 · 3 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium