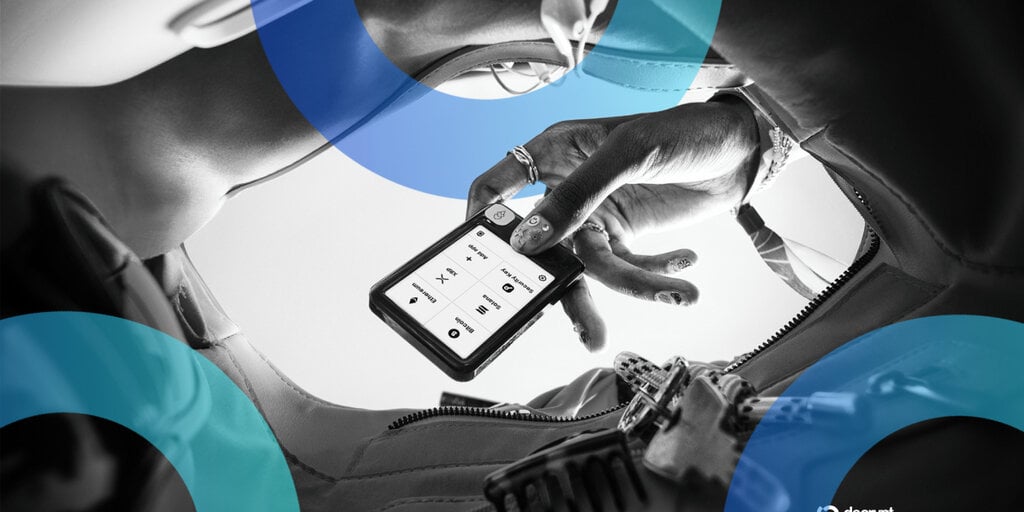
据报黑客通过被攻破的 Ledger 分销商窃取高达 $93 million
据报黑客通过被攻破的 Ledger 分销商 TradingView 窃取高达 $93 million
TradingView
Publisher
Oct 11, 2026 at 9:32 PM UTC · Updated 3 天前 · 2 分钟阅读
Key Signal
1+ device Confirmed implanted device
Last Updated
3 天前
硬件钱包本应是你购买的保险库,让你无需再信任任何人。然而,这一前提刚刚遭受了沉重打击。
据报道,攻击者在通过东南亚授权分销商 CryptoBilis 销售的 Ledger 钱包中植入了隐藏硬件。估计损失在 7200 万美元到 9300 万美元以上,涉及数百个钱包。
Ledger 在 2026 年 10 月 10 日确认,至少有一台受影响的设备包含未经授权的硬件植入物。该公司已告知 CryptoBilis 停止其设备的所有销售和发货。
这些植入物被描述为带有蜂窝网络功能的小型电路板,隐藏在设备屏幕后面。它们的工作是获取用户的 24 个助记词,并通过蜂窝网络将其发送出去。
助记词是加密货币钱包的主密钥。任何持有这 24 个单词的人都可以在另一台设备上重建钱包并转移资金,无需物理接触。
X 上的一篇帖子声称,攻击者的行为不仅限于篡改库存。根据该帖子,黑客直接买下了一家分销商,让其签署了保密协议,并通过在钱包中植入间谍芯片窃取了超过 8000 万美元。关于收购分销商和签署保密协议的说法尚未得到 Ledger 的确认。
异常的资金流出始于 2026 年 10 月 9 日左右。研究人员发现大量资金流入了涉及多个区块链的盗窃地址,包括 Bitcoin、Ethereum 和 Tether 的 USDT 稳定币。
大部分损失记录在 10 月 9 日至 10 月 10 日之间。据报道,部分被盗资金通过 Tornado Cash 等混币器进行了转移。
据报道,Tether 已冻结了与盗窃地址相关的约 1000 万美元 USDT。
研究人员 Mark Karpelès 记录了涉及的硬件。他的发现指向了在东南亚购买的设备中存在几代植入物。根据 Karpelès 的文档,这些植入物旨在悄无声息地监控和提取敏感数据,而不会触发 Ledger 的安全协议。
CryptoBilis 为马来西亚、印度尼西亚和菲律宾的客户提供服务。Ledger 的立场是,问题局限于分销商渠道。该公司表示,没有证据表明其核心系统或直接销售的产品受到影响。
任何通过 CryptoBilis 购买 Ledger 的人都面临着一个不安的问题。如果植入物获取了助记词,那么设备本身就不可信,从该助记词创建的任何钱包也不可信。对于任何受影响的人来说,将资金转移到在经过验证的设备上使用新助记词生成的钱包中,是合乎逻辑的反应。
接下来关注三件事。第一,Ledger 或独立研究人员是否确认有多少设备携带了植入物。第二,随着被盗资金退出混币器,是否会有更多资金被冻结或追踪。第三,关于攻击者收购分销商本身的说法是否属实,因为这将使一个关于篡改库存的故事转变为一个关于敌对接管信任销售渠道的故事。
Sourced by
Originally reported by TradingView
NewsLayer coverage based on externally reported material.
The Daily Brief
The onchain economy, before your day starts.
Curated markets, onchain insights, and key headlines — delivered every weekday morning.
Weekdays · Free · ~5 minute read
0
Applause
Was this article helpful?
Market Context
Bitcoin
BTC
$81,610
-2.03% (24H)
Market Cap
$1.64T
Circulating Supply
20.1M BTC
24H Volume
$31.9B
24H High
$84,049
Article Intelligence
Key Entities
Related Coverage
 Artificial IntelligenceResearchers Used a Public OpenAI Model to Build a $250,000 Chrome Full-Chain Exploit in Six Days5 小时前 · 4 min read
 CryptoJonathan Spalletta Crypto Hack Conviction in $53M Case: What Did the Jury Find?1 小时前 · 3 min read
Sponsored
Ad
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium