
随着人工智能在传统应用防御周围创建新的访问路径,数据库安全控制正日益向企业数据靠拢。其目标是无论哪个应用程序、用户或代理访问数据库,都能强制执行授权。
Oracle 将数据库安全控制置于 AI 智能体底层
Oracle 将数据库安全控制置于 AI 智能体底层 SiliconANGLE
SiliconANGLE
Publisher
Sep 23, 2026 at 10:02 PM UTC · 4 分钟阅读
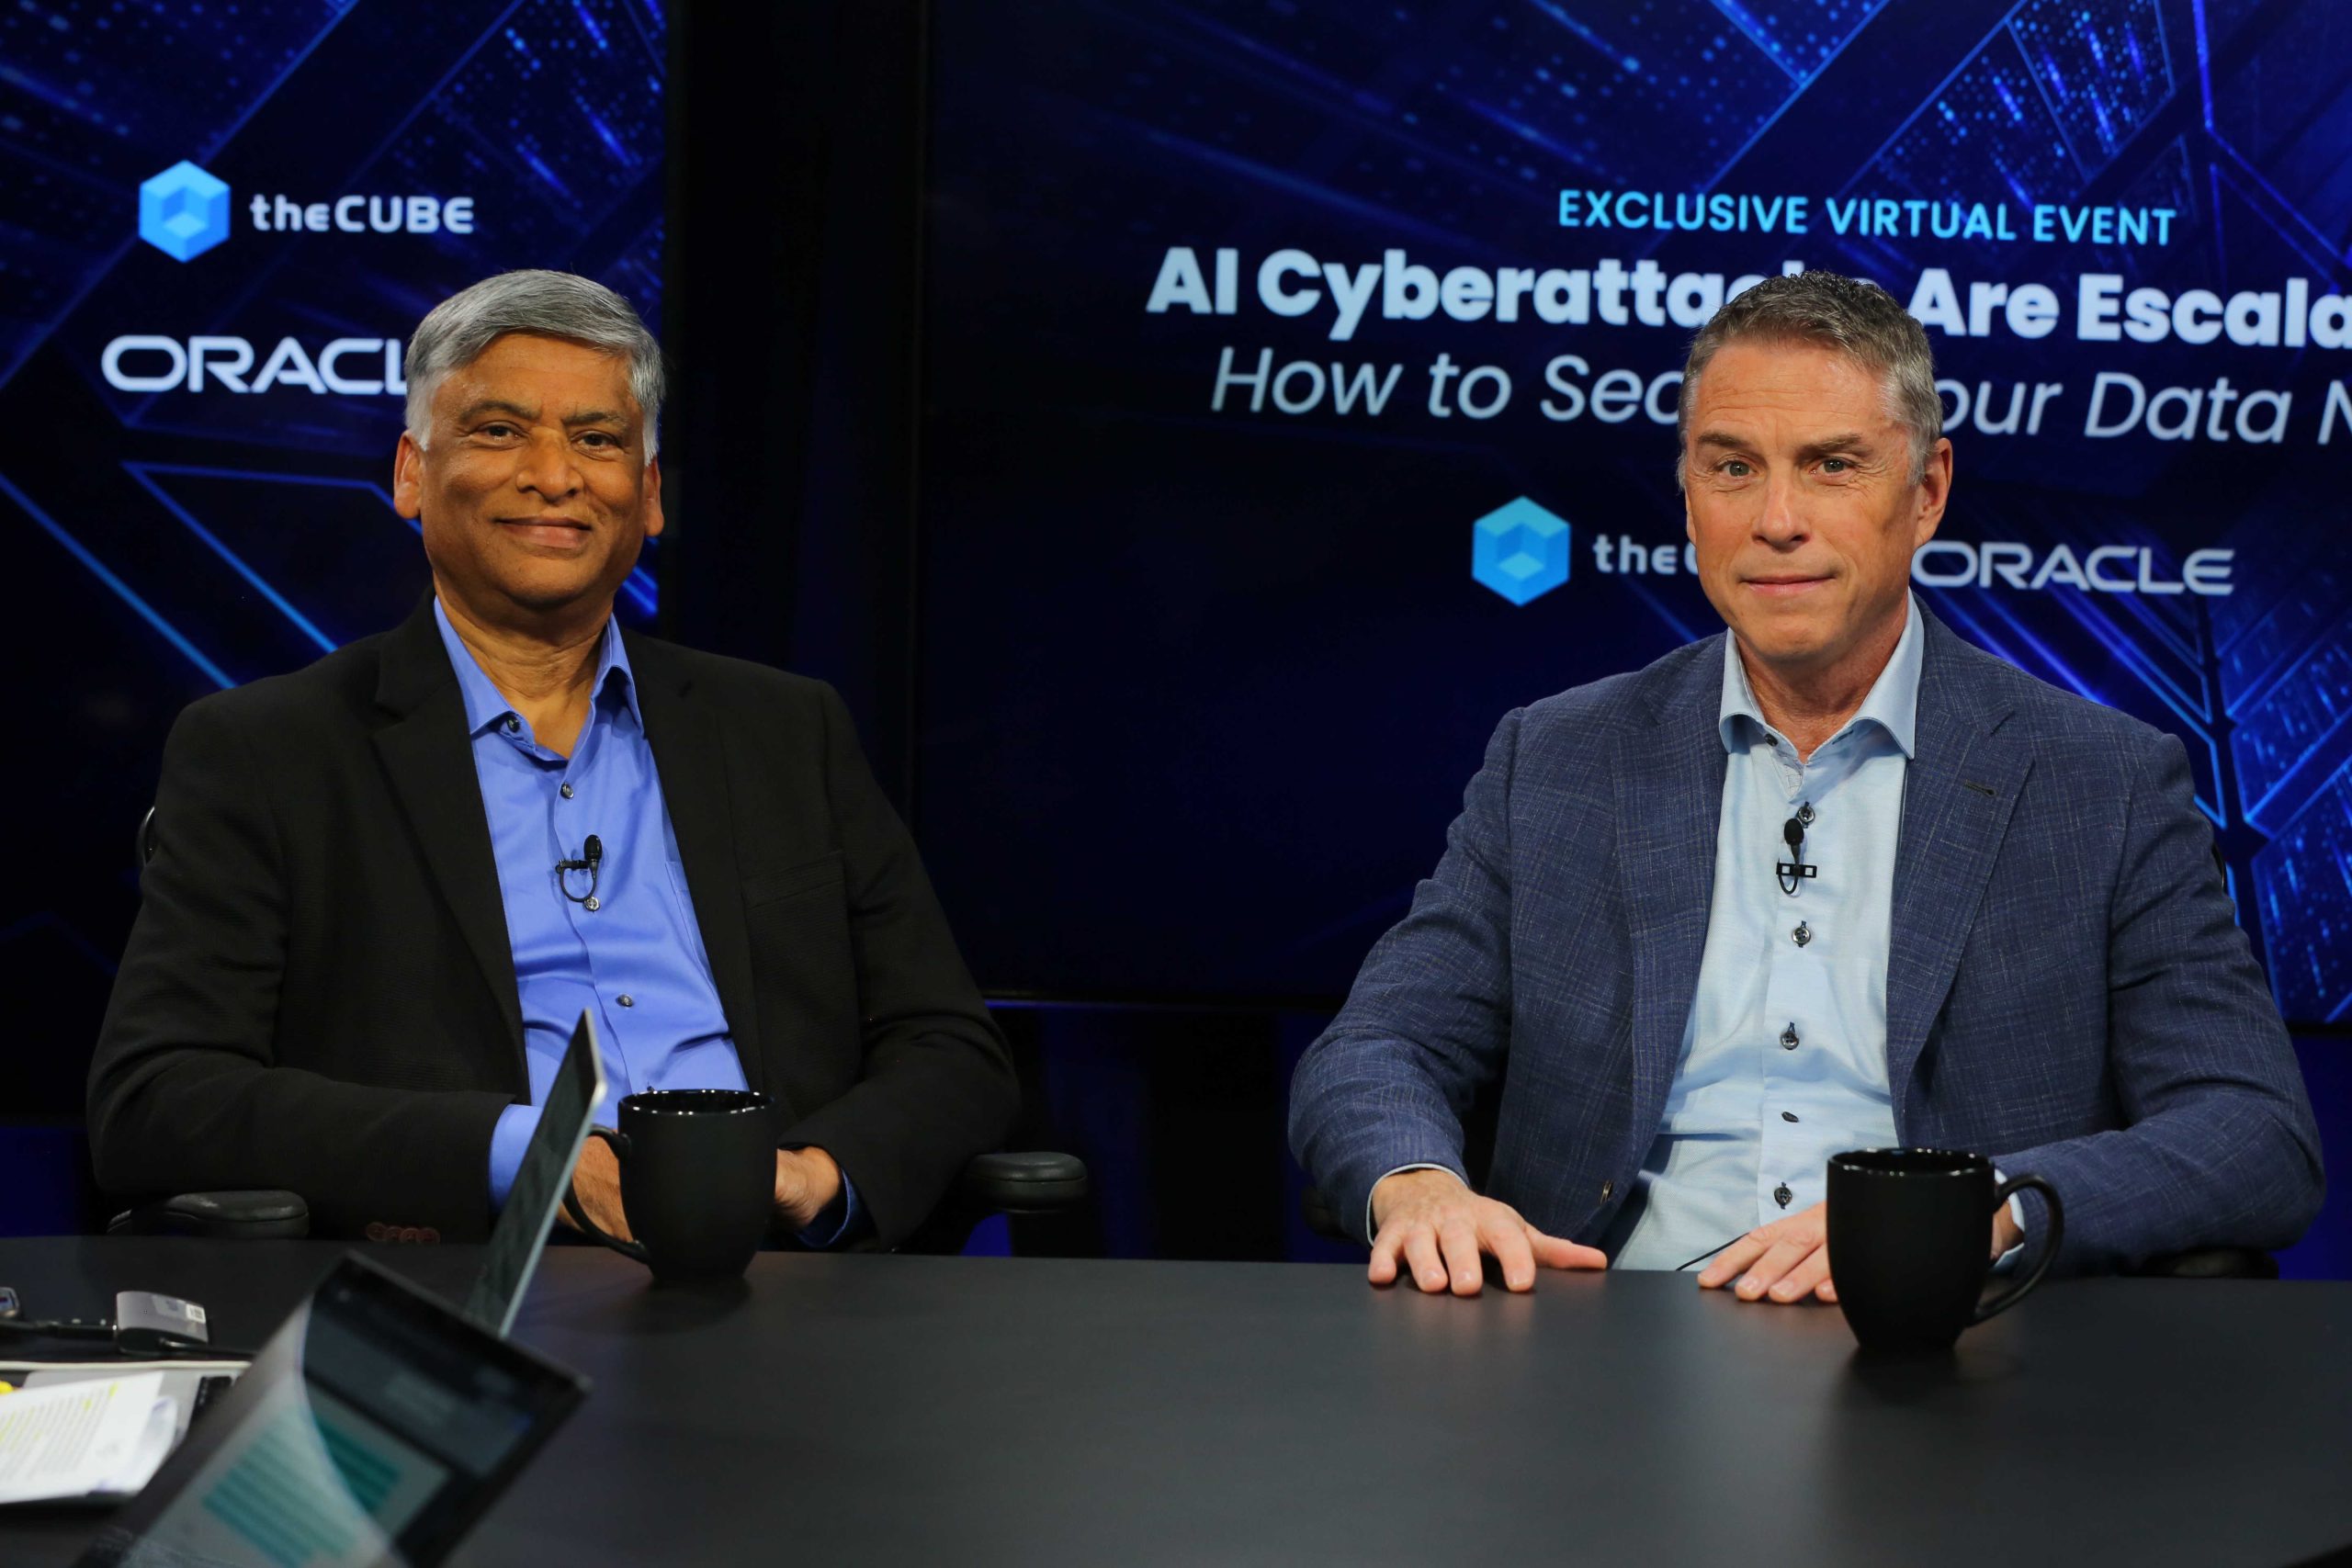
这一转变是 Oracle Corp. 更广泛的安全策略的一部分,旨在从源头保护数据、加速安全更新并提高韧性。据 Oracle 数据库安全高级副总裁 Vipin Samar(图左)称,这也要求组织不仅要关注加密。
“(数据库)是公司的皇冠上的明珠,你投入了所有的资金来围绕它。那么为什么不真正确保你的数据本身得到保护、修补和安全呢?”他说。“人们还认为,‘我已经加密了,难道还没有得到保障吗?’我告诉他们,安全并不等同于加密。”
Samar 与 Oracle 数据库安全产品管理副总裁 David Knox(右)、theCUBE Research 的 Dave Vellante 以及联合主持人 Krista Case,在 Oracle 的 “AI Cyberattacks Are Escalating: How to Secure Your Data Now” 活动中进行了交流,该活动在 SiliconANGLE Media 的直播演播室 theCUBE 进行独家播出。他们讨论了数据库安全控制、应用护栏以及跨数据库集群管理安全的工具。(* 下文有披露事项。)
数据库安全控制向应用层下方移动
Samar 表示,Oracle 的 Secure at Source 方法将加密、访问控制和其他保护措施置于数据库内部,而不是依赖单个应用程序来执行。使用数据库作为共同的执行点,可以让权限随着用户和数据跨不同的应用程序和代理访问路径而移动。
“我们确实不能指望代理来强制执行它们自己的安全,”Samar 说。“无论你如何进入,通过你想要的任何代理,任何代理群,我们都将把你限制在仅获得授权的内容范围内。”
讨论期间的一次 Oracle 演示展示了间接提示词如何绕过应用护栏并泄露薪资数据。当在数据库内部强制执行访问限制时,相同的提示词就无法再检索受保护的信息。
“我想设计一些无论发生什么坏事都能保持一致且恒定的东西,”Knox 说。“说到底这并不重要。我有一种可证明的方法来始终守护数据。”
全集群范围的可视化大规模弥补安全漏洞
当组织在云端和本地环境中运行成百上千个数据库时,一致地应用数据库安全控制变得更加困难。Oracle Data Safe 提供基于云的安全评估和监控。Samar 解释说,与此同时,Oracle Database Security Central 为客户提供了一个统一的、自我管理的视图,涵盖整个集群的用户、敏感数据、配置和策略。
“更大的挑战在于,安全必须——不是围绕一个数据库,而是跨越你的整个集群,”他说。“AI 可以非常容易且自然地从一个数据库移动到另一个数据库。我们必须对整个集群、所有用户、所有数据拥有全方位的 360 度视角。只有这样,你才能拥有真正有效的安全。”
Article Intelligence
Topics
Regulation Signal
in progressUpdated 2 个月前
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceStripe Agrees to Buy AI Model Router OpenRouter for $7.5 Billion6 小时前 · 1 min read
 CryptoCrypto News: Kraken's Owner Buys an EU Bank, but Pepeto Aims for 100x as Bitcoin and Ether Wait2 小时前 · 1 min read
 Artificial IntelligenceUSDC Dominates AI Agent Payments As Circulating Supply Stays Above MiCA’s €5B Threshold For 12 Months3 小时前 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium