
Rein Security Inc. 今天表示,在从 Glilot Capital、Sienna Venture Capital、Corner Ventures、Atlacle 和 RNP Capital Advisors 筹集了 $25 million 的早期阶段资金后,该公司正努力帮助企业防御与智能体人工智能相关的两种截然不同的安全威胁。
Rein Security 融资 $25M 以治理不安全的 AI 智能体
Rein Security 融资 $25M 以治理不安全的 AI 智能体 — SiliconANGLE
SiliconANGLE
Publisher
Oct 8, 2026 at 1:00 PM UTC · Updated 3 天前 · 5 分钟阅读
Key Signal
$25M Series A funding raised
Last Updated
3 天前
这一 A 轮融资使 Rein 迄今为止的融资总额达到 $35 million。目前,AI 智能体带来的风险比以往任何时候都更加严峻。事实上,这家初创公司认为,自主智能体带来了两种企业以前从未处理过的全新风险,这意味着现有的网络安全平台完全无法保护他们。
对于正在采用 AI 智能体的企业来说,巨大的挑战在于如何确保这些数字员工的安全,并确保它们不会在无意中制造问题或泄露关键机密。而对于其他所有人来说,无论他们是否使用智能体,都需要学习如何保护其信息技术基础设施免受受黑客控制的高级智能体的攻击,这些智能体能够不断探测组织的防御系统,寻找可以利用的漏洞。
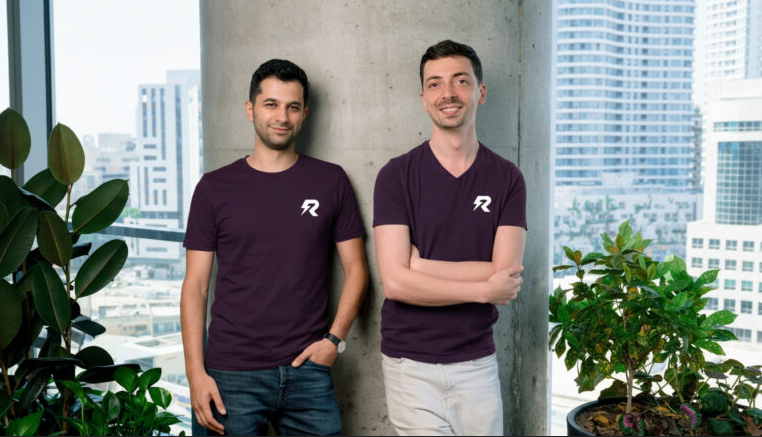
Rein 联合创始人兼首席执行官 Matan Bar-Efrat(图中左侧,与联合创始人兼首席技术官 Netanel Rubin 在一起)告诉 SiliconANGLE,自主 AI 智能体的主要问题在于其风险是全新的,因此对大多数安全团队来说是隐蔽的。对于使用 AI 智能体的公司来说,主要危险在于这些自主系统采取的下游行动,这些行动通常是基于从其他系统和智能体接收到的指令,而不是人类操作员的指令。
当 AI 智能体被赋予一项要完成的任务时,无论如何它们都会努力完成它,而不考虑其行为可能产生的负面后果。为了确保这些智能体的安全,Bar-Efrat 认为企业需要一种方法来理解它们采取的每一个行动,以便防止有害行动的发生。
“企业 AI 智能体正变得对业务运营至关重要,但安全性未能跟上这些系统现在拥有的自主权,”Bar-Efrat 解释道。“这笔资金使我们能够继续构建企业所需的底层架构,以具备可见性、控制力和信心的方式部署 AI 智能体。”
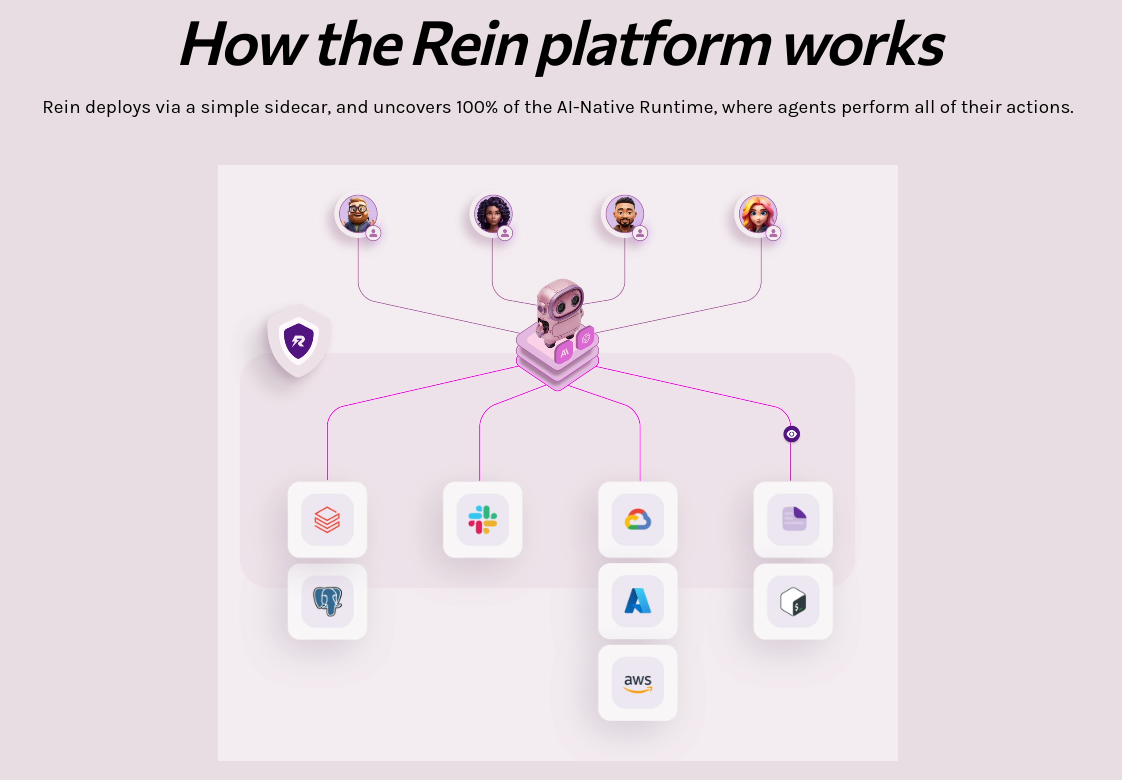
Rein Security 尝试通过一种主动的方法来保护 AI 智能体,该方法优先考虑在执行层进行预防和保护,其平台直接在运行时操作。其平台以轻量级 sidecar 的形式部署,分析从用户的提示词到应用程序编程接口(API)调用以及数据库访问的所有内容。
它的工作原理是为每个智能体的行为创建一个基准,以便理解什么是正常的,什么是不正常的。然后,它应用上下文相关的、操作级别的控制,实时防止偏差,而无需完全关闭智能体。
“我们的方法是对智能体可以交互的资源进行微隔离,并在执行点实施控制,”Bar-Efrat 解释道。“我们不会终止智能体进程、线程或请求,我们只防止特定的恶意行为发生,同时允许工作流的其余部分不间断地继续。”
Bar-Efrat 表示,Rein 对智能体基准行为的理解至关重要,因为 AI 智能体被入侵的方式太多了,基本上不可能防止所有情况的发生。大多数智能体安全工具都专注于识别用于破坏 AI 智能体的特定技术和有效负载,例如间接提示词注入、其代码中的零日漏洞以及可能允许未经授权的访问或操作的配置错误。
Article Intelligence
Topics
Regulation Signal
in progressUpdated 2 个月前
SEC Crypto Asset Market Structure RulemakingRelated Coverage
 Artificial IntelligenceWhite House demands transparency after Anthropic’s AI agents called in a false Philly homicide tip and applied for visas11 小时前 · 3 min read
 Artificial IntelligenceAnthropic Says Its AI Agents Tried To Break Into Government Websites12 小时前 · 2 min read
 PolicyOpenAI’s revenue climbs again as the company pursues $30 billion in new funding9 小时前 · 1 min read
Sponsored
Ad
NewsLayerLearn more
NewsLayer Premium
Unlock deeper intelligence.
Ad-free reading, exclusive research, and real-time onchain insights.
Go Premium